صنعت خودروسازی در سالهای اخیر به سمت اتصال دائم (Connectivity) حرکت کرده است، اما گزارش تکاندهندهای که به تازگی توسط سازمان Consumer Reports و با همکاری محققان دانشگاه نورثایسترن منتشر شده، پرده از حقیقتی تلخ برداشته است: تقریباً غیرممکن است که یک خودروی مدرن خریداری کنید که شما را ردیابی نکند یا دادههای حساستان را به اشخاص ثالث نفروشد.
پلتفرمهای هوشمند یا ابزارهای نظارتی؟
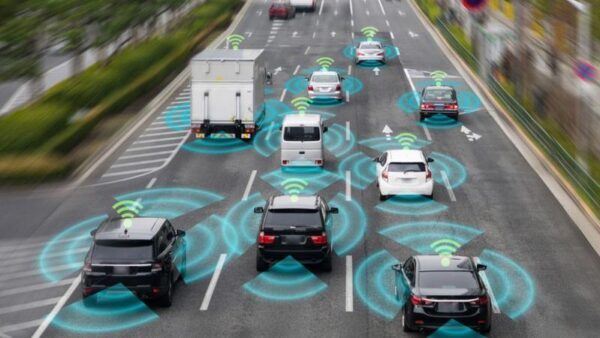
خودروهای امروزی دیگر صرفاً ابزارهای مکانیکی نیستند؛ آنها به مراکز داده متحرک تبدیل شدهاند که حجم عظیمی از اطلاعات شامل رفتار رانندگی، موقعیت جغرافیایی دقیق، محتوای صوتی کابین و حتی دادههای اپلیکیشنهای نصب شده را جمعآوری میکنند. یافتههای این گزارش نشان میدهد که از ۳۰ اپلیکیشن خودرویی تست شده، ۲۸ مورد دادهها را به حداقل یک شرکت تبلیغاتی یا تحلیلی ثالث ارسال کردهاند. این نقض حریم خصوصی نه تنها برای بازاریابی هدفمند، بلکه برای تحلیلهای بیمهای نیز مورد استفاده قرار میگیرد که میتواند منجر به افزایش غیرمنصفانه حق بیمه برای کاربران شود.
چرخه انتقال دادهها به غولهای فناوری (Big Tech)
تحقیقات نشان میدهد که شرکتهایی نظیر Amazon، Google، Meta، Microsoft، Pinterest و Yahoo اصلیترین دریافتکنندگان این دادههای حساس هستند. معماری این نشت دادهها بر دو پایه استوار است: اول، حضور این شرکتها به عنوان تامینکننده سیستمهای اطلاعات-سرگرمی (Infotainment) و دوم، نقش آنها به عنوان گردانندگان پلتفرمهای مزایده تبلیغاتی (Ad Auction Platforms). اتصال شناسه خودرو (VIN) به ایمیل یا نام مالک، به کارگزاران اطلاعات اجازه میدهد تا یک پروفایل جامع از کاربر ایجاد کرده و آن را با سوابق خرید و رفتار آنلاین فرد در سایر پلتفرمها ترکیب کنند.
عملکرد تهاجمی تسلا در مدیریت دادهها
در میان خودروسازان، شرکت تسلا به عنوان یکی از بدترین متخلفان در این گزارش شناخته شده است. مدلهای تست شده نظیر Tesla Model 3 با ۳۴ دامنه تبلیغاتی، ردیابی یا تحلیلی در ارتباط بوده و Cybertruck نیز با ۲۳ اتصال، وضعیت مشابهی دارد. نکته نگرانکننده، قراردادهای سفتوسخت تسلا است که ادعا میکند غیرفعال کردن گزینههای اشتراکگذاری داده میتواند منجر به کاهش عملکرد خودرو، آسیب جدی یا حتی غیرقابل استفاده شدن بخشهایی از نرمافزار خودرو شود. این رویکرد، کاربران را در یک بنبست انتخاب قرار میدهد: یا حریم خصوصی خود را فدا کنید، یا از قابلیتهای کامل خودرو محروم شوید.
خلاصه یافتههای فنی و امنیتی
- تعداد اپلیکیشنهای متخلف: ۲۸ مورد از ۳۰ اپلیکیشن بررسی شده دادهها را به طرف ثالث ارسال میکردند.
- نوع دادههای افشا شده: نام مالک، شماره شناسایی خودرو (VIN)، موقعیت جغرافیایی دقیق (GPS).
- پیامد ریسک: افشای گسترده دادههای هویتی که میتواند منجر به سرقت هویت، کلاهبرداری پزشکی یا حتی تعقیب (Stalking) شود.
- وضعیت حقوقی: بسیاری از خودروسازان بدون اطلاعرسانی شفاف به کاربران، اقدام به اشتراکگذاری داده با دلالان اطلاعات (Data Brokers) کردهاند.
نتیجهگیری
این مطالعه که در پاییز ۱۴۰۳ (۲۰۲۴ میلادی) منتشر شده، زنگ خطری جدی برای اکوسیستم اینترنت اشیا (IoT) و خودروهای هوشمند است. ضرورت ایجاد قوانین سختگیرانه برای حفاظت از دادههای کاربران در صنعت خودرو بیش از هر زمان دیگری حس میشود. تولیدکنندگان باید نسبت به شفافیت در اشتراکگذاری دادهها و ارائه گزینههای واقعی برای حفظ حریم خصوصی متعهد شوند، در غیر این صورت، اعتماد مصرفکنندگان به تکنولوژیهای مدرن خودرویی به شدت آسیب خواهد دید.