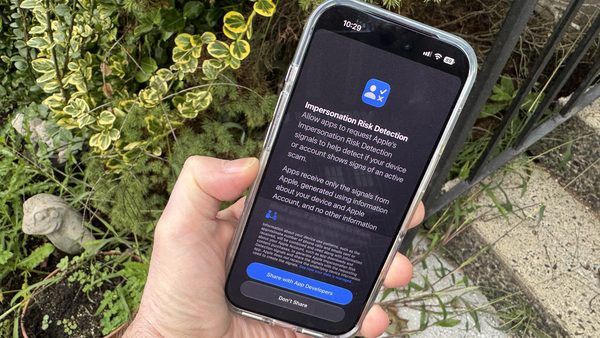
با انتشار نسخه ۲۷ سیستمعاملهای اپل (iOS 27 و iPadOS 27) در پاییز ۱۴۰۵، شاهد معرفی یک قابلیت امنیتی پیشرفته با نام «تشخیص ریسک جعل هویت» یا Impersonation Risk Detection هستیم. این قابلیت با هدف مقابله با حملات پیچیده مهندسی اجتماعی طراحی شده است؛ حملاتی که در آنها مهاجم با فریب کاربر، او را به انجام تراکنشهای مالی یا افشای اطلاعات حساس ترغیب میکند.
معماری فنی و نحوه عملکرد تشخیص ریسک
قابلیت جدید اپل در لایه پردازشی دستگاه عمل میکند. برخلاف روشهای سنتی که تنها بر اساس اعتبارسنجی دو مرحلهای (2FA) یا امضاهای مخرب عمل میکنند، Impersonation Risk Detection با تحلیل الگوهای رفتاری و وضعیت حساب کاربری، احتمال وقوع کلاهبرداری را در لحظه ارزیابی میکند. زمانی که کاربر در یک اپلیکیشن پشتیبانیشده قصد انجام عملیات حساسی مانند تغییر رمز عبور، انتقال وجه یا اشتراکگذاری دیتای حساب را دارد، این سرویس وارد عمل شده و دادههای مربوط به آن تعامل را تحلیل میکند.
حریم خصوصی در هسته پردازش دادهها
یکی از دغدغههای اصلی کاربران در ویژگیهای امنیتی جدید، میزان دسترسی شرکتها به دادههای شخصی است. اپل در طراحی این قابلیت، رویکرد Privacy-by-Design را در پیش گرفته است. بر اساس مستندات فنی، اپل به هیچ وجه محتوای اصلی اپلیکیشنهایی نظیر Mail یا Messages را بررسی نمیکند. فرآیند تحلیل به شرح زیر است:
- اپلیکیشن مربوطه یک درخواست ارزیابی ریسک به سیستمعامل میفرستد.
- iOS 27 وضعیت ریسک را محاسبه کرده و تنها سطح ریسک (Risk Level) را به اپلیکیشن برمیگرداند.
- دادههای خام مورد استفاده برای تحلیل، هرگز از دستگاه خارج نشده و در اختیار اپلیکیشن مقصد یا سرورهای اپل قرار نمیگیرند.
مشخصات فنی و ملزومات
- سیستمعامل مقصد: iOS 27 و iPadOS 27 و بالاتر.
- وضعیت پیشفرض: غیرفعال (به دلیل نیاز به دسترسی به فعالیتهای کاربر).
- زمان فعالسازی: دارای وقفه زمانی ۲۴ ساعته پس از تغییر وضعیت سوئیچ.
- مکانیزم پاسخدهی: بازگرداندن سطح ریسک به جای دادههای خام به اپلیکیشن.
- مدیریت دسترسی: قابلیت غیرفعالسازی موردی برای هر اپلیکیشن از مسیر Settings > Privacy & Security.
گامهای فعالسازی و مدیریت دسترسیها
این ویژگی به دلیل ماهیت دسترسی به فعالیتهای اپلیکیشنها به صورت پیشفرض غیرفعال است. برای فعالسازی آن در سیستمعامل خود باید مسیر زیر را دنبال کنید: ابتدا به تنظیمات دستگاه رفته، وارد بخش Privacy & Security شوید، به انتهای صفحه اسکرول کرده و گزینه Impersonation Risk Detection را انتخاب کنید. در نهایت سوئیچ Share with App Developers را فعال نمایید. توجه داشته باشید که پس از فعالسازی، سیستم نیازمند یک دوره ۲۴ ساعته برای همگامسازی و تحلیل دادههای رفتاری است.
نتیجهگیری
قابلیت جدید اپل، گامی بلند در جهت کاهش موفقیت حملات مهندسی اجتماعی است. با هوشمندسازی اپلیکیشنها از طریق دریافت سیگنالهای امنیتی بدون به خطر انداختن حریم خصوصی کاربر، این مکانیسم میتواند در آینده به یک استاندارد در اکوسیستم اپل تبدیل شود. با این حال، اثربخشی نهایی این ابزار کاملاً به میزان استقبال توسعهدهندگان از پروتکلهای اپل و یکپارچهسازی آن در اپلیکیشنهای مالی و ارتباطی وابسته است.