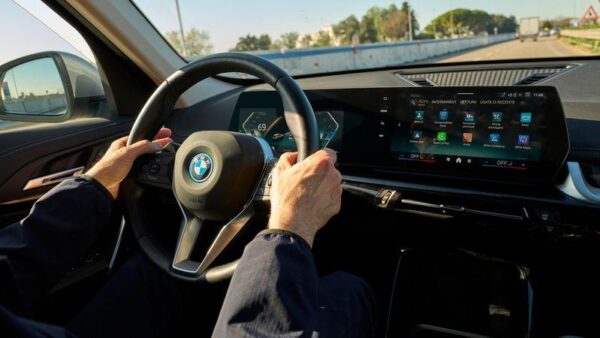
امروزه خودروهای مدرن از ماشینهای مکانیکی صرف به پلتفرمهای پیچیده متصل تبدیل شدهاند که به تعبیری میتوان آنها را «تلفنهای هوشمند روی چرخ» نامید. با این حال، در پشت این جذابیتهای نرمافزاری و سیستمهای سرگرمی، لایههای پنهانی از جمعآوری دادههای تلهمتری و رفتاری وجود دارد که حریم خصوصی کاربران را در سطحی فراتر از تصورات عمومی به چالش کشیده است. پژوهشهای اخیر بر روی معماری دادههای شرکتهای بزرگی همچون جنرال موتورز، فورد و هوندا، ابعاد نگرانکنندهای از این نشت اطلاعات را نمایان کرده است.
معماری جمعآوری داده در خودروهای مدرن (Connected Vehicles)
خودروهای متصل امروزی از طریق سنسورهای تعبیه شده در ECU (واحد کنترل الکترونیکی) و ماژولهای تلهمتری، به صورت مداوم دادههای خام را پردازش و ارسال میکنند. این دادهها شامل پارامترهای حیاتی مانند موقعیت مکانی دقیق (GPS)، الگوهای شتابگیری، فشار روی پدال ترمز و حتی جزئیات مربوط به نحوه دور زدن و فرماندهی است. در واقع، این خودروها یک پروفایل دیجیتال دقیق از نحوه رانندگی و سبک زندگی مالک تهیه میکنند که میتواند توسط شرکتهای ثالث و کارگزاران داده مورد بهرهبرداری قرار گیرد.
چالشهای قانونی و پروندههای قضایی
بر اساس گزارشهای فنی و حقوقی منتشر شده در پاییز ۱۴۰۳، سازمان تجارت فدرال (FTC) اقدامات تنبیهی سنگینی علیه جنرال موتورز اعمال کرد. دلیل اصلی این حکم، جمعآوری و فروش دادههای موقعیت مکانی و رفتارهای رانندگی بدون اخذ رضایت آگاهانه از کاربران بوده است. این در حالی است که شرکتهایی نظیر فورد و هوندا نیز با فشارهای نظارتی مواجه شدهاند؛ چرا که رابطهای کاربری آنها به گونهای طراحی شده که «انصراف» (Opt-out) از اشتراکگذاری دادهها برای کاربران بسیار دشوار و پیچیده است. این استراتژیهای طراحی، عملاً حق انتخاب کاربر را نادیده میگیرند.
ابعاد فنی و مخاطرات امنیتی دادهها
- انواع دادههای ارسالی: مختصات دقیق جغرافیایی، تاریخچه مسیرها، پروفایلهای بیومتریک صوتی/تصویری و دادههای دیاگنوستیک لحظهای.
- پروتکلهای ارتباطی: استفاده از شبکههای سلولی (4G/5G) برای ارسال تلهمتری به کلاودِ تولیدکننده.
- نحوه دسترسی: دسترسی از طریق پلتفرمهای مدیریت ابری خودروساز و واسطههای API.
- نقاط آسیبپذیر: نبود شفافیت در نحوه رمزنگاری (Encryption) در سرورهای سمت سرور (Backend) خودروسازان.
فقدان شفافیت در توافقنامههای کاربری
یکی از بزرگترین چالشهای فعلی، ماهیت مبهم توافقنامههای مجوز کاربر نهایی (EULA) در سیستمهای سرگرمی داخل خودرو (Infotainment) است. بسیاری از این سیستمها که بر پایه نسخههای شخصیسازی شده اندروید یا سیستمعاملهای اختصاصی توسعه یافتهاند، بندهایی را در خود جای دادهاند که عملاً به سازنده اجازه میدهد از دادههای جمعآوری شده برای تحلیل بازار، تبلیغات هدفمند یا حتی فروش به شرکتهای بیمه استفاده کنند. پیچیدگی فنی این فرآیندها باعث شده است که حتی کاربران آگاه نیز نتوانند جریان دادههای خروجی از خودروی خود را به درستی کنترل یا مسدود کنند.
نتیجهگیری
تکنولوژی خودروهای متصل بدون شک ایمنی و راحتی را افزایش داده است، اما این سطح از جمعآوری داده بدون نظارت دقیق، حریم خصوصی شهروندان را به کالا تبدیل کرده است. برای مقابله با این روند، ضروری است که استانداردهای سختگیرانهتری مشابه با GDPR در حوزه خودرو وضع شود و تولیدکنندگان ملزم به پیادهسازی معماری «حریم خصوصی از طریق طراحی» (Privacy by Design) شوند. تا زمانی که این شفافیت ایجاد نشود، هر خودروی متصل در مسیر، یک ابزار جاسوسی احتمالی علیه مالک خود محسوب میشود.