ماجرای اخیر کشف یک ابزار جاسوسی در دفتر OpenAI در سانفرانسیسکو، پرده از حقیقتی تلخ برمیدارد: در دنیای امنیت سایبری مدرن، برای نفوذ به محرمانهترین جلسات یک غول هوش مصنوعی، لزوماً به تجهیزات جاسوسی فیلمهای جیمز باند نیازی نیست؛ بلکه تنها با یک میکروکنترلر ارزانقیمت و کمی مهارت در برنامهنویسی، میتوان دیوارهای امنیتی را دور زد.
نگاهی فنی به سختافزار نفوذ: Seeed Studio XIAO ESP32-S3
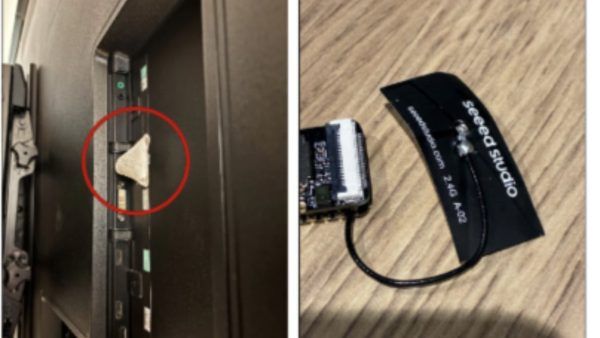
ابزاری که عبدالرحمن الفوزان، کارمند سابق OpenAI، برای شنود استفاده کرده، یک Seeed Studio XIAO ESP32-S3 Sense است. این ماژول در ابعاد یک بند انگشت، ترکیبی از قدرت پردازشی و قابلیتهای ارتباطی است که در دنیای اینترنت اشیا (IoT) بسیار محبوب است. ویژگیهای کلیدی این سختافزار عبارتند از:
- پردازنده: ESP32-S3 با معماری Xtensa® Dual-Core 32-bit LX7 تا فرکانس 240MHz.
- ارتباطات: پشتیبانی داخلی از Wi-Fi 2.4GHz و Bluetooth Low Energy (BLE).
- سنسورها: دارای یک ماژول دوربین ۲ مگاپیکسلی و میکروفون دیجیتال.
- قیمت: حدود ۱۳.۹۹ دلار که آن را در دسترس عموم قرار میدهد.
اگرچه کیفیت تصویر ۲ مگاپیکسلی این ماژول یادآور دوربینهای نسل اول آیفون است، اما توانایی پردازشی آن برای مدیریت جریان دادههای صوتی و ویدیویی و انتقال آنها از طریق Wi-Fi 2.4GHz به یک سرور از راه دور، آن را به ابزاری خطرناک در دستان افراد غیرمجاز تبدیل میکند.
متدولوژی نفوذ و بهرهبرداری از لایههای نرمافزاری
بر اساس مستندات وزارت دادگستری ایالات متحده، نفوذگر تنها به سختافزار متکی نبوده است. گزارشها حاکی از آن است که وی با استفاده از مدلهای زبانی (Chatbots)، پرسشهای فنی دقیقی درباره «ساخت ضبطکننده صوتی پیوسته»، «شخصیسازی اتصالات وایفای» و «رمزنگاری کارت حافظه SD» مطرح کرده است. این نشان میدهد که هوش مصنوعی در اینجا به عنوان یک دستیار برای بهینهسازی کدهای میکروکنترلر و پنهانسازی فعالیتهای مخرب مورد سوءاستفاده قرار گرفته است.
نکته فنی قابل توجه در این پرونده، استفاده از قابلیتهای فریمور برای برقراری ارتباط با یک سرور واسط بود. نفوذگر با استفاده از سیستم Wi-Fi این ماژول، دادههای استخراج شده را به صورت لحظهای به زیرساختی خارج از شبکه داخلی OpenAI ارسال میکرده است. در واقع، این «دستگاه ضبط پیچیده» که OpenAI از آن یاد میکند، نه به خاطر پیچیدگی سختافزاری، بلکه به دلیل ادغام هوشمندانه در محیط شبکه و استفاده از پروتکلهای ارتباطی جهت انتقال دادههای حساس سازمانی، ماهیتی نگرانکننده یافته بود.
نقش هوش مصنوعی در کشف جاسوس داخلی
اتفاق کنایهآمیز این ماجرا، استفاده OpenAI از مدلهای هوش مصنوعی خود برای شناسایی جاسوس است. طبق اعلام رسمی، تیم امنیتی OpenAI با تحلیل دادههای فارنزی (Forensic Data) استخراج شده از کارت حافظه دستگاه کشف شده و استفاده از ابزارهای تحلیل کلانداده (Big Data Analytics) بر پایه AI، موفق به شناسایی الگوهای رفتاری و متصل کردن فعالیتهای مشکوک به حساب کاربری همسر متهم شدند که با مشخصات حساب خود او همپوشانی داشت.
نتیجهگیری برای متخصصان امنیت
این رویداد در مهرماه ۱۴۰۵، زنگ خطری جدی برای شرکتهای فناوری است. زمانی که تجهیزات بسیار کوچک و ارزانقیمت میتوانند به عنوان ابزار جاسوسی عمل کنند، رویکردهای سنتی فیزیکی (مانند کنترل ورود و خروج) دیگر کافی نیستند. امنیت در سازمانهای پیشرو اکنون باید شامل موارد زیر باشد:
- پایش دقیق طیف فرکانسی و ترافیک Wi-Fi داخلی برای شناسایی دیوایسهای ناشناس (Rogue Devices).
- پیادهسازی استانداردهای سختگیرانه فیزیکی در اتاقهای جلسات و پایش نقاط کور پشت تجهیزات صوتی و تصویری.
- تحلیل رفتاری کارمندان با استفاده از ابزارهای نظارتی مبتنی بر AI که میتوانند ناهنجاریهای درونی را پیش از وقوع فاجعه شناسایی کنند.