وزارت دادگستری ایالات متحده (DOJ) در مهر ماه ۱۴۰۵ گزارش تکاندهندهای منتشر کرد که پرده از یک شبکه پیچیده نفوذ سایبری برمیدارد. طبق این گزارش، عوامل وابسته به حکومت کره شمالی با استخدام غیرقانونی شهروندان آمریکایی به عنوان واسطه، توانستهاند به بیش از ۷۰ شرکت معتبر در ایالات متحده نفوذ کرده و با استفاده از هویتهای سرقتی، به عنوان کارمند از راه دور مشغول به کار شوند.
معماری عملیاتی: مزارع لپتاپ و فریب زیرساختهای فناوری
هسته اصلی این عملیات پیچیده، مفهومی است که کارشناسان امنیت سایبری آن را «مزارع لپتاپ» (Laptop Farms) مینامند. در این سناریو، جاسوسان کره شمالی با استفاده از پروفایلهای جعلی در لینکدین و رزومههای ساختگی، خود را به عنوان متخصصان فناوری اطلاعات معرفی کرده و موفق به دریافت پیشنهادهای شغلی از شرکتهای آمریکایی در حوزههای سلامت، خردهفروشی، مخابرات و تولید میشوند. پس از استخدام، شرکتها لپتاپهای سازمانی و تجهیزات دسترسی امن را برای این «کارمندان» ارسال میکنند.
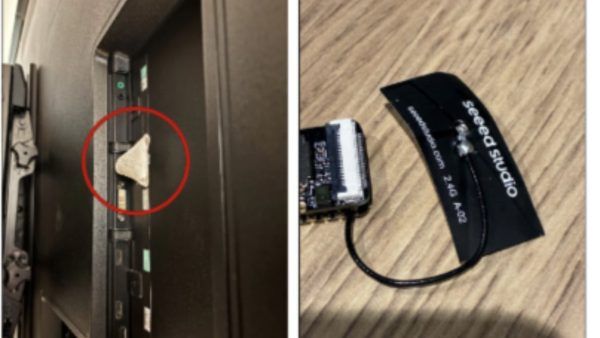
بر اساس گزارش وزارت دادگستری، این دستگاهها به جای استفاده توسط افراد استخدام شده، برای واسطههایی در ایالت تگزاس ارسال میشدند. این واسطهها با راهاندازی مزارع متشکل از بیش از ۱۸۰ سیستم کامپیوتری، به عوامل مستقر در کره شمالی اجازه میدادند تا به صورت از راه دور به شبکه داخلی شرکتهای آمریکایی متصل شوند. این روش به آنها کمک میکند تا محدودیتهای فیزیکی، جغرافیایی و قانونی حضور در خاک ایالات متحده را دور بزنند.
ابعاد اقتصادی و تهدیدات امنیتی
طبق تحلیلهای CrowdStrike، این عملیات تنها یک رخنه ساده نیست، بلکه یک تلاش سیستماتیک برای سرقت مالکیت معنوی، جاسوسی شرکتی و باجگیری است. این مهاجمان در این موج اخیر، موفق به سرقت حدود ۳ میلیون دلار وجوه نقد شدهاند، اما رقم واقعی خسارات، با توجه به سرقت دادههای حساس و اطلاعات حیاتی، بسیار فراتر از این مقدار تخمین زده میشود. این الگو بخشی از استراتژی کلان کره شمالی برای تأمین مالی برنامه هستهای خود از طریق فعالیتهای غیرقانونی سایبری، از جمله حملات به صرافیهای ارز دیجیتال و پروژههای متنباز است.
مشخصات و ابعاد نفوذ:
- تعداد شرکتهای هدف: بیش از ۷۰ سازمان بزرگ در ۱۷ ایالت.
- تجهیزات ضبط شده: بیش از ۱۸۰ دستگاه کامپیوتر سازمانی.
- محلهای عملیاتی: شناسایی و بازرسی بیش از ۴۰ مرکز (مزرعه لپتاپ) در تگزاس.
- بخشهای تحت تأثیر: سلامت، تولید، مخابرات و امنیت سایبری.
- وضعیت حقوقی: بازداشت حداقل دو واسطه داخلی در ایالات متحده و صدور کیفرخواستهای متعدد.
چالش «کارمند از راه دور» و ضرورت هوشیاری
افبیآی (FBI) هشدار داده است که هزاران کارمند فناوری اطلاعات تحت کنترل حکومت کره شمالی در شرکتهای غربی حضور دارند که یک تهدید امنیتی ملی به شمار میآیند. نکته کلیدی در این نوع حملات، استفاده از ابزارهای «Hands-on-keyboard» است؛ جایی که نفوذ نه توسط رباتها یا هوش مصنوعی، بلکه توسط اپراتورهای انسانی انجام میشود که برای عبور از فیلترهای تشخیص رفتار (Behavioral Detection) آموزش دیدهاند.
برای مقابله با این تهدید، شرکتهای فناوری باید فرآیندهای احراز هویت کارمندان از راه دور را بازنگری کنند. استفاده از سیستمهای احراز هویت چندعاملی (MFA) سختافزاری و نظارت دقیق بر ترافیک شبکه خروجی از دستگاههای سازمانی به سوی آیپیهای مشکوک، از جمله اقدامات ضروری برای کاهش ریسک «نفوذ از درون» (Insider Threat) است.