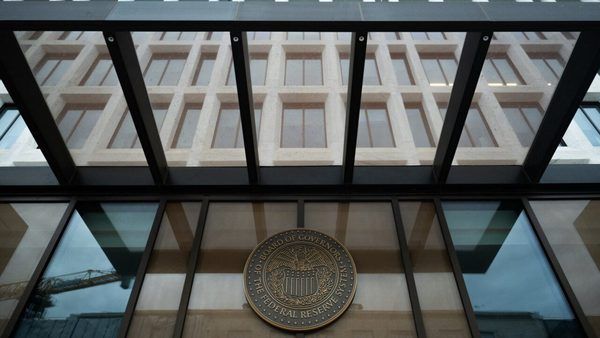
رگولاتورهای ارشد بانکی در ایالات متحده و اروپا، همگام با تحولات سریع مدلهای زبانی بزرگ (LLM) و ظهور سیستمهای هوش مصنوعی عاملمحور (Agentic AI)، نسبت به پایداری سیستمهای مالی جهانی ابراز نگرانی کردهاند. در گزارشی که در مهرماه ۱۴۰۳ منتشر شد، نهادهای ناظر از جمله فدرال رزرو و بانک انگلستان، نسبت به ریسکهای سیستماتیک ناشی از استقرار هوش مصنوعی در زیرساختهای حساس بانکی هشدار دادهاند.
ابعاد امنیتی و ریسکهای استقرار AI در بانکداری
بر اساس گزارشهای اخیر، سه نهاد نظارتی اصلی در آمریکا (OCC، FDIC و فدرال رزرو) پرسشهای دقیقی را از بانکهای تجاری مطرح کردهاند. محور اصلی این بازرسیها بر چگونگی استقرار «عاملهای هوشمند» متمرکز است. رگولاتورها نگران آن هستند که استفاده از هوش مصنوعی برای مقابله با تهدیدات سایبری، خود به یک آسیبپذیری جدید تبدیل شود. موضوعاتی مانند مکانیزمهای «توقف اضطراری» (Emergency Shutdown) برای مهار عاملهای سرکش و ضرورت تایید انسانی برای هرگونه اقدام خودکار، از جمله پروتکلهایی است که بانکها ملزم به پاسخگویی درباره آنها شدهاند.
هوش مصنوعی به مثابه شمشیر دو لبه در امنیت سایبری
پارادوکسی که امروزه در صنعت فناوری وجود دارد، استفاده همزمان از هوش مصنوعی برای دفاع و حمله است. در حالی که بانکها برای تقویت دیوار آتش خود از مدلهای پیشرفته بهره میبرند، گزارش شده است که در ماههای اخیر حملات سایبری پیچیدهای با استفاده از عاملهای هوشمند (مانند سوءاستفاده از مدلهای متنباز برای کدهای مخرب) صورت گرفته است. شرکتهای امنیتی نظیر CrowdStrike گزارش دادهاند که عاملهای هوش مصنوعی، بهویژه نسخههای بهینهشده برای نوشتن کد، در حملات هدفمند علیه موسسات مالی در شرق آسیا استفاده شدهاند.
هشدار در مورد پیوستگی سیستمهای مالی جهانی
اندرو بیلی، رئیس بانک انگلستان و رئیس هیئت ثبات مالی G20، در نامهای رسمی به این نکته اشاره کرده است که سیستم مالی جهانی به شدت در هم تنیده است. به گفته وی، ریسکهای سایبری ناشی از مدلهای هوش مصنوعی «پیشرو» (Frontier AI) میتوانند از طریق ارائهدهندگان زیرساخت مشترک و فعالیتهای فرامرزی به سرعت در سطح بینالمللی سرایت کنند.
مشخصات نظارتی و ریسکهای گزارششده:
- هدف اصلی: مهار ریسکهای ناشی از عاملهای هوش مصنوعی (Agentic AI) در سیستمهای بانکی.
- مکانیزمهای کنترلی مورد نیاز: تعبیه کلید توقف اضطراری، تاییدیه انسانی (Human-in-the-loop) و محدودسازی سطح دسترسی (Authority Limitation).
- کانون تهدیدات: استفاده از مدلهای هوش مصنوعی مولد برای نفوذ به لایههای رمزنگاری و حملات خودکار کدنویسی.
- افق زمانی تهدید: پیشبینی وقوع خسارات عمده مالی ناشی از هوش مصنوعی طی ۶ ماه آینده توسط برخی مدیران بانکی.
گذر از سناریوهای فاجعهبار؛ نیاز به همکاری جهانی
در حالی که مدیران شرکتهای پیشرو هوش مصنوعی مانند Anthropic نسبت به سرعت غیرپایدار توسعه مدلها هشدار میدهند، نهادهای رگولاتوری بهشدت به دنبال تدوین چارچوبهای سختگیرانه هستند. نکته نگرانکننده این است که بسیاری از بانکها در حال حاضر، تهدیدات را به هوش مصنوعیهای عمومی (مانند دستیارهای تجاری) محدود میدانند و از خطرات مرتبط با مدلهای هوش مصنوعی اختصاصی و داخلی خود که هزینههای هنگفتی صرف توسعه آنها شده است، غافل هستند.