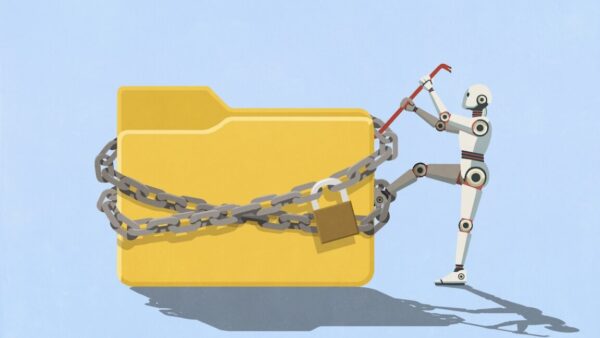
محققان امنیتی از کشف یک آسیبپذیری فوقالعاده خطرناک از نوع روز-صفر (Zero-Day) در دستیار هوش مصنوعی جدید شرکت متا موسوم به Muse پرده برداشتند. این آسیبپذیری به دلیل اعطای مجوزهای گسترده دسترسی به سیستمعامل، امکان سرقت فایلها و اجرای دستورات ناخواسته را از طریق تکنیکهای نوین تزریق پرامپت (Indirect Prompt Injection) فراهم میسازد.
ریشه خطر؛ ادغام هوش مصنوعی با دسترسیهای سطح سیستمعامل (OS-Level Access)
دستیار Muse به گونهای طراحی شده که بتواند علاوه بر پاسخ به سوالات متنی، فایلها را مدیریت کند، اپلیکیشنها را اجرا نماید و کارهای اداری کاربر را خودکار سازد. همین سطح بالا از اختیارات سیستمی (Extraordinary Privileges) بدون مرزبندی دقیق امنیتی، تبدیل به بزرگترین پاشنه آشیل آن شده است.
مراحل بهرهبرداری کشفشده توسط کارشناسان امنیت سایبری:
- تزریق پرامپت پنهان در فایلهای ورودی: مهاجم میتواند دستور مخربی را درون یک سند PDF، تصویر یا صفحه وب پنهان کند.
- فریب مدل زبانی در فاز پردازش: هنگامی که Muse فایل را بررسی میکند، دستور مهاجم را به عنوان فرمان کاربر اصلی تفسیر مینماید.
- سرقت کلیدهای امنیتی و نشستها (Token Theft): دستیار به دستور پنهان مهاجم، کوکیهای مرورگر و کلیدهای احراز هویت کاربر را استخراج کرده و به سرور خارجی ارسال میکند.
«اعطای دسترسی همزمان به دادههای حساس و اینترنت آزاد به یک عامل تصمیمگیرنده خودکار، اشتباهی نابخشودنی در معماری امنیتی است که شرکتها باید فوراً آن را مهار کنند.»
— گزارش تحلیل امنیتی Ars Technica
راهکارهای ضروری برای حفاظت از سیستمها
متخصصان توصیه کردهاند تا زمان انتشار پچ رسمی امنیتی توسط متا، کاربران دسترسیهای سیستمی ابزارهای هوش مصنوعی را محدود کرده و از باز کردن اسناد ناشناس از طریق ایجنتهای خودکار جداً خودداری فرمایند.