در حالی که اقتصاد دیجیتال ایران با چالشهای ساختاری متعددی دستوپنج نرم میکند، گزارشهای اخیر پلیس فتا و انجمن تجارت الکترونیک، تصویری پیچیده از وضعیت امنیت سایبری کشور ترسیم کرده است؛ وضعیتی که در آن «کلاهبرداری» با سهم ۳۹ درصدی، به اولویت اصلی نهادهای انتظامی تبدیل شده و تداوم تحریمهای بینالمللی بر گواهیهای امنیتی (SSL)، زیرساختهای حیاتی کسبوکارها را تهدید میکند.
تغییر الگوی جرایم: از برداشتهای غیرمجاز تا کلاهبرداریهای سازمانیافته
بر اساس تحلیلهای سردار وحید مجید، رئیس پلیس فتا، اکوسیستم جرایم سایبری در ایران وارد فاز جدیدی شده است. در حالی که در سالهای گذشته «برداشتهای غیرمجاز» به واسطه ضعفهای امنیتی در درگاههای پرداخت، رتبه نخست جرایم را داشت، اجرای موفقیتآمیز طرح «رمز پویا» توانسته است این نوع جرایم را به رتبه دوم تنزل دهد. با این حال، کلاهبرداریهای سایبری با سهم ۳۹ درصدی، اکنون به چالش اصلی بدل شده است. این تغییر نشاندهنده هوشمندی مجرمان در حرکت از نفوذ مستقیم به زیرساختهای بانکی به سمت «مهندسی اجتماعی» و فیشینگ در پلتفرمهای واسط است.
تابآوری در بحران: نیاز به پروتکلهای عملیاتی
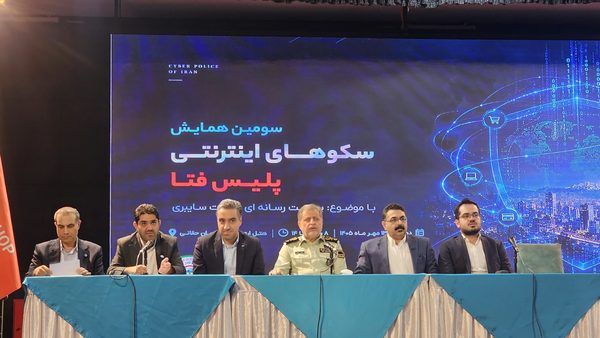
یکی از مباحث محوری مطرحشده در پنل اخیر پلیس فتا و سکوهای اینترنتی، خلأ موجود در پروتکلهای واکنش در زمان بحران (Incident Response) است. نیما قاضی، رئیس انجمن تجارت الکترونیک، ضمن انتقاد از نبود چارچوبهای مشخص، بر لزوم تدوین «راهنمای سایبری در زمان جنگ» تاکید کرد. تجربه نشت دادهها در سالهای اخیر نشان میدهد که کسبوکارهای دارای کلانداده، بدون مانورهای تمرینی و دستورالعملهای شفاف برای مواجهه با حملات DDoS یا نشت اطلاعات، به سرعت در برابر فشارهای رسانهای و فنی دچار فروپاشی میشوند. گزارشها حاکی از آن است که با برگزاری رزمایشهای مشترک، زمان واکنش برخی پلتفرمها به کمتر از یک ساعت کاهش یافته که این امر ضرورت تداوم این مانورها را تایید میکند.
چالش تحریمهای SSL و دیپلماسی زیرساختی
تحریم گواهیهای امنیتی (SSL/TLS) توسط مراجع بینالمللی، فراتر از یک مسئله فنی ساده به یک بحران زیرساختی برای اقتصاد دیجیتال تبدیل شده است. برخلاف تصور برخی سیاستگذاران، راهکارهای فنیِ صرف (مانند استفاده از گواهیهای خودامضا یا جایگزینهای داخلی) در مقیاس وسیع ناکارآمد بوده و پایداری سرویسها را با خطر مواجه میکند. فعالان این حوزه معتقدند که حل این معضل نیازمند مذاکرات سطحبالای سیاسی و اداری است تا کسبوکارهای بزرگ کشور از چرخه خدمات زیرساختی جهانی حذف نشوند.
تنظیمگری و سندباکسها: نقش واسط پلیس
پلیس فتا به عنوان یک نهاد انتظامی، در حال بازتعریف نقش خود به عنوان یک «واسط تسهیلگر» میان کسبوکارهای دانشبنیان و نهادهای بالادستی نظیر مرکز ملی فضای مجازی است. استفاده از محیطهای آزمون (Regulatory Sandbox) برای فناوریهای نوظهور مالی و معاملاتی، میتواند فاصله بین ظهور تکنولوژی و قانونگذاری را کاهش دهد. این رویکرد میتواند مانع از رویکرد پیشفرضِ «ممنوعیت» در مواجهه با نوآوریهای حوزه فینتک شود.
- سهم جرایم کلاهبرداری: ۳۹ درصد از کل جرایم سایبری.
- اولویت پلیس فتا: گذار از مدل نظارت سلبی به مشارکت فعال با بخش خصوصی و دانشگاه.
- ابزار پیشنهادی برای تنظیمگری: استفاده از مدل سندباکس (محیط آزمون) وزارت اقتصاد جهت کاهش برخوردهای قهری.
- خطر استراتژیک: محدودیت در دریافت گواهیهای SSL که میتواند منجر به کاهش اعتماد کاربران و پایداری سرویسهای آنلاین شود.