در واقعهای که شوک بزرگی به جامعه امنیت فناوری وارد کرد، بازداشت عبدالرحمن الفوزان، مهندس ۳۵ ساله سعودی در شرکت OpenAI، بار دیگر بحثهای پیرامون امنیت فیزیکی زیرساختهای فناوری و حفاظت از مالکیت معنوی مدلهای زبانی بزرگ (LLM) را در صدر اولویتهای استراتژیک شرکتهای سیلیکونولی قرار داده است. این رخنه که در پاییز ۱۴۰۵ (سپتامبر ۲۰۲۶) کشف شد، فراتر از یک جاسوسی صنعتی ساده، نمادی از تهدیدات ترکیبی فیزیکی-دیجیتال است که امنیت شرکتهای پیشرو در توسعه هوش مصنوعی را هدف گرفتهاند.
ابعاد فنی و معماری رخنه: تقابل فیزیکی با امنیت منطقی
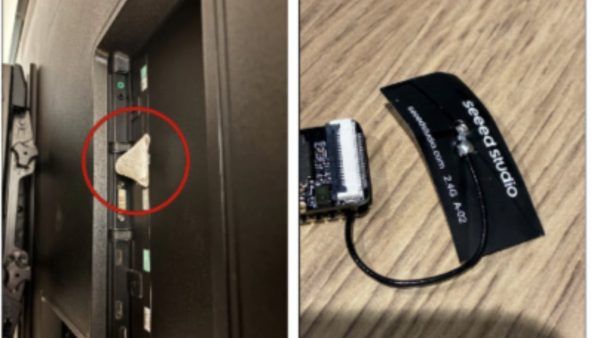
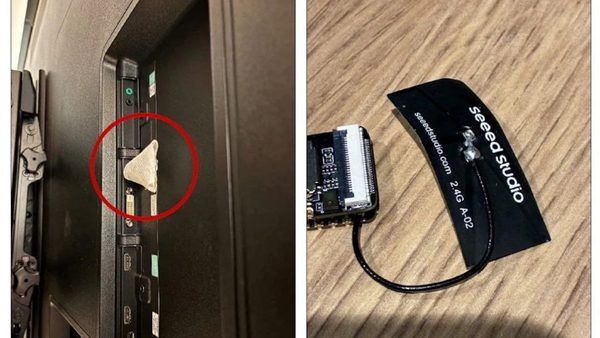
بر اساس گزارشهای وزارت دادگستری ایالات متحده، متهم با بهرهگیری از دسترسیهای فیزیکی خود به اتاق کنفرانس مدیران، اقدام به نصب یک سختافزار شنود مخفی (Bug) کرده بود که از طریق درگاه USB تلویزیون تغذیه میشد. نکته حائز اهمیت اینجاست که این دستگاه فراتر از یک ضبطکننده معمولی، قابلیت رمزنگاری دادههای صوتی را داشته است. این سطح از پیچیدگی سختافزاری نشان میدهد که رویکردهای نوین امنیتی باید در کنار محافظت از کدهای منبع و وزنهای مدلها (Model Weights)، کنترلهای سختگیرانهتری بر سختافزارهای جانبی در محیطهای اداری حساس اعمال کنند.
نقش هوش مصنوعی در شناسایی تهدیدات داخلی (Insider Threat Detection)
یکی از نقاط عطف در این پرونده، استفاده خلاقانه OpenAI از مدلهای داخلی خود برای شناسایی رفتار غیرعادی (Anomaly Detection) بوده است. مهندس مظنون از چتبات داخلی برای کسب اطلاعات درباره «نحوه ساخت و پنهانسازی دستگاههای شنود» استفاده کرده بود. سیستمهای نظارتی شرکت با تحلیل لاگهای پرسوجوهای کارکنان، توانستند الگوهای مشکوک را شناسایی و به دپارتمان امنیت گزارش دهند. این موضوع نشاندهنده یک پارادایم جدید در امنیت سازمانی است: «امنیت با استفاده از هوش مصنوعی برای مراقبت از هوش مصنوعی».
تاثیرات بر اقتصاد دیجیتال و اعتماد به زیرساختهای ابری
وقوع این حادثه میتواند استانداردهای امنیتی را برای شرکتهای تکنولوژی به شدت افزایش دهد. کسبوکارهای دیجیتال اکنون باید بیش از پیش به «امنیت پیرامونی» (Perimeter Security) و بازرسیهای دورهای سختافزاری (Hardware Auditing) توجه کنند. در حالی که تمرکز عمومی بر حملات سایبری از راه دور است، این رخنه یادآور شد که در زیرساختهای حیاتی، همچنان «لایه صفر» یا همان دسترسی فیزیکی، ضعیفترین حلقه امنیتی محسوب میشود.
مشخصات و نکات کلیدی رویداد
- زمان کشف: مهر ماه ۱۴۰۵ (سپتامبر ۲۰۲۶)
- محل وقوع: دفاتر مرکزی OpenAI، سانفرانسیسکو
- تکنیک جاسوسی: بهرهگیری از درگاههای جانبی USB در سختافزارهای اتاق جلسات برای انتقال انرژی و ذخیره داده
- نقطه قوت امنیتی: تحلیل رفتاری (Behavioral Analytics) توسط مدلهای هوش مصنوعی برای تشخیص سوءنیت کارمند
- پیامد حقوقی: پرونده در دست بررسی توسط FBI برای تعیین ابعاد احتمالی ارتباطات خارجی
نتیجهگیری برای اکوسیستم فناوری ایران
برای شرکتهای فعال در حوزه فناوری اطلاعات ایران که در حال توسعه مدلهای بومی یا زیرساختهای ابری حساس هستند، این پرونده حاوی درسهای حیاتی است. اول آنکه، سیستمهای مدیریت لاگ (Log Management) و تحلیل رفتار کاربران (UBA) نباید صرفاً به دسترسیهای نرمافزاری محدود شوند. دوم، حفاظت از فضای فیزیکی سرورها و اتاقهای تصمیمگیری، به اندازه حفاظت از کدهای منبع در ریپازیتوریها اهمیت دارد. امنیت در عصر هوش مصنوعی، یک فرآیند چندلایه است که از «بیت» شروع شده و به «سختافزار فیزیکی» ختم میشود.