پرونده جنجالی عبدالرحمن الفوزان، مهندس سابق OpenAI که به اتهام نصب تجهیزات شنود در یکی از اتاقهای کنفرانس این شرکت بازداشت شده است، ابعاد تازهای از آسیبپذیریهای امنیتی در کانون توسعه هوش مصنوعی جهان را آشکار کرده است. اسناد دادستانی ایالات متحده نشان میدهد که متهم پیش از دستگیری در مهر ۱۴۰۵ (اکتبر ۲۰۲۶)، قصد خروج از کشور با بلیط یکطرفه را داشته است.
جزئیات عملیاتی و شواهد دیجیتال دادستانی
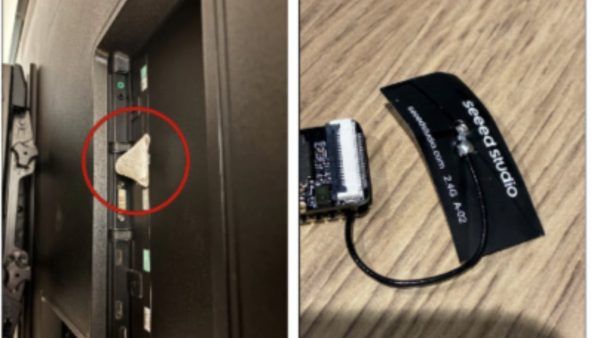
بر اساس گزارشهای رسمی، الفوزان در تاریخ ۹ مهر ۱۴۰۵ دستگیر شد. شواهد ارائه شده توسط وزارت دادگستری آمریکا نشان میدهد که او با استفاده از ابزارهای بهرهوری داخلی شرکت، به تقویم اتاقهای کنفرانس دسترسی پیدا کرده بود. تحلیل لاگهای دیجیتال مرتبط با حساب کاربری همسر متهم، حاکی از جستجوهایی در خصوص نحوه ضبط صدا، رمزنگاری محتوای کارتهای حافظه SD و مشخصات دستگاههای شنود است. یکی از شواهد کلیدی که منجر به شناسایی او شد، یافتن کیف شخصی او توسط تیم امنیتی OpenAI بود که حاوی کارت شناسایی و دستگاهی مشابه با ابزار شنود کشف شده در درگاه USB تلویزیون اتاق کنفرانس بود.
تلاش برای فرار و پروتکلهای امنیتی دادگاه
دادستانهای فدرال در سنفرانسیسکو در تاریخ ۱۶ مهر ۱۴۰۵ (۸ اکتبر ۲۰۲۶) از قاضی درخواست کردند که اسناد پرونده را به دلیل احتمال فرار متهم مهر و موم نگه دارد. طبق اسناد منتشر شده، الفوزان به همراه همسر و یکی از بستگان خود، برای تاریخ ۲۰ مهر ۱۴۰۵ (۱۲ اکتبر ۲۰۲۶) بلیطهای یکطرفهای به مقصد عربستان سعودی (با توقف در استانبول) رزرو کرده بودند. این هماهنگی زمانی دقیقاً نشاندهنده اطلاع احتمالی متهم از روند تحقیقات پیش از وقوع بازداشت نهایی بوده است.
تحلیل جایگاه حقوقی و ارتباطات سازمانی
الفوزان به عنوان شریک تجاری در شرکت سرمایهگذاری خطرپذیر Raed Ventures فعالیت میکرد که از حضور اعضای خانواده سلطنتی عربستان در هیئت مدیره خود بهره میبرد. تحلیلگران امنیتی و مقامات سابق سازمان سیا در تحلیل این رخداد، احتمال جاسوسی صنعتی دولتی را مطرح کردهاند. اگرچه دادستانی تا این لحظه اتهام مستقیمی به شرکت Raed Ventures وارد نکرده، اما ماهیت حساس دادههای OpenAI که در لبه تکنولوژیهای جهانی قرار دارد، هرگونه رخنه امنیتی را به عنوان یک تهدید برای امنیت ملی و برتری تکنولوژیک ایالات متحده ارزیابی میکند.
مشخصات فنی شواهد کشف شده در پرونده
- ابزار جاسوسی: دستگاه ضبط صدا متصل به پورت USB سختافزاری (تجهیزات فیزیکی).
- نقض دسترسی: سوءاستفاده از ابزارهای داخلی مدیریت جلسات (Meeting Scheduling Tools).
- ردپای دیجیتال: جستجوهای مرتبط با رمزنگاری (Encryption) و ذخیرهسازی داده (SD Card Management).
- شواهد تصویری: ثبت تردد توسط سیستمهای نظارت تصویری مداربسته (CCTV) در محدوده امنیتی شرکت.
نتیجهگیری و عبرتهای امنیتی برای سازمانهای فناوری
این واقعه زنگ خطری جدی برای شرکتهای پیشرو در حوزه هوش مصنوعی است. دسترسیهای فیزیکی به درگاههای I/O و کنترل سختافزاری تجهیزات، بخش مغفولمانده امنیت در دنیای Zero Trust است. امنیت تنها در لایه نرمافزار و فایروال خلاصه نمیشود؛ فیزیکی کردن امنیت (Physical Security) در اتاقهای جلسات برای پیشگیری از نشت اطلاعات حساس، اکنون به یک ضرورت اجتنابناپذیر تبدیل شده است.