پلیس فدرال آمریکا (FBI) با همکاری شرکت امنیتی CrowdStrike، در یک عملیات هماهنگ موفق به شناسایی و ضبط بیش از ۲۰۰ دستگاه لپتاپ در ۴۰ مزرعه دیجیتال غیرقانونی در ایالت تگزاس شد. این عملیات که در پاییز ۱۴۰۳ (۲۰۲۴/۲۰۲۵) مورد توجه قرار گرفت، پرده از پیچیدگیهای جدید در روشهای دورکاری جعلی برداشته است که توسط نیروهای سایبری وابسته به کره شمالی برای دور زدن تحریمهای اقتصادی و نفوذ به زیرساختهای فناوری شرکتهای بزرگ آمریکایی طراحی شدهاند.
مکانیسم عملکرد مزارع لپتاپ: فریب از راه دور
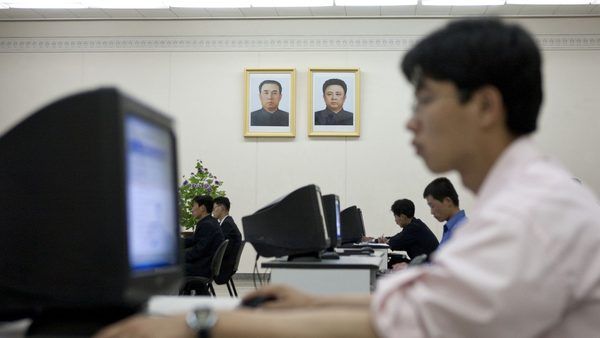
روش کار این شبکه بدین صورت است که عوامل کره شمالی با استفاده از هویتهای جعلی (اغلب با جعل رزومههای تخصصی و تأییدیه شرکتهای آمریکایی)، در موقعیتهای شغلی فناوری اطلاعات مشغول به کار میشوند. برای پنهان کردن موقعیت جغرافیایی واقعی خود و جلوگیری از شناسایی توسط سیستمهای تشخیص IP، آنها لپتاپهای ارسالی شرکتها را برای «تسهیلگرها» (Facilitators) در ایالات متحده ارسال میکنند. این تسهیلگرها با اتصال لپتاپ به یک شبکه داخلی (مزرعه)، امکان دسترسی از راه دور را برای متخصصان واقعی در کره شمالی فراهم میکنند تا از طریق پروتکلهای انتقال تصویر و ورودی (مانند RDP یا نرمافزارهای کنترل از راه دور)، وظایف محوله را انجام دهند.
چالشهای امنیتی و شناسایی نفوذیها
یکی از نمونههای بارز شناسایی این شبکه، ماجرای شرکت آمازون است. تیم امنیت IT آمازون تنها با تحلیل دقیق تأخیر در ورودی کیبورد (Input Lag) که حدود ۱۱۰ میلیثانیه گزارش شده بود، به ناهنجاری در اتصال پی بردند. این تأخیر زمانی، نشاندهنده فاصله جغرافیایی بین کلاینت و سرورِ میزبانِ لپتاپ بود که در نهایت منجر به افشای هویت واقعی کارمند جعلی شد. این ناهنجاریها در تحلیل ترافیک شبکه (Network Traffic Analysis) به عنوان کلیدیترین نقطه ضعف این عملیات شناسایی میشوند.
مشخصات عملیاتی و ابعاد جرم
- تعداد دستگاههای ضبط شده: بیش از ۲۰۰ لپتاپ در تگزاس.
- تعداد مزارع شناسایی شده: بیش از ۴۰ مرکز عملیاتی.
- میزان درآمد غیرقانونی تخمینی: سالانه ۵۰۰ میلیون دلار.
- پوشش نفوذ: شرکتهای کوچک تا سازمانهای لیست Fortune 500.
- روش اصلی شناسایی: تحلیل رفتاری (Behavioral Analysis) و مانیتورینگ تأخیر ورودی.
تحلیل روند نفوذ: رشد پیچیدگی و تهدید مستمر
آدام مِیِرز، مسئول عملیاتهای مقابله با دشمنان در CrowdStrike، معتقد است که با وجود توقیفهای گسترده، این مدل حملات نه تنها متوقف نشده، بلکه در حال افزایش پیچیدگی و وسعت است. شناسایی روزانه دو مورد جدید از این نوع نفوذ در ماه گذشته، تنها «نوک کوه یخ» است. تسهیلگران مستقر در ایالات متحده با استفاده از طمع مالی به این شبکهها کشانده میشوند و به تدریج در چرخهای گرفتار میشوند که خروج از آن برایشان دشوار است.
لزوم بازنگری در امنیتِ دورکاری
سازمانها باید علاوه بر تکیه بر احراز هویت چندعاملی (MFA)، به سمت استفاده از راهحلهای Zero Trust پیش بروند. بررسیهای فنی نشان میدهد که مانیتورینگ دقیق نرخ تأخیر، بررسی آدرسهای IP مسکونی مشکوک و اعمال سیاستهای سختگیرانه بر روی تجهیزات Endpoint شرکتها، تنها راه مقابله با این سطح از تهدیدات است. استفاده از ابزارهایی که رفتارهای بیومتریک و الگوهای تایپ را تحلیل میکنند، میتواند در شناسایی چنین نفوذگرانی بسیار مؤثر باشد.