

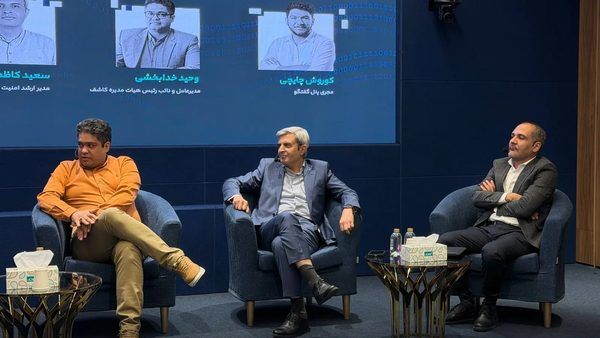
در پی افزایش فشارهای ناشی از تحریمهای بینالمللی و ابطال پیاپی گواهیهای امنیتی (SSL/TLS) مورد استفاده در شبکه بانکی کشور توسط مراجع خارجی، بحثهای داغی پیرامون چگونگی تداوم خدمات امن آنلاین شکل گرفته است. وحید خدابخشی، مدیرعامل «کاشف»، ضمن تأکید بر عدم کارایی و مخالفت جدی با پیشنهاد «ساخت مرورگر بومی»، راهکار عبور از این بحران زیرساختی را در تقویت زنجیره اعتماد داخلی و آگاهسازی کاربران جستوجو میکند.
چالشهای زنجیره اعتماد در شبکه بانکی
مسئله گواهیهای امنیتی، فراتر از یک چالش فنی ساده است. پروتکلهای استاندارد مانند X.509 که زیربنای امنیت در فضای وب هستند، بر پایه یک «زنجیره اعتماد» (Chain of Trust) استوارند. وقتی صادرکنندگان بینالمللی تحت فشارهای تحریم، گواهیهای صادرشده برای دامنههای بانکی ایران را باطل میکنند، کاربران با هشدارهای امنیتی در مرورگرهای خود مواجه میشوند. خدابخشی با اشاره به این موضوع تصریح کرد که استفاده از مراکز صدور گواهی میانی (CA) داخلی، اگرچه در سرویسهای داخلی و APIها پاسخگو است، اما در سطح وب عمومی با چالش «اعتبار» در نزد مرورگرهای جهانی مواجه است.
چرا مرورگر بومی راهکار نیست؟
پیشنهاد ساخت مرورگر بومی که بهعنوان یک راهکار در برخی محافل مطرح شده بود، از سوی متولیان امنیت شبکه بانکی رد شد. دلیل فنی این مخالفت روشن است: مرورگرها ابزارهای پیچیدهای هستند که با استانداردهای وب جهانی (W3C) و پروتکلهای رمزنگاری گره خوردهاند. تحمیل یک مرورگر خاص به کاربران، علاوه بر ایجاد هزینههای گزاف توسعه و نگهداری، اعتماد عمومی را به دلیل ابهام در ماهیت بدافزاری یا ردیابیهای احتمالی کاهش میدهد. رویکرد فعلی، آگاهسازی کاربران و مدیریت هوشمندانه زنجیره اعتماد است تا کاربران بدون نیاز به تغییر ابزار مرور، با مخاطرات آشنا شوند.
امنیت در عصر هوش مصنوعی و تابآوری زیرساخت
مدیرعامل کاشف بر این باور است که دفاع در برابر حملات مدرن، نیازمند «تابآوری» است نه صرفاً پیشگیری. با توجه به اینکه نفوذهای سایبری ممکن است ماهها پیش از شناسایی رخ دهند، تمرکز باید بر شناسایی زودهنگام و توان بازیابی سریع باشد. در این راستا، همکاریهایی با مجموعههایی مانند داتین برای ارزیابی امنیتی سامانههای کوربانکینگ (Core Banking) آغاز شده که نشاندهنده تغییر پارادایم از «امنیت محیطی» به «امنیت هستهای» و بازرسی مستمر کد است.
مشخصات آماری و ارزیابی رویداد بلو دیپدایو
- تعداد گزارشهای دریافتی باگبانتی: ۱۳۲ گزارش.
- تعداد گزارشهای واجد پاداش: ۱۹ مورد.
- مجموع پاداشهای پرداخت شده: ۱ میلیارد و ۷۱۰ میلیون تومان.
- شرکتکنندگان رویداد CTF: ۱۴۶۵ نفر در قالب ۶۷۸ تیم.
- سطح پاداشهای حیاتی: بیش از ۴۰۰ میلیون تومان برای آسیبپذیریهای بحرانی.
- رویکرد: ترکیب تحلیل انسانی با ابزارهای خودکار و هوش مصنوعی برای کشف حفرههای امنیتی.
جمعبندی و آینده زیرساختهای مالی
عبور از دوران تلاطم گواهیهای امنیتی، نیازمند ترکیبی از دیپلماسی فناوری، تقویت زیرساختهای داخلی صدور گواهی و برگزاری رویدادهایی نظیر باگبانتی برای شناسایی آسیبپذیریهاست. همانطور که در تجربیات بلو بانک و تپسی دیده شد، استفاده از هوش مصنوعی نه بهعنوان جایگزین متخصصان، بلکه بهعنوان ابزاری برای خودکارسازی تستهای امنیتی، نقشی حیاتی در بلوغ امنیت سایبری کشور ایفا میکند. حاکمیت باید در کنار تنظیمگری، فضای لازم را برای نقشآفرینی بخش خصوصی در جهت ارتقای تابآوری سیستمهای پرداخت فراهم آورد.


