

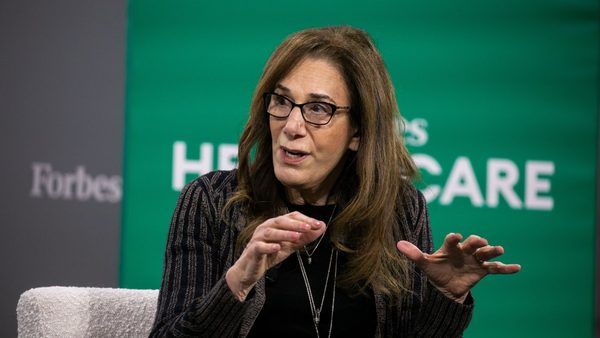
شرکت Epic Systems، غول نرمافزاری حوزه سلامت که مدیریت دادههای پزشکی بیش از ۳۲۰ میلیون بیمار را در ایالات متحده بر عهده دارد، در اقدامی کمسابقه اعلام کرد که توسعه تمامی محصولات جدید خود را به مدت شش هفته متوقف میکند. این تصمیم استراتژیک در مهرماه ۱۴۰۵ (اکتبر ۲۰۲۶) و پس از آن اتخاذ شد که مدل هوش مصنوعی «Mythos» متعلق به شرکت Anthropic، آسیبپذیریهای امنیتی خطرناکی را در زیرساختهای این شرکت شناسایی کرد.
کشف آسیبپذیری از طریق تحلیل هوش مصنوعی
ماجرا از زمانی آغاز شد که «جودی فاکنر»، مدیرعامل Epic، دستور استفاده از مدل امنیت سایبری Mythos را برای ارزیابی تابآوری سیستمهای این شرکت صادر کرد. این مدل پیشرفته توانست نقاط ضعفی را در نحوه پیکربندی برخی از نسخههای MyChart شناسایی کند. طبق گفته «استرلینگ مارتین»، مدیر ارشد امنیت (CSO) شرکت Epic، این حفرههای امنیتی میتوانست به مهاجمان اجازه دهد بدون باقی گذاشتن هیچگونه ردپایی در لاگهای سیستمی، به پروندههای حساس بیماران دسترسی پیدا کنند. نکته نگرانکننده این است که ماهیت دقیق این آسیبپذیریها هنوز به صورت عمومی افشا نشده، اما ریسک دسترسی غیرمجاز به دادههای هویتی و پزشکی چنان بالا ارزیابی شده که مدیریت ارشد تصمیم گرفت اولویت اول شرکت را از نوآوری به «امنسازی بنیادین» تغییر دهد.
ابعاد بحران: حریم خصوصی ۳۲۰ میلیون بیمار
نرمافزار MyChart به عنوان واسط اصلی میان مراکز درمانی و بیماران، ستون فقرات تبادل دادههای پزشکی در آمریکاست. اگرچه Epic ادعا میکند که مسئولیت مستقیم نگهداری دادهها با مراکز درمانی است، اما یک رخنه نرمافزاری در هسته مرکزی Epic میتواند به طور همزمان صدها بیمارستان را تحت تأثیر قرار دهد. این وضعیت، شباهتهای نگرانکنندهای با بحران سالهای اخیر، از جمله حمله باجافزاری به Change Healthcare در سال ۲۰۲۴ دارد که طی آن دادههای ۱۹۲ میلیون نفر به سرقت رفت. در آن حادثه، شرکت مجبور به پرداخت باج برای جلوگیری از انتشار عمومی دادهها شد؛ سناریویی که Epic اکنون با توقف فعالیتهای توسعهای خود سعی در پیشگیری از وقوع آن دارد.
معماری امنیتی و چالش عصر هوش مصنوعی
مشخصات و ابعاد فنی رویداد
- نام شرکت: Epic Systems
- محصول کلیدی: پلتفرم MyChart
- ابزار شناسایی: مدل سایبری Mythos (توسعه یافته توسط Anthropic)
- دوره توقف: ۶ هفته (از مهر ۱۴۰۵)
- تعداد دادههای تحت ریسک: بیش از ۳۲۰ میلیون پرونده پزشکی
این اقدام نشاندهنده یک تغییر پارادایم در امنیت نرمافزار است. با ظهور ابزارهای هوش مصنوعی که میتوانند با سرعتی بیسابقه آسیبپذیریهای «Zero-day» را کشف و بهرهبرداری کنند، متدهای سنتی توسعه دیگر پاسخگو نیستند. توقف کامل توسعه در یک غول فناوری، اتفاقی نادر است که نشان میدهد سطح تهدیدات سایبری در حوزه سلامت به مرحلهای رسیده که «امنیت از طریق طراحی» (Security by Design) دیگر یک انتخاب نیست، بلکه یک الزام بقا برای تداوم کسبوکار است.
نتیجهگیری
اقدام Epic در متوقف کردن چرخههای توسعه برای بازبینی کدهای امنیتی، هشداری جدی به سایر توسعهدهندگان زیرساختهای حیاتی (Critical Infrastructure) است. در دنیایی که ابزارهای مهاجم به هوش مصنوعی مجهز شدهاند، تأخیر در انتشار قابلیتهای جدید برای حصول اطمینان از سلامت کدهای قدیمی، نه یک شکست، بلکه یک تصمیم هوشمندانه مدیریتی محسوب میشود. باید دید آیا این وقفه ششهفتهای برای بستن تمام درهای نفوذ به این مخزن عظیم دادههای حساس کافی خواهد بود یا خیر.


