پژوهشگران امنیتی شرکت Jamf به تازگی نوع جدیدی از بدافزارهای مخرب را شناسایی کردهاند که با شبیهسازی مراحل نصب نرمافزار رسمی Zoom، کاربران سیستمعامل macOS را هدف قرار داده است. این بدافزار که تحت عنوان «CloudSyncD» شناخته میشود، با بهرهگیری از تکنیکهای مهندسی اجتماعی، قربانی را متقاعد میکند تا به صورت دستی یکی از سدهای امنیتی قدرتمند اپل، یعنی Gatekeeper، را غیرفعال کند.
مکانیسم نفوذ: وقتی کاربر، دشمن امنیت خود میشود
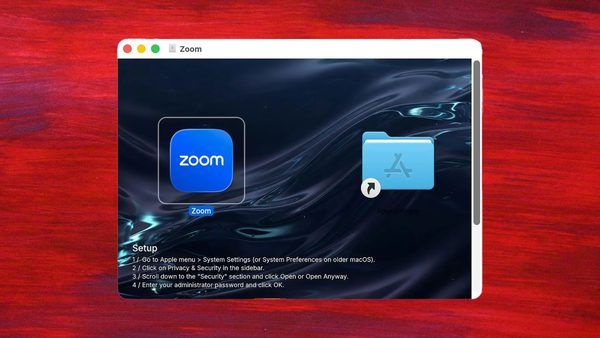
مکانیزم عملکرد این بدافزار فراتر از تزریق کدهای مخرب ساده است. مهاجمان در این سناریو، یک تصویر پسزمینه (Background Image) سفارشی را درون فایل نصب (Disk Image) قرار دادهاند که دقیقاً مانند یک دستورالعمل رسمی برای نصب اپلیکیشنهای مک طراحی شده است. در این تصویر، مراحل گامبهگام برای دسترسی به بخش تنظیمات سیستم (System Settings) و انتخاب گزینه «Open Anyway» در منوی Privacy & Security درج شده است.
در حالت عادی، سیستمعامل macOS به طور خودکار از اجرای نرمافزارهای تایید نشده (Notarized) توسط اپل جلوگیری میکند. با این حال، مهاجمان با فریب کاربر و متقاعد کردن او برای وارد کردن رمز عبور مدیریت (Administrator Password)، عملاً سطح دسترسی بالایی را دریافت میکنند که به آنها اجازه میدهد پروتکل امنیتی Gatekeeper را دور بزنند. این روش دقیقاً همان چیزی است که متخصصان امنیتی از آن به عنوان «مهندسی اجتماعی سطح بالا» یاد میکنند.
تحلیل فنی عملکرد بدافزار CloudSyncD
پس از آنکه کاربر فریب خورده و دسترسی لازم را به فایل مخرب داد، پروسه نصب دو مرحلهای آغاز میشود. در مرحله اول، اپلیکیشن رسمی Zoom (برای جلب اعتماد کاربر) نصب میشود تا هیچ شک اولیه در ذهن قربانی ایجاد نشود. در مرحله دوم، یک «Infostealer» یا همان ابزار سرقت اطلاعات در پسزمینه سیستم مستقر میگردد.
مشخصات فنی و رفتاری بدافزار:
- نوع تهدید: Infostealer (سرقت اطلاعات حساس)
- روش دور زدن: سوءاستفاده از تنظیمات مجاز برای Gatekeeper
- فرکانس ارسال داده: هر ۸ ثانیه یکبار به سرور فرماندهی (C2)
- هدف: سرقت دادههای ورودی کاربر و اطلاعات سیستم
- فرمت توزیع: Disk Image (فایل .dmg)
خطرات امنیتی و پیامدهای آن
این بدافزار با ارسال دادههای استخراج شده به سرور مهاجمان در فواصل زمانی بسیار کوتاه (هر ۸ ثانیه)، عملاً هرگونه فعالیت کاربر را زیر نظر میگیرد. این امر میتواند شامل لاگهای کیبورد (Keylogging)، سرقت کوکیهای مرورگر و دسترسی به اطلاعات احراز هویت حساس باشد. با توجه به اینکه این بدافزار با سطوح دسترسی مدیر (Root/Admin) اجرا میشود، پتانسیل تخریب آن به مراتب بیشتر از یک بدافزار معمولی در سطح کاربر (User-level) است.
راهکارهای دفاعی و توصیههای امنیتی
در مهرماه ۱۴۰۵، با گسترش اینگونه حملات، اهمیت رعایت اصول بهداشت دیجیتال بیش از پیش نمایان شده است. برای حفظ امنیت در اکوسیستم مک، کاربران باید نکات زیر را اکیداً رعایت کنند:
- منابع رسمی: همواره اپلیکیشنها را صرفاً از Mac App Store یا وبسایت رسمی توسعهدهنده دریافت کنید.
- عدم اعتماد به دستورالعملهای داخل پکیج: هیچگاه برای باز کردن یک اپلیکیشن، تنظیمات امنیتی سیستم (Gatekeeper) را به صورت دستی و طبق دستورالعملهای غیررسمی تغییر ندهید.
- هوشیاری در قبال دسترسیها: هرگاه یک فایل نصبی از شما درخواست رمز عبور مدیریت کرد، بدون اطمینان کامل از منبع فایل، از انجام آن خودداری کنید.
این رویداد بار دیگر یادآور میشود که امنیت دیجیتال، ترکیبی از قدرت زیرساختهای سیستمعامل و هوشیاری کاربر نهایی است. حتی امنترین سیستمها نیز در برابر فریبهای هوشمندانه مهندسی اجتماعی آسیبپذیر هستند.