

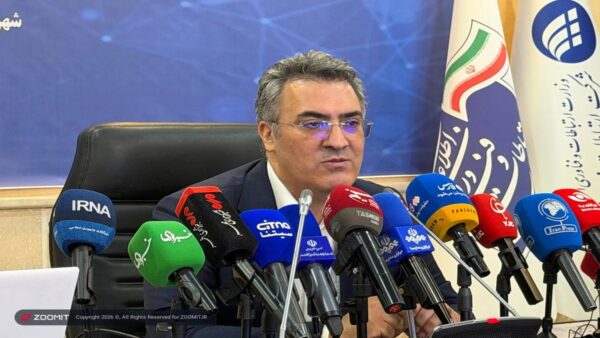
گزارشهای تازه از شرکت ارتباطات زیرساخت ایران، پرده از واقعیتی نگرانکننده در فضای سایبری کشور برمیدارد؛ جایی که بهرهگیری از پروتکلهای دسترسی راه دور (Remote Access) به کانون اصلی حملات مهاجمان تبدیل شده است. طبق آمار رسمی، نزدیک به ۳۰ درصد از ترافیک مخرب شناسایی شده در شبکه ملی، مستقیماً با هدف یافتن نقاط نفوذ در سیستمهای مدیریت از راه دور صورت میگیرد.
مهندسی حملات و تحلیل زیرساخت
بر اساس اعلام مدیرعامل شرکت ارتباطات زیرساخت، الگوی حملات طی ۲۴ ساعت گذشته نشان میدهد که مهاجمان با استفاده از ابزارهای اسکن خودکار، به دنبال سرویسهایی هستند که به اشتباه بر روی اینترنت عمومی باز ماندهاند. در این میان، پروتکلهای رایجی مانند RDP (Remote Desktop Protocol) و SSH به دلیل ضعف در پیکربندی و استفاده از رمزهای عبور ضعیف، بیشترین هدف را تشکیل میدهند.
ابعاد حقوقی و امنیت کاربران
این رخدادها زنگ خطری جدی برای کسبوکارهای دیجیتال و مدیران شبکه است. نادیده گرفتن استانداردهای مرکز مدیریت امداد و هماهنگی عملیات رخدادهای رایانهای (ماهر) در خصوص ایمنسازی درگاههای ورود، نه تنها امنیت شبکه داخلی سازمانها را تهدید میکند، بلکه میتواند به عنوان نقطهی پرشی برای حملات گستردهتر باجافزاری در سطح شبکه ملی عمل کند.
- ضرورت استفاده از احراز هویت چندعاملی (MFA) برای تمامی دسترسیهای راه دور.
- لزوم مسدودسازی دسترسی مستقیم به پورتهای مدیریتی از طریق فایروالهای لبه.
- استفاده از VPNهای سازمانی با پروتکلهای بهروز برای ایجاد تونل امن.
مشخصات آماری تحلیل رخدادها
- سهم رخدادهای شناسایی دسترسی راه دور: ۲۸.۵۱ درصد
- بازه زمانی تحلیل: ۲۴ ساعت اخیر
- سطح تهدید: نیازمند پایش مداوم (Continuous Monitoring)
- بخشهای آسیبپذیر: سرویسهای سرورهای ویندوزی و ابزارهای مدیریت لینوکسی


