ظهور مدلهای زبانی بزرگ و ابزارهای هوش مصنوعی مولد، چشمانداز امنیت سایبری را به طور بنیادی تغییر داده است. در حالی که سازمانها هنوز در حال دستوپنجه نرم کردن با تهدیدات سنتی هستند، موج جدیدی از حملات مبتنی بر AI، سازمانهای کوچک و زیرساختهای حیاتی مانند مراکز درمانی و بانکها را در وضعیتی بسیار آسیبپذیر قرار داده است.
تغییر پارادایم در حملات مهندسی اجتماعی
مورد اخیر سازمان غیرانتفاعی «Vivian’s Door» در ایالت آلاباما، نمونهای بارز از استفاده تبهکاران از هوش مصنوعی برای مقیاسپذیری حملات فیشینگ و مهندسی اجتماعی است. در این سناریو، مهاجمان با استفاده از مدلهای زبانی پیشرفته، ایمیلهای متقاعدکننده و کاملاً شخصیسازیشده تولید کردهاند که تشخیص جعلی بودن آنها حتی برای کاربران آموزشدیده نیز دشوار است. برخلاف روشهای سنتی که شامل خطاهای نگارشی یا ساختار ضعیف بودند، ابزارهای هوش مصنوعی به مهاجمان این امکان را میدهند تا حجم انبوهی از پیامهای متنی و ایمیلهای متقاعدکننده را با لحنهای مختلف و بدون خطای دستوری ارسال کنند.
چرا موسسات محلی و سازمانهای کوچک هدف قرار میگیرند؟
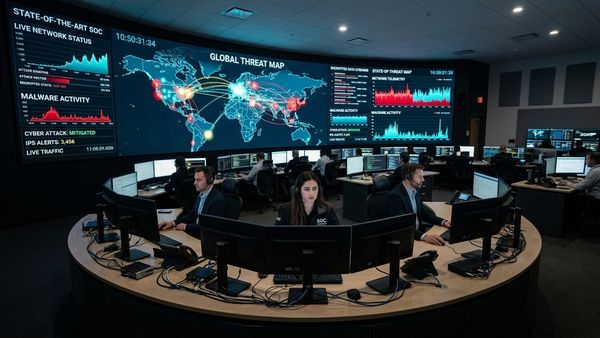
بسیاری از کسبوکارهای کوچک و سازمانهای محلی، برخلاف شرکتهای بزرگ فناوری، از تیمهای امنیتی تخصصی (SOC) یا پروتکلهای پیچیده دفاعی بهرهمند نیستند. این شکاف امنیتی در کنار دسترسی آسان به ابزارهای هوش مصنوعی، باعث شده است که این سازمانها به «اهداف آسان» (Soft Targets) برای مهاجمان تبدیل شوند. دادههای مالی و اطلاعات هویتی موجود در سیستمهای این مجموعهها، ارزشی دوچندان در بازارهای زیرزمینی دارند.
چالش تشخیص و واکنش در برابر تهدیدات خودکار
آنچه وضعیت را بحرانیتر میکند، سرعت انتشار این حملات است. سیستمهای نظارتی سنتی بر اساس امضا (Signature-based detection) عمل میکنند که در برابر جهشهای سریع کدهای مخرب تولید شده توسط هوش مصنوعی، ناتوان هستند. سازمانها نه تنها در شناسایی اولیه با مشکل مواجهاند، بلکه در زمان وقوع حادثه، به دلیل فقدان زیرساختهای پاسخگویی به حوادث (Incident Response)، مجبور به قطع کامل دسترسیها و آفلاین کردن سیستمها میشوند که خود باعث توقف چرخه فعالیتهای خدماتی میشود.
ویژگیهای حملات نسل جدید هوش مصنوعی:
- تولید خودکار محتوای فیشینگ با قابلیت شخصیسازی عمیق
- تغییر پویای متن ایمیل برای فرار از سیستمهای فیلترینگ کلمات کلیدی
- استفاده از ابزارهای اتوماسیون برای ارسال انبوه پیامها (Botnets)
- شبیهسازی لحن و سبک نگارش سازمانهای معتبر برای جلب اعتماد
راهکارهای دفاعی و تابآوری سایبری
برای مقابله با این تهدیدات در پاییز ۱۴۰۳، سازمانها باید استراتژی «امنیتِ همیشه فعال» را جایگزین مدلهای سنتی کنند. پیادهسازی احراز هویت چندعاملی (MFA) مبتنی بر سختافزار، آموزش مستمر کارمندان برای شناسایی حملات مهندسی اجتماعی و استفاده از راهکارهای امنیتی ابری که از یادگیری ماشین (Machine Learning) برای تحلیل رفتارهای ناهنجار در شبکه استفاده میکنند، از الزامات ضروری است. عدم آمادگی در برابر هوش مصنوعی مخرب نه یک انتخاب، بلکه تهدیدی مستقیم برای تداوم کسبوکار است.