

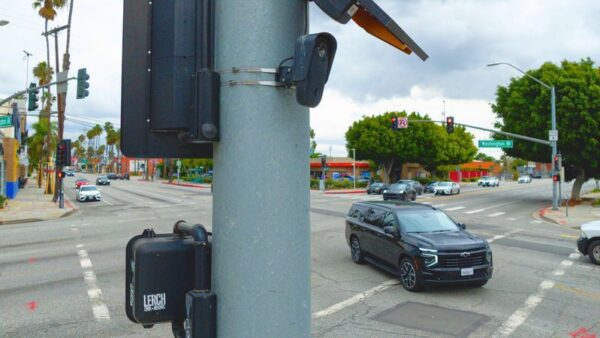
افشای آسیبپذیری بحرانی در پلتفرم نظارتی شرکت Flock در پاییز ۱۴۰۴ منجر به ایجاد نقشهای از بیش از ۳۳۵ هزار دوربین در سراسر ایالات متحده شد. این رخداد، بار دیگر بحثهای داغی را پیرامون امنیت زیرساختهای نظارتی، مسئولیتپذیری شرکتهای فناوری و حقوق حریم خصوصی در عصر پایشهای گسترده شهری برانگیخته است.
کشف آسیبپذیری و افشای موقعیت جغرافیایی دوربینها
در آبان ماه ۱۴۰۴، یک پژوهشگر امنیتی به نام «جاشوا مایکل» موفق شد با شناسایی یک نقطه پایانی (Endpoint) بدون نیاز به احراز هویت در وبسایت شرکت Flock Safety، یک توکن دسترسی معتبر دریافت کند. با استفاده از این توکن، وی توانست به پایگاه دادههای جغرافیایی متصل به سرویس ArcGIS که توسط این شرکت برای مدیریت داراییها استفاده میشد، دسترسی پیدا کند. مایکل با استخراج این دادهها، وبسایتی تحت عنوان «نقشه نظارتی Flock» ایجاد کرد که موقعیت مکانی دقیق ۳۳۵,۷۰۱ دوربین را به نمایش میگذارد.
مایکل تأکید کرده است که تمامی مراحل آزمایش او غیرتهاجمی بوده و صرفاً از نقاط پایانی عمومیِ بدون محدودیت دسترسی بهره برده است. با این حال، شرکت Flock که در ابتدا نسبت به گزارشهای اولیه بیتفاوت بود، پس از انتشار عمومی این دادهها در اوایل زمستان ۱۴۰۴، اقدام به بستن حفره امنیتی کرد؛ هرچند ادعا میکند سیستمهای ابری آنها هرگز دچار نشت داده نشدهاند.
تحلیل پیامدهای امنیتی و ریسکهای ملی
یکی از نگرانکنندهترین ابعاد این گزارش، امکان پایش تردد پرسنل نظامی و کارکنان نهادهای حساس دولتی است. تحلیلهای مایکل نشان میدهد که به دلیل تراکم بالای دوربینهای Flock در نزدیکی مراکز حیاتی نظیر مقر سازمان سیا (CIA)، دفتر مرکزی FBI و حتی پنتاگون، احتمال ثبت و ضبط تردد پرسنل این مراکز در سیستم Flock بسیار بالا (بین ۵۷ تا ۹۴ درصد) است. این موضوع نشاندهنده یک «شکست در شناسایی» (Detection Failure) یا عدم شفافیت در مدیریت رخدادهای امنیتی است که میتواند امنیت ملی را به مخاطره بیندازد.
مشخصات فنی و یافتههای امنیتی
- نوع آسیبپذیری: دسترسی غیرمجاز به نقاط پایانی (Unauthenticated API Endpoints)
- حجم داده افشا شده: موقعیت دقیق ۳۳۵,۷۰۱ دستگاه دوربین نظارتی
- نقض پروتکلهای حفاظتی: ذخیرهسازی کلیدهای رمزنگاری بهصورت متنی (Plaintext) روی برخی سختافزارها
- پیامدهای جانبی: امکان تحلیل حرکات روزانه پرسنل در مراکز نظامی و حساس دفاعی
تقابل حقوقی: استفاده از حربه مالکیت معنوی برای سانسور
در حالی که شرکت Flock در پاسخ به پرسشهای رسانهها سکوت کرده یا ادعای امنیت کامل پلتفرم خود را مطرح میکند، بهطور رسمی شکایتی تحت عنوان «نقض حقوق علامت تجاری» (Trademark Infringement) علیه وبسایت پژوهشگر مطرح کرده است. شرکت حقوقی طرف قرارداد Flock مدعی است که استفاده از نام این شرکت در «نقشه نظارتی Flock» موجب گمراهی مشتریان میشود و خواستار حذف فوری این وبسایت شده است. این رویکرد که به جای رفع نقایص فنی، بر فشارهای حقوقی تمرکز دارد، پرسشهای اخلاقی جدی را در جامعه امنیت سایبری ایجاد کرده است.
نتیجهگیری و عبرتهای مهندسی
این رویداد نشاندهنده شکاف عمیق بین «اعتماد به امنیت ابری» و «واقعیتهای عملیاتی» است. شرکتها موظفاند با بهرهگیری از پروتکلهای احراز هویت سختگیرانه (مانند OAuth2 یا JWT)، حتی برای سرویسهای جانبی مانند نقشههای جغرافیایی، از دسترسیهای غیرمجاز جلوگیری کنند. همچنین شفافیت در گزارشدهی به پژوهشگران امنیتی (Responsible Disclosure) یکی از ارکان اصلی حفظ اعتماد عمومی است که در این مورد نادیده گرفته شد.


