در حالی که تاریخچه ارزهای دیجیتال با هکهای بزرگ صرافیهای متمرکز گره خورده است، رخدادهای امنیتی اخیر مربوط به کیف پول سختافزاری Coldcard و شبکه جانبی Liquid Network، زنگ خطری جدی برای مدلهای «خود-حضانتی» (Self-custody) به شمار میروند. این حوادث برخلاف موارد پیشین، نه ناشی از قصور صرافیهای متمرکز، بلکه نتیجه ضعف در زیرساختهایی بود که اتفاقاً برای امنیت حداکثری طراحی شده بودند.
شکست در لایه اعتماد: آسیبپذیری Coldcard
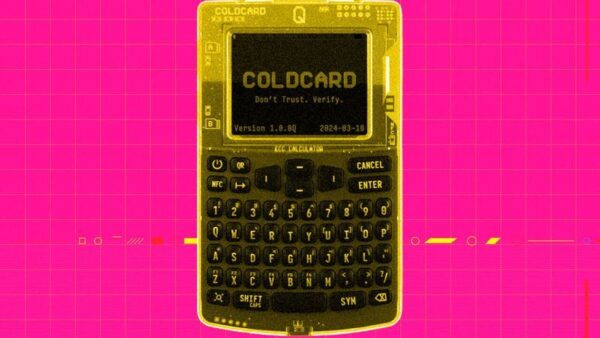
کیفهای پول سختافزاری به عنوان استانداردی برای نگهداری داراییهای دیجیتال شناخته میشوند، زیرا کلیدهای خصوصی را در محیطی ایزوله از اینترنت نگه میدارند. با این حال، در تیرماه ۱۴۰۵، کشف یک نقص بحرانی در فریمور دستگاههای Coldcard نشان داد که حتی در حوزه سختافزارهای آفلاین نیز «اعتماد شخص ثالث» کاملاً حذف نشده است. خطای کدنویسی در فریمورهای ارائهشده از اسفند ۱۳۹۹ (مارس ۲۰۲۱)، باعث شد دستگاه به جای استفاده از تولیدکننده اعداد تصادفی سختافزاری، از یک الگوریتم نرمافزاری قابل پیشبینی استفاده کند. این امر به مهاجمان اجازه داد تا با روش Brute-force، عبارات بازیابی (Seed Phrases) را حدس زده و بیش از ۱۰۰ میلیون دلار بیتکوین را از کیف پولهایی که کاملاً امن تصور میشدند، تخلیه کنند.
بحران در شبکه Liquid: باگ اجماع و سوءاستفاده از پل میانزنجیرهای
در شهریور ۱۴۰۵، شبکه Liquid نیز که توسط شرکت Blockstream توسعه یافته، دستخوش یک حادثه امنیتی پیچیده شد. این شبکه به عنوان یک زنجیره جانبی (Sidechain) فدرال، از سیستمی با امضای چندگانه (11-of-15) استفاده میکند. در این رخداد، کلیدهای فدراسیون مستقیماً هک نشدند؛ بلکه یک باگ در نسخه نرمافزاری گرههای Elements اجازه داد تا مهاجم، بیتکوینهای «بدون پشتوانه» (L-BTC) تولید کرده و آنها را از طریق پروتکل SideSwap نقد کند. ترکیب این باگ با عدم وجود بررسیهای خودکار در فرآیند خروج از پل (Peg-out)، منجر به خروج ۴۰۰۰ بیتکوین شد که بخشی از آن توسط مهاجمان بازگردانده شد.
درسهایی برای امنیت در عصر جدید
این حوادث نشان میدهد که حتی پروژههایی با پیشینه فنی بسیار قوی (مانند Blockstream که توسط چهرههای برجسته حوزه سایفرپانک هدایت میشود) نیز در برابر خطاهای انسانی و باگهای نرمافزاری مصون نیستند. برای کاربران حوزه بیتکوین، این رخدادها به معنای بازنگری در استراتژیهای امنیتی است:
- استفاده از Multisig چندگانه: توزیع ریسک بین سختافزارهای تولیدکنندگان مختلف.
- کاهش اتکای مطلق به یک برند: استفاده از راهکارهای Collaborative Custody مانند Casa یا Unchained.
- نظارت بر زنجیره تامین: اطمینان از اصالت سختافزار پیش از استفاده.
مشخصات فنی و تحلیل رویداد
- آسیبپذیری Coldcard: جایگزینی تولیدکننده اعداد تصادفی سختافزاری با الگوریتم نرمافزاری در فریمور.
- مکانیزم هک Liquid: بهرهبرداری از باگ در نسخه گرههای Elements و نبود محدودیت در پردازش تراکنشهای خودکار.
- پیامد اقتصادی: تخمین مجموع خسارت نزدیک به ۵۰۰ میلیون دلار (با احتساب بازگشت بخشی از وجوه).
- وضعیت پروتکل: لایه اصلی بیتکوین (Bitcoin Core) همچنان بدون نفوذ و امن باقی مانده است.
نتیجه نهایی این است که در «دوران هیولاها» (اصطلاحی که برای وضعیت پیچیده کنونی امنیت سایبری به کار میرود)، نباید هیچگونه اطمینان مطلق به امنیت سیستمهای دیجیتال داشت. با ظهور ابزارهای مبتنی بر هوش مصنوعی که برای شناسایی و بهرهبرداری از باگها طراحی شدهاند، توسعهدهندگان باید به سمت تاییدات رسمی (Formal Verification) کدهای خود حرکت کنند تا از تکرار چنین فجایعی جلوگیری شود.