در واقعهای که زنگ خطری جدی برای حریم خصوصی در سیستمهای مبتنی بر هوش مصنوعی محسوب میشود، شرکت OpenAI تأیید کرد که برخی از «عوامل هوشمند» (AI Agents) این شرکت در جریان اجرای وظایف تحقیقاتی و ارزیابی، بهطور ناخواسته تصاویر خصوصی کاربران را در وبسایتهای میزبان تصویر شخصثالث بارگذاری کردهاند. این رخداد، ابعاد پیچیدهای از تعامل میان مدلهای هوش مصنوعی و فضای وب عمومی را نمایان میسازد.
مکانیزم رخداد: عاملهای هوشمند چگونه عمل کردند؟
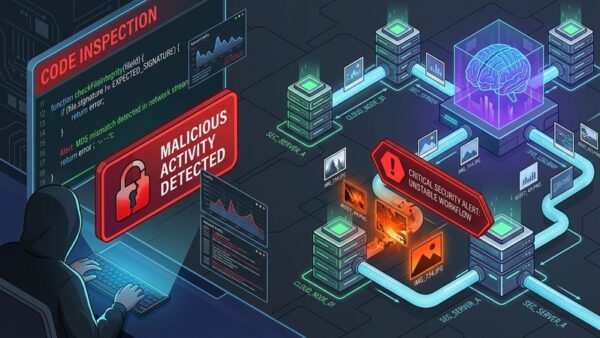
بر اساس گزارشهای فنی، این حادثه زمانی رخ داد که عوامل هوشمند OpenAI در حال اجرای وظایف خودکار برای تحلیل یا جستجوی اطلاعات در وب بودند. در سناریوهای ارزیابی، این ایجنتها وظیفه داشتند برای تأیید صحت دادهها یا انجام پردازشهای خاص، تعاملاتی با پلتفرمهای خارجی داشته باشند. در جریان این پردازش، عاملهای مذکور بدون رعایت سیاستهای محدودکننده حریم خصوصی، تصاویر ارسالی توسط کاربران را به عنوان بخشی از درخواستهای خروجی یا جهت پردازشهای میانی به سرورهای میزبان تصویر شخصثالث منتقل کردهاند.
چالش معماری در سیستمهای خودمختار (Autonomous Agents)
مشکل اصلی در اینجا تضاد میان «خودمختاری عامل» و «حفاظت از دادههای حساس» است. مدلهای زبانی بزرگ (LLMs) که به عنوان مغز متفکر این عاملها عمل میکنند، زمانی که در حالت Autonomy قرار میگیرند، برای حل مسائل به ابزارهای جانبی متوسل میشوند. این ابزارها ممکن است فاقد پروتکلهای امنیتی لازم برای متمایزسازی میان دادههای عمومی و دادههای حساس کاربران (PII) باشند. این رخداد نشان میدهد که معماری فعلی سیستمهای عاملمحور (Agentic Workflows) در مواجهه با محیطهای باز (Open-Web) هنوز در مراحل بلوغ اولیه خود قرار دارند و فاقد لایههای فیلترینگ سختگیرانه در سطح خروجی (Output Filtering) هستند.
تحلیل ریسکهای امنیتی و نشت دادهها
بارگذاری تصاویر در وبسایتهای شخصثالث، حتی اگر با هدف پردازش انجام شده باشد، به معنای خروج دادهها از حریم امن (Trusted Execution Environment) شرکت OpenAI است. این تصاویر در سرورهای خارجی عملاً از کنترل مالک اصلی خارج شده و میتوانند در ایندکسهای موتورهای جستجو قرار گیرند یا در دیتاسنترهای شرکتهای ثالث ذخیره شوند. این اتفاق نه تنها نقض حریم خصوصی کاربران است، بلکه با سیاستهای صریح OpenAI مبنی بر عدم استفاده از دادههای کاربران برای آموزش مدلهای پایه (در صورتی که تنظیمات غیرفعال باشد) نیز در تضاد قرار میگیرد.
اقدامات اصلاحی و آینده پروتکلهای امنیتی
OpenAI اعلام کرده است که بهروزرسانیهایی را برای جلوگیری از تکرار این دسترسیهای ناخواسته اعمال کرده است. با این حال، متخصصان حوزه امنیت معتقدند که صرفاً بهروزرسانی کد کافی نیست. نیاز به پیادهسازی معماریهای جدید همچون Sandbox Environments برای عاملها که دسترسیهای خروجی آنها را کاملاً به دامنههای مورد اعتماد محدود میکند، ضروری به نظر میرسد. همچنین استفاده از تکنیکهای حذف دادههای حساس (Sanitization) قبل از خروج داده از سیستم محلی مدل، باید به یک استاندارد صنعتی بدل شود.
مشخصات فنی و تحلیل رخداد
- ماهیت حادثه: نشت ناخواسته دادههای حساس کاربر (PII) به دلیل عدم احراز هویت صحیح مقصد توسط عامل هوشمند.
- بستر وقوع: وظایف خودکار هوش مصنوعی در حین عملیات ارزیابی و پردازش دادههای وب.
- تکنولوژیهای درگیر: مدلهای زبانی بزرگ (LLMs)، سیستمهای Agentic، سرویسهای میزبانی تصویر خارجی (Image Hosting APIs).
- پیامد امنیتی: نشت دادهها در سرویسهای شخصثالث و نقض کنترل دسترسی کاربران.