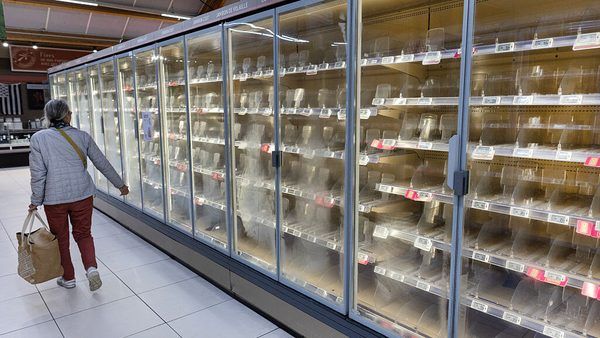
در رویدادی تکاندهنده که در مهرماه ۱۴۰۵ به وقوع پیوست، یک حمله سایبری گسترده علیه سیستمهای مدیریت تبرید در بیش از ۷۰۰ سوپرمارکت در سراسر فرانسه، خسارات مالی میلیونی به بار آورد و در مواردی منجر به وقوع آتشسوزی در تأسیسات الکتریکی شد. این حادثه که بار دیگر اهمیت حیاتی «امنیت در اینترنت اشیاء» (IoT) را یادآوری میکند، ناشی از بهرهبرداری مهاجمان از آسیبپذیریهای امنیتی در کنترلرهای صنعتی متصل به شبکه بود.
آناتومی حمله و بهرهبرداری از کنترلرهای متصل
تحقیقات مقامات امنیتی فرانسه نشان میدهد که مهاجمان از طریق کنترلرهای متصل به اینترنت که برای مدیریت از راه دور دمای یخچالها و فریزرهای صنعتی طراحی شدهاند، به شبکه نفوذ کردند. مهاجمان با دسترسی به سطوح مدیریتی (Admin Rights) در این تجهیزات، سیستمهای یخزدایی (Defroster) را بهصورت غیرمجاز فعال کرده و دمای داخلی یخچالها را تا ۵۰ درجه سانتیگراد (۱۲۲ درجه فارنهایت) افزایش دادند. این اقدام باعث فاسد شدن سریع تمامی مواد غذایی و فشار بیش از حد به سیستمهای الکتریکی شد که در موارد بسیاری به اشتعال سیمکشیها و وقوع آتشسوزی انجامید.
ضعف در پروتکلهای احراز هویت و امنیت فیرمور
بررسی فنی دستگاههای هک شده نشان میدهد که محصولات سه شرکت مطرح در این حوزه یعنی Danfoss، Dixell و شرکت مادر آن یعنی Copeland، حاوی آسیبپذیریهای بحرانی بودهاند. یکی از اصلیترین نقاط ضعف، الگوریتم تولید رمز عبور روزانه در فیرمور این کنترلرها است.
بر اساس گزارشهای امنیتی، این دستگاهها از یک الگوریتم مبتنی بر تاریخ استفاده میکردند تا رمز عبور را به صورت روزانه تولید کنند. از آنجایی که این منطق در فیرمورهای عمومی قابل دسترس بوده است، مهاجمان توانستند با مهندسی معکوس کد، رمز عبورِ معتبر برای هر روز را پیشبینی کرده و بدون نیاز به دور زدن دیوار آتش یا نفوذ فیزیکی، مستقیماً با دسترسی ادمین وارد سیستم شوند. این یعنی رمز عبور برای مدلهای مشابه در صدها فروشگاه کاملاً یکسان بوده و کل ناوگان تبرید فروشگاهها بهصورت همزمان در معرض خطر قرار داشتهاند.
مشخصات فنی و چالشهای امنیت صنعتی
- هدف حملات: کنترلرهای منطقی قابل برنامهریزی (PLC) و سیستمهای مدیریت ساختمان (BMS).
- ماهیت آسیبپذیری: ضعف در الگوریتم احراز هویت (Predictable Credential Generation).
- پیامد عملیاتی: خروج سیستم از محدوده ایمن دمایی (تجاوز از حد آستانه ۵۰ درجه).
- عامل تشدیدکننده: عدم اعمال وصلههای امنیتی (Patch Management) در زیرساختهای متصل.
- خطرات ثانویه: خرابی سختافزاری و آتشسوزی ناشی از فشار غیرمتعارف به کمپرسورها و سیستمهای برقی.
لزوم بازنگری در امنیت تجهیزات IoT صنعتی
این فاجعه زنگ خطری جدی برای صنایع است که به سمت هوشمندسازی حرکت میکنند. در دنیای اینترنت اشیاء، استفاده از «امنیت مبتنی بر ابهام» یا الگوریتمهای احراز هویتِ پیشبینیپذیر، دیگر قابل قبول نیست. استانداردسازی پروتکلهای ارتباطی و الزام تولیدکنندگان به حذف رمزهای عبور پیشفرض یا تاریخدار، از ملزومات امنیت شبکه در سال ۱۴۰۵ خورشیدی است.
شرکتها باید از ایزولهسازی شبکههای کنترل صنعتی از اینترنت عمومی اطمینان حاصل کنند و با استفاده از VPNها یا دروازههای امنیتی (Gateway)، سطح دسترسی به این کنترلرها را محدود نمایند. در این حادثه، عدم بهینهسازی فیرمور و عدم استفاده از احراز هویت چندعاملی (MFA)، به قربانیان اجازه داد تا بهسادگی و از راه دور توسط عوامل مخرب کنترل شوند.