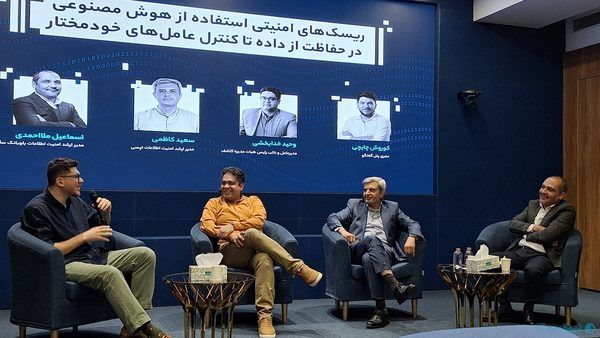
در حالی که سرعت تحولات دیجیتال در شبکه بانکی ایران شتاب گرفته است، ظهور عاملهای هوشمند و استفاده از هوش مصنوعی در حملات سایبری، رویکردهای سنتی امنیت شبکه را با چالشی بنیادین مواجه کرده است. نشستهای تخصصی اخیر در اکوسیستم فناوری مالی ایران، زنگ خطری را برای سازمانها به صدا درآورده است: امنیت دیگر یک لایه الحاقی نیست، بلکه باید در بطن معماری محصول از مرحله طراحی تا بهرهبرداری نهادینه شود.
گذر از دفاع واکنشی به پیشگیری ساختاریافته
تجربیات میدانی مرکز کاشف نشان میدهد که اتکا به روشهای سنتی که عمدتاً بر واکنش پس از کشف نفوذ استوار هستند، در برابر مهاجمان مدرن دیگر کارآمد نیست. کشف نفوذهایی که ماهها از وقوع آنها میگذرد، مؤید این است که شکاف بزرگی میان توان دفاعی فعلی و پیچیدگی حملات مبتنی بر عاملهای هوشمند وجود دارد. وحید خدابخشی، مدیرعامل کاشف، تأکید میکند که راهبرد امنیتی شبکه بانکی باید به سمت «تشخیص سریع»، «محدودسازی دامنه خسارت» و «بازگشت به سرویس» تغییر مسیر دهد. این تغییر رویکرد به معنای گذار از مدلهای ایستا به مدلهای پویا و خودکار است.
همافزایی هوش مصنوعی و تخصص انسانی
در رویداد اخیر باگبانتی بلوبانک، نقش هوش مصنوعی در شناسایی آسیبپذیریها به وضوح نمایان شد. خودکارسازی بخشی از فرایندهای بررسی کد باعث شده تا متخصصان امنیت بتوانند زمان خود را بر روی نقاط بحرانیتر متمرکز کنند. با این حال، همانطور که اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلوبانک مطرح کرد، ابزارهای خودکار هرگز جایگزین تفکر نقادانه انسان نمیشوند. ترکیب مهارت استفاده از هوش مصنوعی با دانش تخصصی، کارآمدترین مدل برای شناسایی مسیرهایی است که تیم توسعه ممکن است در حین طراحی از آنها غفلت کرده باشد.
امنیت به مثابه یک فرایند پیوسته
رضا حیدری، مدیرعامل بلوبانک، بر این نکته پافشاری میکند که امنیت نباید مانند «ادویه» در انتهای مسیر توسعه به محصول اضافه شود. این نگاه سنتی که امنیت را یک بخش مجزا در انتهای زنجیره تولید نرمافزار میپندارد، با منطق توسعه چابک (Agile) در تضاد است. در مدلهای مدرن، بررسی امنیتی باید بخشی از فرایند توسعه (DevSecOps) باشد. استفاده از برنامههای پاداشدهی یا باگبانتی به عنوان ابزاری برای بهرهگیری از هوش جمعی محققان بیرونی، در همین راستا صورت میگیرد تا مسیرهای غیرمنتظرهای که مهاجمان ممکن است از آنها استفاده کنند، شناسایی و مسدود شود.
چالشهای عملیاتی و حریم خصوصی
سعید کاظمی، مدیر ارشد امنیت اطلاعات تپسی، درباره مخاطرات ورود دادههای سازمانی به سرویسهای هوش مصنوعی بیرونی هشدار میدهد. جداسازی دادههای نشست کاربر از دادههای کلان و کنترل دقیق دسترسی (Access Control)، خط مقدم جلوگیری از افشای اطلاعات در مدلهای هوشمند است. سازمانها باید بدانند که دادههای ورودی به مدلها کجا پردازش میشوند و چه کسی به آنها دسترسی دارد. این نکته برای بانکداری دیجیتال که با دارایی و حریم خصوصی کاربران سر و کار دارد، از اهمیت دوچندانی برخوردار است.
خلاصه تحلیلی راهبردهای امنیتی نوین
- تغییر مدل ذهنی: حرکت از دفاع در برابر نفوذ به مدیریت تابآوری پس از نفوذ.
- اتوماسیون توسعه: استفاده از ابزارهای خودکار در بررسی کد و شناسایی اشکال (Bug Hunting).
- مدیریت داده: محدود کردن دسترسی عاملهای هوشمند به دادههای حساس و نظارت بر سرویسهای خارجی.
- فرهنگ امنیتی: تبدیل امنیت از یک واحد مجزا به یک فرایند پیوسته در تمام مراحل تولید محصول.