

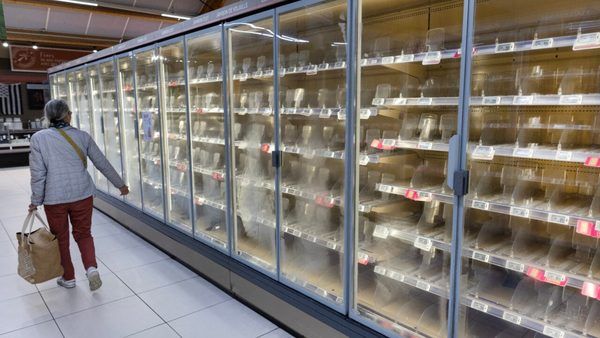
در رویدادی بیسابقه در پاییز ۱۴۰۳، صدها فروشگاه زنجیرهای در سراسر فرانسه هدف یک حمله سایبری گسترده قرار گرفتند که منجر به افزایش دمای یخچالها و فریزرهای صنعتی تا ۵۰ درجه سانتیگراد، فاسد شدن حجم عظیمی از مواد غذایی و وقوع آتشسوزی در برخی واحدها شد. این رخداد، زنگ خطری جدی برای امنیت زیرساختهای فناوری عملیاتی (OT) و اینترنت اشیاء صنعتی (IIoT) به شمار میرود.
ابعاد فنی و تحلیل نفوذ به سیستمهای کنترلی
تحقیقات اولیه آژانس امنیت سایبری ملی فرانسه (ANSSI) نشان میدهد که ریشه این حملات، بهرهبرداری از یک آسیبپذیری امنیتی در تجهیزات مدیریت تبرید تولید شده توسط شرکت مهندسی دانمارکی Danfoss است. مهاجمان با دسترسی غیرمجاز به کنترلرهای این سیستمها، پارامترهای دمایی را بهصورت از راه دور بازنویسی کردهاند. مشکل اصلی در این معماری، وجود «سفتافزار» (Firmware) قدیمی و فاقد استانداردهای امنیتی مدرن در تجهیزاتی است که به شبکه متصل شدهاند.
چالشهای امنیت در فناوریهای عملیاتی (OT)
در بسیاری از سیستمهای کنترل صنعتی، دستگاهها برای محیطهای ایزوله طراحی شدهاند و زمانی که به اینترنت متصل میشوند، مکانیزمهای دفاعی لازم را در برابر حملات مدرن ندارند. این واقعه نشان میدهد که چگونه تجهیزات حیاتی زنجیره تأمین مواد غذایی میتوانند به ابزاری برای باجگیری یا خرابکاری اقتصادی تبدیل شوند. شرکتهایی مانند Intermarche و Carrefour با ضررهای چند ده میلیون یورویی مواجه شدهاند که نشاندهنده عمق فاجعه در زنجیره تأمین خردهفروشی است.
مشخصات فنی و ابعاد حادثه
- نوع حمله: دسترسی غیرمجاز و تغییر پارامترهای کنترلر (Manipulation of OT/IIoT).
- عامل اصلی: آسیبپذیری در سفتافزار (Outdated Firmware) سیستمهای مدیریت برودت Danfoss.
- پیامدها: فاسد شدن مواد غذایی، خسارات مالی گسترده، خطرات ایمنی (آتشسوزی ناشی از فشار کاری روی موتورها).
- وسعت جغرافیایی: علاوه بر فرانسه، گزارشهایی از حملات مشابه در آلمان، اسپانیا، پرتغال، لهستان و بلژیک منتشر شده است.
گسترش حملات به صنایع غذایی و آشامیدنی
آمارهای اخیر نشان میدهد که حملات باجافزاری و خرابکارانه به زیرساختهای صنایع غذایی از ۴۵ درصد در سال ۱۴۰۰ به ۵۸ درصد در سال ۱۴۰۳ افزایش یافته است. مهاجمان امروزه به جای سرقت داده، بر «توقف عملیات» (Operational Downtime) تمرکز کردهاند تا سازمانها را تحت فشار حداکثری برای پرداخت باج یا ایجاد هرجومرج اقتصادی قرار دهند.
راهکارهای کاهش ریسک در زیرساختهای متصل
برای جلوگیری از تکرار چنین حوادثی، ضروری است که مدیران زیرساختهای صنعتی موارد زیر را لحاظ کنند:
- ایزولهسازی تجهیزات حساس از شبکه عمومی اینترنت از طریق VPN یا Gatewayهای ایمن.
- اجرای بهروزرسانیهای منظم سفتافزار (Firmware Patching) برای رفع حفرههای امنیتی شناسایی شده.
- پایش مداوم ترافیک شبکه در لایه کنترل صنعتی جهت شناسایی رفتارهای غیرعادی در دستگاههای کلاینت.
این حادثه نشان داد که در عصر اتصالگرایی دیجیتال، کوچکترین تجهیزات نیز میتوانند به عنوان نقاط ورود (Entry Points) برای حملات با ابعاد ملی و بینالمللی عمل کنند. عدم توجه به «امنیت طراحیشده» (Security by Design) در تجهیزات صنعتی، هزینههایی بسیار فراتر از تعمیرات سختافزاری به همراه خواهد داشت.


