

در اکوسیستم فناوری اطلاعات ایران، سالهاست که پارادایم غالب در امنیت سایبری، «خریداری تجهیزات به مثابه کسب امنیت» بوده است. با این حال، تحلیلهای اخیر ماهنامه پیوست نشان میدهد که در پاییز ۱۴۰۳، تکیه صرف بر ابزارهای سختافزاری گرانقیمت، نه تنها ضامن پایداری شبکه نیست، بلکه میتواند موجب ایجاد یک «احساس امنیت کاذب» در مدیران ارشد سازمانها شود.
امنیت به مثابه یک فرایند، نه محصول
بسیاری از سازمانهای ایرانی با تصور اینکه نصب یک فایروال (Firewall) نسل جدید با هزینههای گزاف، دیوار نفوذناپذیری دور داراییهای دیجیتال آنها میکشد، از پیادهسازی سایر لایههای حیاتی غافل میمانند. امنیت در حقیقت یک «فرایند مستمر» (Continuous Process) است که باید در تمامی سطوح، از کدنویسی تا رفتارهای روزمره پرسنل، جاری باشد. نگاه هزینهمحور به امنیت سایبری، بزرگترین مانع در برابر بلوغ امنیتی در زیرساختهای کشور است.
ضعیفترین حلقه زنجیر: خطای انسانی و فرهنگ سازمانی
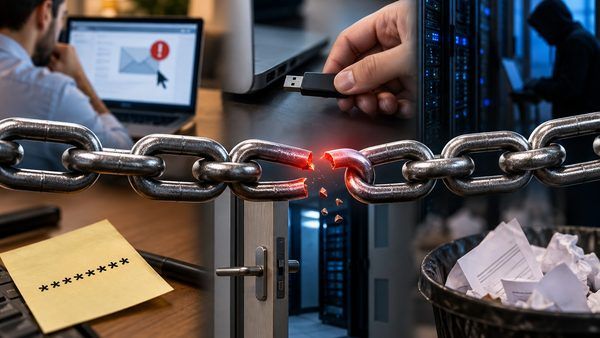
از منظر مهندسی شبکه، امنیت یک زنجیر است که قدرت کل آن به توانایی ضعیفترین حلقه وابسته است. بر اساس مستندات تحلیل شده، نفوذهای موفق اغلب نه از طریق شکستن الگوریتمهای پیچیده رمزنگاری، بلکه از طریق تکنیکهای مهندسی اجتماعی (Social Engineering) و بیتوجهیهای ساده رخ میدهد. مواردی همچون استفاده از رمزهای عبور ضعیف، اشتراکگذاری اعتبارنامهها، و عدم آگاهی نسبت به پروتکلهای حفاظتی (مانند اتصال تجهیزات ناشناس به شبکه)، به راحتی میتوانند گرانترین تجهیزات امنیتی را دور بزنند. برای ارتقای امنیت در سازمانهای دیجیتال ایران، استقرار ابزارهایی مانند مدیریت هویت و دسترسی (Okta) یا سیستمهای مدیریت امنیت اطلاعات (ISO/IEC 27001) بدون آموزش مستمر کارکنان، پروژهای ناقص تلقی میشود.
تقابل امنیت فیزیکی و دیجیتال
امنیت اطلاعات تنها در لایههای نرمافزاری و پروتکلهای لایه شبکه خلاصه نمیشود. ضعف در امنیت فیزیکی، از دسترسی غیرمجاز به رکهای سرور گرفته تا مدیریت غیراصولی امحای اسناد و تجهیزات، پاشنه آشیل بسیاری از دیتاسنترهاست. مدیران IT باید درک کنند که امنیت یک مقوله «یکپارچه» است که باید مدیریت ریسک در تمام ابعاد سازمان – از اتاق سرور تا میز کار – پیادهسازی شود.
شاخصهای کلیدی مدیریت امنیت سازمانی
- آموزش مداوم (Awareness Training): کاهش خطای انسانی از طریق کارگاههای امنیت سایبری.
- مدیریت سطح دسترسی (Least Privilege): محدودسازی دسترسی کاربران به میزان نیاز شغلی.
- ارزیابی مستمر ریسک (Continuous Risk Assessment): شناسایی نقاط ضعف در بازههای زمانی منظم.
- فرهنگسازی (Security Culture): تبدیل امنیت به بخشی از وجدان کاری تکتک کارکنان.
جمعبندی
در نهایت، گذار از نگاه «کالایی» به امنیت سایبری به نگاه «مدیریتی»، نیازمند تغییر نگرش مدیران ارشد است. زمان آن فرا رسیده که سازمانهای ایرانی به جای صرف بودجههای کلان برای خرید فایروالهای پیشرفته، بخشی از این توان مالی را صرف استقرار استانداردهای بینالمللی، مدیریت ریسک و تقویت دانش کاربران کنند. امنیت، محصول یک خرید موفق نیست؛ دستاوردِ مراقبتِ بیوقفه از تمامی اجزای شبکه است.


