در تحولی شگفتانگیز در دنیای امنیت داراییهای دیجیتال، مارک کارپلس، مدیرعامل سابق و بدنام صرافی Mt. Gox، با شناسایی و تحلیل سختافزارهای مخرب تعبیهشده در کیف پولهای Ledger، موفق به کسب جایگاه تازهای به عنوان یک ناظر امنیتی شده است. این رخداد، پس از تأیید شرکت Ledger مبنی بر نفوذ به زنجیره تأمین در برخی محصولات عرضهشده توسط فروشنده مجاز CryptoBilis، لایههای جدیدی از آسیبپذیریهای امنیتی در سطح سختافزار را نمایان کرده است.
ابعاد فنی نفوذ: جاسوسی در سطح سختافزار
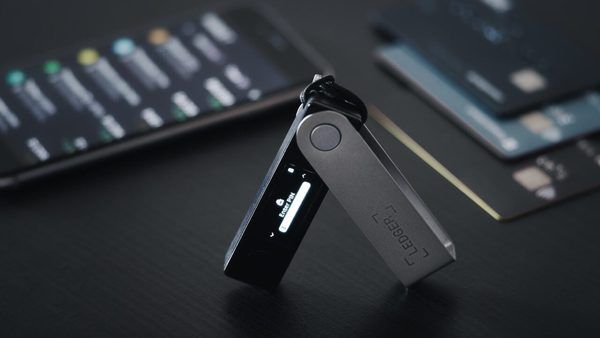
بر اساس مستندات ارائه شده، نفوذ صورت گرفته نه یک آسیبپذیری نرمافزاری ساده، بلکه یک مداخله فیزیکی پیچیده است. مهاجمان با جاسازی یک سختافزار اضافه (Hardware Implant) در داخل بدنه کیف پول Nano X، عملاً موفق شدهاند اطلاعات حساس کاربر را سرقت کنند. این سختافزار مخرب، با رهگیری دادههای ارسالی به نمایشگر دستگاه در حین فرآیند راهاندازی (Setup)، عبارت بازیابی (Seed Phrase) را استخراج کرده و از طریق یک ارتباط سلولی مخفی برای مهاجم ارسال میکند.
مارک کارپلس در تحلیلهای خود که از طریق حساب کاربری رسمی خود منتشر کرده است، به وجود نسخههای مختلفی از این ماژولهای جاسوسی اشاره کرده که بسته به فرکانسهای LTE هر منطقه جغرافیایی تغییر میکنند. این موضوع نشان میدهد که عملیات نفوذ با برنامهریزی دقیق و احتمالاً در مقیاس صنعتی صورت گرفته است.
زنجیره تأمین؛ نقطه کور امنیت کیف پولهای سختافزاری
شرکت Ledger در بیانیههای اخیر خود تأکید کرده که محصولات عرضهشده از وبسایت اصلی Ledger.com فاقد اینگونه دستکاریها هستند. با این حال، شواهد جمعآوری شده توسط کارپلس که حتی دستگاههایی خریداری شده از فروشگاههای رسمی در ژاپن و مالزی را نیز شامل میشود، حاکی از آن است که نفوذ به زنجیره تأمین ممکن است گستردهتر از تصورات اولیه باشد. کارشناسان امنیتی بر این باورند که عدم وجود مکانیسمهای «تضمین سلامت فیزیکی» (Tamper-evident shipping) در فرآیند توزیع، یکی از نقایص اصلی در استراتژی امنیتی کیف پولهای سختافزاری است.
ویژگیهای حملات زنجیره تأمین (Supply Chain Attacks)
- نوع نفوذ: سختافزار مخرب تعبیهشده (Hardware Implant).
- نحوه عملکرد: استخراج Seed Phrase از طریق رهگیری سیگنالهای نمایشگر.
- پروتکل ارتباطی ماژول: ارسال دادههای سرقت شده از طریق شبکه LTE/Cellular.
- تعداد قربانیان تخمینی (تا نیمه مهر ۱۴۰۵): بیش از ۳۱۵ کیف پول در ۶ بلاکچین مختلف.
- میزان خسارت مالی: حدود ۹۳.۲ میلیون دلار بر اساس دادههای Bitquery.
واکنش اکوسیستم و مسئولیتپذیری امنیتی
در حالی که در سالهای گذشته کارپلس به دلیل مدیریت بحران صرافی Mt. Gox مورد انتقاد شدید بود، اکنون تحلیلگران و مدیران شرکتهای رقیب، اقدامات کنجکاوانه او در کالبدشکافی سختافزارهای مشکوک را عاملی برای جلوگیری از وقوع یک فاجعه مالی بزرگتر میدانند. این حادثه همچنین باعث شده تا سایر تولیدکنندگان کیف پولهای سختافزاری، بر اهمیت «طراحی شفاف» (Transparent Design) برای امکان بازرسی چشمی قطعات تأکید کنند.
نتیجهگیری فنی این رخداد، لزوم بازنگری در اعتماد به فروشندگان شخصثالث و استفاده از روشهای سختگیرانه برای بررسی سلامت فیزیکی دستگاههای متصل به بلاکچین است. کاربران باید همواره از اصالت منبع خرید اطمینان حاصل کرده و در صورت مشاهده هرگونه ناهنجاری فیزیکی در بسته بندی یا بدنه دستگاه، از استفاده از آن جداً خودداری کنند.