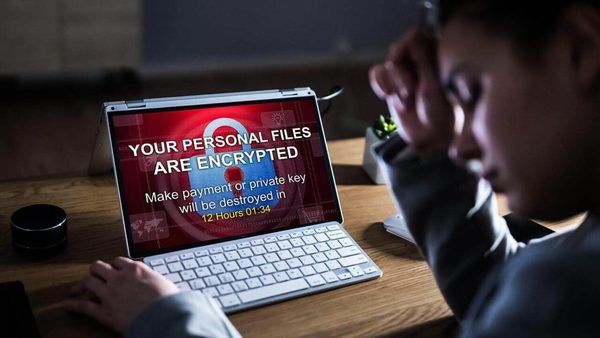
پروندهای جنجالی در محاکم قضایی نیویورک، لایههای تاریک یکی از شرکتهای مدعی در حوزه امنیت سایبری را فاش کرد. «زوهار پینهاسی»، مدیرعامل شرکت MonsterCloud، متهم است که با وعده دروغین استفاده از ابزارهای رمزگشایی اختصاصی، در واقع تنها با پرداخت باج به مهاجمان سایبری، فایلهای قربانیان را بازیابی کرده و هزینهای گزاف به مشتریان تحمیل میکرده است.
معماری یک فریب؛ پشت پرده «تکنولوژی اختصاصی»
شرکت MonsterCloud سالها با تبلیغات گسترده مدعی بود که میتواند دادههای قفلشده توسط باجافزارها را بدون تسلیم شدن در برابر خواستههای مجرمان و بدون پرداخت باج، بازیابی کند. این شرکت در وبسایت خود صراحتاً به مشتریان هشدار میداد که پرداخت باج نه تنها تضمینی برای بازگشت دادهها نیست، بلکه انگیزهای برای حملات بعدی ایجاد میکند. با این حال، کیفرخواست دادستان فدرال در بروکلین نشان میدهد که پینهاسی از هیچ فناوری رمزگشایی پیشرفتهای (Decryption Tech) برخوردار نبوده است.
روش عملیاتی او بسیار ساده اما فریبکارانه بود: وی پس از دریافت مبالغ سنگین از قربانیان تحت عنوان «هزینه تحلیل و عملیات»، مستقیماً با گروههای باجافزاری وارد مذاکره شده و پس از پرداخت مبالغ بسیار کمتر از آنچه از مشتری گرفته بود، کلیدهای رمزگشایی را دریافت میکرد. او به کارکنان خود دستور داده بود که در مکاتبات با مشتریان از واژه «ابزار بازیابی» استفاده کنند تا ظن استفاده از روشهای غیرقانونی برانگیخته نشود.
ابعاد مالی و حقوقی پرونده
بر اساس مستندات دادگاه، صدها کسبوکار در ایالات متحده و کانادا فریب این وعدهها را خورده و بیش از ۱۹ میلیون دلار به MonsterCloud پرداخت کردهاند. در مقابل، پینهاسی تنها حدود ۸ میلیون دلار به مجرمان سایبری باج داده و مابقی را به عنوان سود خالص در جیب خود گذاشته است. برای نمونه، در یک مورد در تابستان ۱۴۰۲ (اوت ۲۰۲۳)، پینهاسی ۸۲۰۰ دلار باج پرداخت کرده اما از قربانی مبلغ ۱۵۰ هزار دلار دریافت کرده است.
چرا شرکتها فریب خوردند؟
اعتبار این شرکت به شکل عجیبی بر پایه استفاده از چهرههای سرشناس بنا شده بود. حضور «جان پیستول»، معاون سابق افبیآی (FBI) در شورای مشاوران امنیت سایبری این شرکت و ویدیوهای تبلیغاتی او، حس امنیت کاذبی را به مشتریان منتقل میکرد. این در حالی است که پینهاسی در اعترافات خصوصی خود به شرکای تجاریاش تأیید کرده بود که شرکت هیچ فناوری اختصاصی برای رمزگشایی در اختیار ندارد.
مشخصات پرونده و اتهامات
- متهم اصلی: زوهار پینهاسی (مدیرعامل MonsterCloud)
- اتهامات: دو فقره کلاهبرداری الکترونیکی و یک فقره توطئه برای ارتکاب کلاهبرداری
- حداکثر مجازات: ۲۰ سال حبس برای هر فقره اتهامی
- شگرد اصلی: دریافت مبالغ کلان (تا دو برابر باج) و پرداخت باج به جای توسعه ابزار رمزگشایی
- منابع قربانیان: صدها شرکت و حتی نهادهای مجری قانون در سراسر آمریکا و کانادا
توصیه به مدیران فناوری و امنیت
این پرونده یک زنگ خطر برای سازمانهایی است که در زمان بحران، بدون بررسی دقیق فنی (Due Diligence) به شرکتهای واسطه اعتماد میکنند. متخصصان امنیت شبکه توصیه میکنند در مواجهه با باجافزارها:
- به جای اعتماد به ادعاهای بازاریابی، از ارائهدهندگان معتبر که دارای گواهینامههای امنیتی بینالمللی هستند استفاده کنید.
- فرآیند بازیابی دادهها (Data Recovery) را تنها توسط تیمهای فنی داخلی یا شرکتهای امنیتی با سابقه شفاف و ممیزیشده انجام دهید.
- به هیچ عنوان به وعدههای «رمزگشایی جادویی» و «تکنولوژی اختصاصی» که جزئیات فنی آن منتشر نشده است، تکیه نکنید.
بررسیهای فنی نشان میدهد که تنها راه مطمئن برای مقابله با باجافزارها، داشتن سیستمهای پشتیبانگیری (Backup) ایزوله و استراتژیهای CISA (آژانس امنیت زیرساخت و سایبری آمریکا) برای مدیریت حوادث امنیتی است.