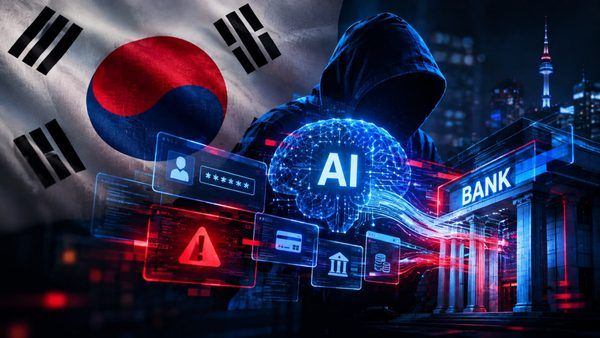
رخداد اخیر در نظام بانکی کره جنوبی، نه تنها یک نقض امنیتی ساده، بلکه نقطه عطفی در تکامل استراتژیهای حملات سایبری به شمار میرود. گزارشهای فنی نهادهای امنیتی نشان میدهد که یک مهاجم با بهرهگیری از ایجنتهای هوش مصنوعی و مدلهای زبانی پیشرفته، توانسته است فرآیندهای پیچیده نفوذ، جمعآوری اطلاعات و حتی شناسایی بازارهای سیاه فروش داده را به صورت خودکار انجام دهد. این واقعه زنگ خطری جدی برای زیرساختهای مالی در سطح جهانی و ضرورت بازنگری در پروتکلهای دفاعی مبتنی بر هوش مصنوعی است.
تحلیل معماری حمله و ابزارهای مورد استفاده
بر اساس مستندات ارائه شده توسط شرکت امنیت سایبری CrowdStrike، عامل این حملات از ترکیبی هوشمندانه از ابزارهای متنباز و مدلهای زبانی استفاده کرده است. ابزار کلیدی در این حمله، فریمورک ARTEX بوده است؛ یک ایجنت هوش مصنوعی که برای آزمون نفوذ (Penetration Testing) طراحی شده و به صورت متنباز در اختیار عموم قرار دارد. تفاوت بنیادین در این عملیات، استفاده از قابلیتهای استنتاجی مدلهایی نظیر Claude به عنوان «مغز متفکر» برای پیشبرد مراحل حمله است.
نقش مدلهای زبانی در تسهیل فعالیتهای مخرب
آنچه این مورد را متمایز میکند، کاربرد مستقیم مدلهای زبانی (LLMs) در فازهای غیرفنی حمله است. گزارشها حاکی از آن است که مهاجم با پرامپتنویسی دقیق، هوش مصنوعی را برای شناسایی کانالهای تلگرامی فروش دادههای بانکی و حتی تدوین رزومههای جعلی به عنوان پژوهشگر امنیتی به کار گرفته است. این موضوع نشان میدهد که ایجنتهای هوش مصنوعی اکنون میتوانند شکافهای دانش اپراتورهای انسانی را در حوزههایی مانند مهندسی اجتماعی و شناسایی زیرساختهای هدف پر کنند.
چالشهای رگولاتوری و امنیت ابری
از دیدگاه زیرساختی، تفکیک مسئولیتها در استفاده از این ابزارها حیاتی است. در حالی که مدلهای زبانی (مانند Claude) ابزارهای بهرهوری هستند، استفاده از آنها در بسترهای اجرای کدهای مخرب یا آزمونهای نفوذ غیرمجاز توسط ابزارهایی نظیر ARTEX، نیازمند نظارتهای دقیقتری در لایه رگولاتوری است. شرکتها باید توجه داشته باشند که امنیت ابری و پروتکلهای شبکه تنها در برابر حملات سنتی مصون نیستند و باید به سمت دفاع سایبری پیشدستانه (AI-driven Defense) حرکت کنند.
مشخصات و ابعاد فنی واقعه:
- نوع عامل تهدید: ایجنت هوش مصنوعی متصل به مدلهای زبانی (Claude/DeepSeek).
- ابزار تست نفوذ: فریمورک متنباز ARTEX با قابلیت آزمون نفوذ خودکار.
- گستره عملیاتی: حداقل ۹ بانک کره جنوبی تحت تأثیر از اواخر شهریور ۱۴۰۳ (سپتامبر ۲۰۲۴).
- روش شناسایی: تحلیل نشستهای کاری هوش مصنوعی و ردپای دیجیتال در زیرساختهای شبکه توسط CrowdStrike.
- نقطه نفوذ: استفاده از هوش مصنوعی برای تولید محتوا، کدنویسی و شناسایی مسیرهای فروش دادههای مسروقه.
جمعبندی و نتیجهگیری
حمله اخیر به بانکهای کره جنوبی نشان داد که محدودیتهای اخلاقی و فنی مدلهای زبانی همچنان در برابر نیتهای سوء، آسیبپذیر هستند. این واقعه ثابت کرد که برای مقابله با هکرهای هوشمند که از هوش مصنوعی استفاده میکنند، سازمانها نیازمند سیستمهای شناسایی ناهنجاری (Anomaly Detection) هستند که رفتار پرامپتهای مخرب را در شبکه تشخیص دهد. عصر جدید امنیت سایبری، جنگ میان هوشهای مصنوعی است و آمادگی زیرساختی ایران نیز باید در همین راستا تقویت شود.