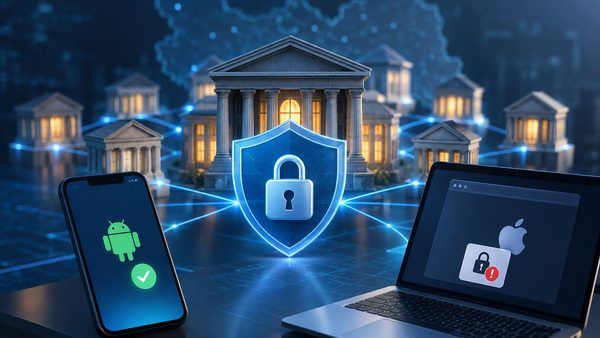
موج جدید تحولات زیرساختی در امنیت سایبری و نظام بانکی کشور، نشاندهنده تغییر جهت استراتژیک در مدیریت زنجیره اعتماد (Trust Chain) و زیرساخت کلید عمومی (PKI) است. بر اساس گزارشهای رسمی منتشرشده در ماهنامه پیوست، تاکنون ۱۶ بانک کشور فرایند دریافت گواهی SSL بومی را بهطور کامل به پایان رساندهاند و ۱۰ بانک دیگر نیز در مراحل مختلف پیادهسازی این زیرساخت قرار دارند. این اقدام که در پی ابطال و لغو گواهیهای بینالمللی بانکهای ایرانی از سوی مراجع صدور گواهی (CA) خارجی رخ داد، پایداری سرویسهای بانکی را وارد مرحله جدیدی کرده است. در این مقاله تحلیلی، ابعاد فنی، چالشهای مرورگرها و سیستمعاملها، و تأثیرات این تغییر بر تجربه کاربری مشتریان سیستم بانکی را بررسی خواهیم کرد.
ریشهیابی بحران: چرا بانکهای ایرانی به سمت SSL بومی رفتند؟
امنیت لایه انتقال (TLS/SSL) مبنای رمزنگاری ارتباطات در وب است. تا پیش از تحولات اخیر، غالب مؤسسات مالی و بانکهای ایران برای دریافت گواهیهای امنیتی به صادرکنندگان بینالمللی (خارجی) متکی بودند. با این حال، افزایش فشارهای تحریمی و تصمیم یکجانبه برخی مراجع صدور گواهی خارجی در لغو و ابطال (Revocation) گواهیهای صادرشده برای دامنه بانکهای ایرانی، موجب بروز اختلالات شدید و خطاهای امنیتی (Security Warnings) متوالی در وبسایتها و سامانه اینترنتبانک شد.
تلاش اولیه شبکه بانکی برای جابهجایی میان صادرکنندگان متعدد بینالمللی نیز به دلیل پایداری کوتاهمدت، به عنوان یک راهکار موقت شکست خورد. تکرار این اختلالات سرانجام مرکز ملی فضای مجازی و بانک مرکزی را بر آن داشت تا با همکاری مرکز توسعه تجارت الکترونیکی (به عنوان متولی مرکز ریشه کشور)، پروژه الزامآور استفاده از گواهی SSL بومی را کلید بزنند تا استقلال زیرساختی شبکه مالی کشور تضمین شود.
تحلیل معماری فنی و وضعیت انطباق شبکه بانکی
طبق اظهارات رضا جوادینیا، معاون زیرساخت کلید عمومی و امنیت اطلاعات تجاری مرکز توسعه تجارت الکترونیکی، فرایند پنجمرحلهای دریافت گواهی SSL بومی برای ۱۶ بانک کشور به صورت کامل تکمیل شده است. این بانکها عبارتند از: بانک مرکزی، پاسارگاد، کشاورزی، ملت، ملی، گردشگری، کارآفرین، شهر، سینا، صادرات، رفاه کارگران، پارسیان، مسکن، تجارت، دی و توسعه تعاون.
در سمت مقابل، ۱۰ بانک هنوز در حال تکمیل مراحل ارزیابی و دریافت گواهی هستند. بر اساس آمارهای موجود، ۳ مجموعه شامل بانک سپه، بانک مشترک ایران و ونزوئلا و مؤسسه اعتباری ملل تا زمستان ۱۴۰۳ هنوز هیچیک از مراحل دریافت گواهی را آغاز نکردهاند. همچنین بانک تجارتی ایران و اروپا به دلیل ماهیت عملیاتی خاص خود، مشمول دریافت گواهی داخلی نبوده است.
چالشهای مرزکاربری: مرورگرها، سیستمعامل iOS و تکنیک Certificate Pinning
پیادهسازی SSL بومی با وجود ایجاد استقلال زیرساختی، چالشهای فنی عمدهای در سمت کاربر (Client-side) به همراه دارد. کلید اصلی حل این چالش، «اعتماد مرورگرها و سیستمعاملها به مرجع ریشه (Root CA)» است. از آنجا که مرجع ریشه بومی کشور به صورت پیشفرض در لیست Root Certificate Store مرورگرهای جهانی (مانند Chrome, Firefox, Safari) و سیستمعاملها (Android, iOS, Windows) قرار ندارد، رفتار دستگاهها در مواجهه با این گواهیها یکسان نخواهد بود:
- اپلیکیشنهای اندرویدی: در صورتی که توسعهدهندگان بانک، گواهی ریشه بومی یا تکنیک Certificate Pinning را درون بسته اپلیکیشن (APK) تزریق کرده باشند، ارتباط رمزنگاریشده بدون هیچگونه خطا و بدون نیاز به مداخله کاربر برقرار میشود.
- وباپلیکیشنها (PWA) و سیستمعامل iOS: به دلیل محدودیتهای سیستمعامل آیفون و ارائه خدمات اکثر بانکها در قالب وباپلیکیشن (PWA) روی مرورگر Safari، مرجع ریشه بومی توسط مرورگر ناشناخته تلقی شده و کاربر با خطای عدم اعتبار گواهی (Untrusted Certificate Warning) مواجه میشود. حل این مشکل نیازمند نصب دستی فایل پروفایل CA بومی توسط کاربران روی دستگاههای آیفون است که به نوبه خود چالشهای آموزش کاربر و حقوق کاربران را در پی دارد.
📊 خلاصه آماری و فنی پروژه SSL بومی شبکه بانکی
- متولی زیرساخت ریشه: مرکز توسعه تجارت الکترونیکی (زیرساخت کلید عمومی کشور)
- تعداد بانکهای دریافتکننده کامل گواهی (۵ مرحله): ۱۶ بانک و مؤسسه مالی
- تعداد بانکهای در حال پیادهسازی: ۱۰ بانک
- تعداد بانکهای اقدامنکرده: ۳ بانک/مؤسسه مالی
- حوزه تاثیرگذاری مستقیم: وبسایتهای رسمی، سامانههای اینترنتبانک، PWA و اپلیکیشنهای همراه