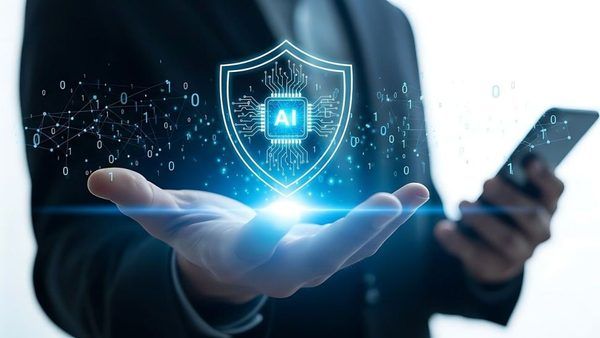
با گسترش روزافزون استفاده از عوامل خودمختار (Autonomous Agents) در محیطهای توسعه و عملیاتی، تهدیدات جدیدی ظهور کردهاند که مرزهای امنیت سنتی را به چالش میکشند. بیتدیفندر به تازگی با معرفی نسخه بتای عمومی ابزار AI Guardian برای سیستمعامل macOS، گامی مهم در جهت نظارت و کنترل عملیاتهای این عوامل پیش از اجرا برداشته است تا از دسترسیهای غیرمجاز و مسمومسازی دستورات جلوگیری کند.
ظهور عصر عوامل خودمختار و چالشهای امنیتی
امروزه عوامل هوش مصنوعی نه تنها به عنوان چتبات، بلکه به عنوان ابزارهای اجرایی با دسترسی به فایلهای خصوصی، کلیدهای SSH و اعتبارنامههای سیستمی شناخته میشوند. این سطح از دسترسی، محیطی پرخطر ایجاد کرده است که در آن مهاجمان میتوانند با تزریق دستورات پنهان (Prompt Injection)، مدلها را وادار به انجام عملیات مخرب کنند. پژوهشهای اخیر نشان میدهد که حملات مبتنی بر مسمومسازی ابزارها (Tool Poisoning) در بیش از ۳۶.۵ درصد موارد موفقیتآمیز بوده و در برخی مدلهای خاص، این نرخ به ۷۲.۸ درصد نیز میرسد.
ساختار و عملکرد AI Guardian
ابزار AI Guardian به عنوان یک لایه حفاظتی واسط عمل میکند. این نرمافزار به صورت یک اپلیکیشن مستقل در پسزمینه macOS اجرا شده و پیش از آنکه هرگونه درخواستی از سوی مدل هوش مصنوعی به سیستمعامل ارسال شود، آن را تحلیل میکند. این ابزار در فاز اول انتشار، از محیطهای Claude Code (نسخه 2.1.121) و OpenClaw (نسخه 2026.6.6) پشتیبانی میکند.
- پلتفرم: macOS
- مدلهای پشتیبانی شده اولیه: Claude Code 2.1.121, OpenClaw 2026.6.6
- مکانیزم پردازش: محلی (Local Processing) برای حفظ حریم خصوصی، با استفاده از زیرساخت ابری بیتدیفندر برای تحلیل شهرت وبسایتها
- قابلیتهای کلیدی: پایش پروتکل متن مدل (MCP)، مسدودسازی دسترسی به SSH Keys، ثبت لاگ عملیات برای حسابرسی (Auditing)
امنیت در لایه پروتکل متن مدل (MCP)
یکی از نوآوریهای مهم این ابزار، تمرکز بر Model Context Protocol (MCP) است. AI Guardian اجزای این پروتکل را پیش از فراخوانی بررسی میکند تا از اجرای کدهای مشکوک یا تغییریافته جلوگیری شود. این سیستم با ایجاد یک دیواره آتش برای «کنشهای عامل»، اجازه نمیدهد مدلهای هوش مصنوعی بدون تأیید نهایی کاربر، به منابع حساس دسترسی پیدا کنند یا اعتبارنامههای (API Credentials) ذخیره شده را افشا نمایند.
حسابرسی و کنترل دقیق عملیات
برخلاف راهکارهای سنتی آنتیویروس، این ابزار بر پایه «سیاستهای تعریف شده توسط کاربر» عمل میکند. تمامی تصمیمات اتخاذ شده توسط عامل هوش مصنوعی، در یک دفتر کل قابل حسابرسی ثبت میشود. این ویژگی برای توسعهدهندگان و متخصصان فنی که به صورت روزمره از AI در محیطهای عملیاتی استفاده میکنند، حیاتی است تا بتوانند تاریخچه دقیق دسترسیها را بررسی کرده و رفتارهای غیرعادی مدل را ردیابی کنند.
چشمانداز آینده
بیتدیفندر اعلام کرده است که در پاییز ۱۴۰۵ و پس از پایان دوره بتای عمومی، این ابزار را برای سایر سیستمعاملها نیز توسعه خواهد داد. با توجه به افزایش ۸۱ درصدی افشای اسرار سرویسهای هوش مصنوعی در سال ۲۰۲۵، ابزارهایی نظیر AI Guardian به زیرساختی اجتنابناپذیر برای حفاظت از اکوسیستمهای توسعهدهنده تبدیل خواهند شد.