در اکوسیستم رو به رشد اقتصاد دیجیتال ایران، نئوبانکها به عنوان پیشرانان تحول در صنعت مالی، با چالشهای امنیتی پیچیدهای مواجه هستند. رویکرد «بلو» در قبال امنیت سایبری، فراتر از یک واحد ایزوله سازمانی، نشاندهنده تغییر پارادایم در مواجهه با تهدیدات زیرساختی است؛ جایی که امنیت به عنوان یک فرهنگ در تمامی مراحل توسعه محصول (SDLC) تنیده شده است.
معماری امنیت محصولمحور؛ از طراحی تا اجرا
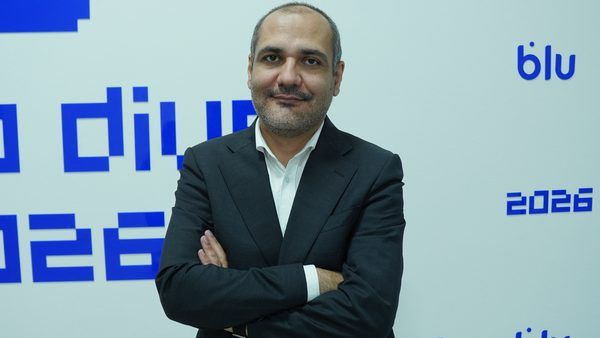
اسماعیل ملااحمدی، مدیر ارشد امنیت بلو، در تحلیل رویکرد این سازمان تأکید میکند که امنیت در این مجموعه، تابعی از یک واحد مستقل نیست، بلکه یک جریان جاری در کل بدنه فنی است. با در نظر گرفتن بیش از ۳۰۰ تا ۴۰۰ نیروی فنی، لایهبندی امنیت به گونهای طراحی شده که دپارتمان اختصاصی امنیت با حدود ۵۰ تا ۶۰ متخصص، نقش راهبری و نظارت را بر عهده دارند. این مدل که تحت عنوان Product Security شناخته میشود، بر خلاف مدلهای سنتی، تاچپوینتهای امنیتی را از مرحله نیازسنجی معماری تا خروجیهای نهایی کد (Artifacts) پیادهسازی میکند.
استراتژی باگبانتی و امنیت مشارکتی
یکی از نقاط عطف در استراتژی دفاعی بلو، برگزاری رویدادهای تخصصی مانند blu Deep Dive است. این رویکرد که مبتنی بر اصل «شفافیت برای امنیت» بنا شده، نشان میدهد که بلو به جای پنهانسازی نقاط ضعف، آغوش خود را به روی جامعه هکرهای کلاهسفید گشوده است. استفاده از رقابتهای فتح پرچم (CTF) برای شناسایی استعدادهای برتر جهت شرکت در رویدادهای حضوری باگبانتی، نشاندهنده درک عمیق مدیریت از شکافهای مهارتی موجود در بازار کار است.
تحلیل زیرساختی و مدیریت تهدیدات
از منظر فنی، بلو در پیادهسازی تستهای استاتیک (SAST) و داینامیک (DAST) و همچنین تحلیل مدلهای تهدید (Threat Modeling)، چارچوبی مستحکم برای کاهش سطح حمله (Attack Surface) ایجاد کرده است. دستهبندی آسیبپذیریها در پنج سطح (از Low تا Critical) و بهروزرسانی مستمر پاداشها، یک مکانیزم تشویقی پویا برای متخصصان امنیت ایجاد کرده است تا فرآیند کشف آسیبپذیریها نه به عنوان یک تهدید، بلکه به عنوان یک فرصت بهینهسازی دیده شود.
مشخصات و ابعاد استراتژیک امنیت در بلو:
- تیم تخصصی امنیت: ۵۰ تا ۶۰ نفر در ساختار مرکزی.
- گستره نظارت: تمامی بدنه فنی با مقیاس بیش از ۳۰۰ نفر.
- متدولوژی: ترکیب امنیت در چرخه عمر توسعه نرمافزار (SDLC).
- رویکرد تعاملی: برگزاری رویدادهای blu Deep Dive و رقابتهای CTF.
- مدل پاداش: دستهبندی ۵ سطحی آسیبپذیریها با بهروزرسانی دورهای پاداشها.
این رویکرد جامع بلو، الگوی مناسبی برای سایر شرکتهای فینتک و پلتفرمهای دیجیتال ایران است که قصد دارند در کنار توسعه سریع محصول، تابآوری سیستمهای خود را در برابر حملات سایبری تضمین کنند. تعامل مستمر با جامعه متخصصان امنیت کشور نه تنها هزینههای پنهان شکستهای امنیتی را کاهش میدهد، بلکه اعتماد کاربر نهایی را به عنوان مهمترین سرمایه دیجیتال در سیستم بانکی مدرن تقویت میکند.