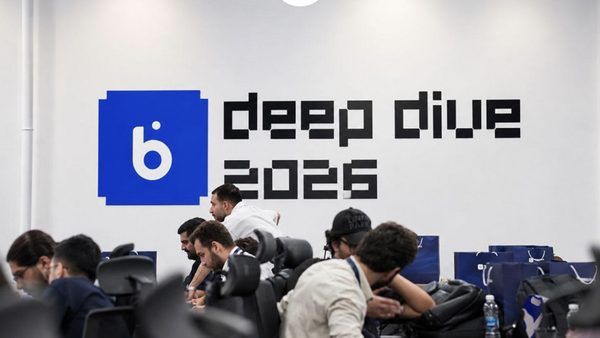
در مهرماه ۱۴۰۵، دومین دوره رویداد باگبانتی بلو تحت عنوان blu Deep Dive با رویکردی متفاوت نسبت به استانداردهای مرسوم امنیتی در فضای بانکی ایران برگزار شد. این رویداد که در روزهای ۹ و ۱۰ مهرماه به میزبانی این نئوبانک برگزار گردید، فراتر از یک مسابقه ساده، تلاشی نظاممند برای بازتعریف سطح بلوغ امنیتی در اکوسیستم مالی دیجیتال کشور محسوب میشود. در این مقاله به بررسی ابعاد فنی و استراتژیک این رویداد در حوزه امنیت زیرساخت و اعتمادسازی کاربران میپردازیم.
استراتژی امنیت تهاجمی و استفاده از هوش جمعی
یکی از کلیدیترین مفاهیم در دنیای امنیت سایبری مدرن، عبور از مدلهای سنتی «امنیت توسط ابهام» (Security through Obscurity) به سمت «امنیت توسط شفافیت و ارزیابی» است. در رویداد blu Deep Dive، هکرهای کلاهسفید به عنوان بازوهای بیرونی ارزیابی امنیتی، به بررسی لایههای مختلف زیرساخت پرداختند. همانطور که اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلو اشاره کرده است، تیمهای داخلی سازمان هرچقدر هم که متخصص باشند، به دلیل سوگیریهای شناختی (Cognitive Bias) در فرایند توسعه، ممکن است برخی نقاط ضعف ساختاری را نادیده بگیرند. حضور متخصصان مستقل، این بنبستهای ذهنی را شکسته و دیدگاهی کاملاً متفاوت به ساختارهای شبکه و پروتکلهای ارتباطی تزریق میکند.
چالشهای امنیت زیرساخت در نئوبانکها
نئوبانکها به دلیل ماهیت کاملاً دیجیتال و وابستگی حداکثری به APIها و زیرساختهای ابری، بیش از بانکهای سنتی در معرض تهدیدات پیچیده قرار دارند. امنیت در چنین سازمانهایی تنها محدود به رمزنگاری دیتابیسها نیست، بلکه شامل:
- ارزیابی امنیت APIها و پروتکلهای احراز هویت.
- شناسایی آسیبپذیریهای منطقی در بیزینسلوژیک اپلیکیشنهای بانکی.
- بررسی استانداردهای ایزولاسیون در ریزسرویسها.
این رویداد به بلو اجازه میدهد تا با تستهای نفوذ واقعی، مرزهای امنیتی خود را در برابر حملات تزریق کد (Injection)، حملات مرد میانی (MitM) و سایر تهدیدات وب ارتقا دهد.
بلوغ امنیتی به مثابه یک فرایند مستمر
نکته متمایز این رویداد، نگاه مدیریت بلو به امنیت به عنوان یک «ابعاد کیفیت» است و نه یک «پروژه پایانیافته». در مهندسی نرمافزار، امنیت به عنوان یک ویژگی غیرکارکردی (Non-functional Requirement) شناخته میشود که باید در تمام چرخه حیات توسعه نرمافزار (SDLC) تنیده شود. رویکرد فعلی بلو نشاندهنده گذار از رویکرد منفعلانه به سمت رویکرد پیشدستانه (Proactive) در مدیریت ریسک است. ایجاد یک جامعه تخصصی پیرامون امنیت بانکی، نهتنها به بهبود وضعیت فعلی کمک میکند، بلکه باعث افزایش سطح دانش امنیت سایبری در اکوسیستم فناوری ایران میشود.
مشخصات و تحلیل فنی رویداد
- نوع رویداد: ارزیابی امنیتی مبتنی بر جمعیت (Crowdsourced Security).
- جامعه هدف: هکرهای کلاهسفید و متخصصان امنیت سایبری کشور.
- تمرکز فنی: شناسایی آسیبپذیریهای زیرساختی، منطقی و امنیتی در سرویسهای نئوبانک.
- هدف استراتژیک: افزایش اعتماد کاربران نهایی و ارتقای سطح بلوغ امنیتی سازمان.
- پیشینه: تداوم مسیر با رویدادهای قبلی نظیر CTF آنلاین برای شناسایی استعدادهای امنیتی.
نتیجهگیری
برگزاری دومین دوره blu Deep Dive نشاندهنده یک تغییر رفتار مثبت در بخش خصوصی ایران است. سازمانها اکنون دریافتهاند که در عصر دیجیتال، پنهان کردن باگها نه تنها به نفع کسبوکار نیست، بلکه یک «بدهی فنی» بزرگ ایجاد میکند که میتواند در آینده منجر به یک فاجعه امنیتی شود. استقبال از شفافیت امنیتی، نشانهای از پختگی اکوسیستم فینتک ایران است که میتواند الگویی برای سایر صنایع حساس کشور باشد.