در ماههای اخیر، با گسترش نفوذ هوش مصنوعی، حملات سایبری نیز شکل پیچیدهتری به خود گرفتهاند. یکی از جدیدترین متدهای کلاهبرداری، فریب کاربران از طریق تبلیغات موتورهای جستجو و هدایت آنها به یک نسخه «سفارشیسازی شده» از ChatGPT است که هدف آن نفوذ بدافزاری به سیستم قربانیان میباشد.
مکانیسم عملکرد حمله: از تبلیغات گوگل تا تزریق کد مخرب
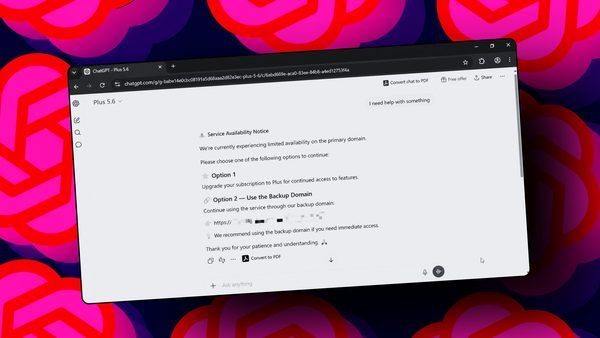
این حمله با استفاده از تبلیغات اسپانسری (Sponsored Ads) در نتایج جستجوی گوگل آغاز میشود. کلاهبرداران با خرید تبلیغات برای کلیدواژه «ChatGPT»، در صدر نتایج ظاهر میشوند. وقتی کاربر روی این لینک کلیک میکند، در ظاهر وارد وبسایت اصلی OpenAI میشود، اما در واقع به یک «GPT سفارشی» (Custom GPT) هدایت شده است. این نسخه از مدل هوش مصنوعی برای نمایش یک پیام خطای ساختگی تحت عنوان «اعلامیه محدودیت دسترسی» (Service Availability Notice) برنامهریزی شده است.
پیام مذکور به کاربر پیشنهاد میدهد که برای ادامه کار، روی یک لینک خارجی کلیک کند. نکته کلیدی در اینجا این است که مهاجمان از ساختارِ «GPTهای شخصیسازی شده» استفاده میکنند که به آنها اجازه میدهد با حفظ دامنه رسمی ChatGPT، محتوای خروجی ربات را کنترل کنند. این فریبندگی باعث میشود کاربران با اطمینان کامل به لینکهای مخرب اعتماد کنند.
فریب با استفاده از اعتبار سنجی کاذب Cloudflare
پس از کلیک بر روی لینک موجود در پاسخ ربات، کاربر به صفحهای هدایت میشود که ادعای بررسی امنیتی توسط Cloudflare را دارد. این صفحه با شبیهسازی رابط کاربری محیطهای محافظتشده، از کاربر میخواهد یک دستور خاص را کپی کرده و در کنسول PowerShell ویندوز اجرا کند. این دقیقاً همان نقطه آلودگی است؛ اجرای دستور کپی شده، بدافزار را مستقیماً بر روی سیستمعامل قربانی نصب میکند.
مشخصات و ابعاد امنیتی حمله:
- هدف اصلی: آلودهسازی سیستمهای عامل (بهویژه ویندوز) از طریق اجرای دستورات مخرب.
- روش دسترسی: سوءاستفاده از سیستم تبلیغات اسپانسری گوگل (Malvertising).
- نقطه آسیبپذیری: مهندسی اجتماعی و جعل پروتکلهای احراز هویت (مانند Cloudflare).
- ابزار تزریق کد: PowerShell و محیطهای خط فرمان سیستمعامل.
چگونه از دامهای مشابه در امان بمانیم؟
برای حفظ امنیت در فضای وب و جلوگیری از قربانی شدن در برابر چنین حملاتی، رعایت چند نکته فنی الزامی است:
- تشخیص تبلیغات: همواره به برچسب «Sponsored» در نتایج جستجو توجه کنید. این لینکها لزوماً توسط الگوریتمهای رتبهبندی طبیعی گوگل تأیید نشدهاند و میتوانند حاوی محتوای مخرب باشند.
- رفتارشناسی پروتکلهای امنیتی: هیچ سرویس معتبر امنیتی (مانند Cloudflare)، هرگز از کاربر نمیخواهد برای تأیید هویت، کدی را در ترمینال یا PowerShell سیستم خود کپی و اجرا کند. تعامل با این ابزارها همیشه محدود به کلیک روی دکمه یا تیک زدن چکباکس است.
- بررسی دامنه مقصد: اگرچه سایتهای «GPT» روی دامنه اصلی چتجیپیتی اجرا میشوند، اما لینکهای ارسالی توسط آنها ممکن است به سایتهای ثالث (مانند Google Sites یا دامنههای ناشناس) هدایت شوند. قبل از کلیک، آدرس URL مقصد را به دقت بررسی کنید.
به یاد داشته باشید که در دنیای امنیت سایبری، هر لینک یا دستور ارسالی از سوی رباتها یا پیامرسانها، باید با همان دیدی بررسی شود که به لینکهای ارسالی از سوی غریبهها در فضای ایمیل نگاه میکنید. احتیاط در اجرای دستورات سیستمعاملی، اصلیترین لایه دفاعی شماست.