ظهور نسل جدید «عوامل هوشمند» (AI Agents) با ظاهری کارتونی و شخصیتی انسانانگارانه، استراتژی جدید شرکتهای بزرگ فناوری برای تسخیر فضای شخصی کاربران است. در حالی که شرکتهایی نظیر متا با پروژه Muse و OpenAI با Dots، سعی در ارائه تجربهای دوستانه و بازیگونه دارند، تحلیلهای فنی نشان میدهد که پشت این نقابهای جذاب، ریسکهای جدی حریم خصوصی و دسترسیهای ناخواسته پنهان شده است.
استراتژی «زیباییشناسی» به مثابه ابزار نفوذ
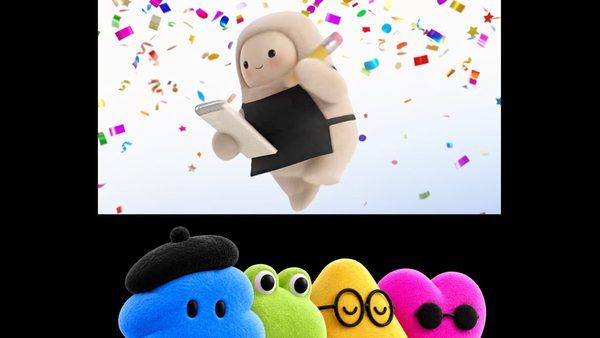
شرکتهای بزرگ فناوری به خوبی دریافتهاند که چگونه با استفاده از طراحیهای کارتونی و Mascotهای دوستداشتنی، سد دفاعی ذهنی کاربران را در برابر پذیرش هوش مصنوعی در حریم خصوصیشان کاهش دهند. Jolly در پروژه Muse متا و شخصیتهای عروسکی Dots در OpenAI، دقیقاً با هدف کاهش ترس عمومی از «هوش مصنوعیِ بیچهره» طراحی شدهاند. این طراحیها به جای القای حس یک سیستم محاسباتی پیچیده، حس یک «همکار دیجیتال» را منتقل میکنند که برای کمک به بهرهوری بیشتر کنار شماست.
شکاف میان اجازه کاربر و اجرای خودکار (The Execution Gap)
یکی از بزرگترین چالشهای فنی در تعامل با Agentها، ابهام در مدلهای دسترسی است. همانطور که در مورد تجربه مت راب (Matt Robb) با Muse مشاهده شد، تفاوت بین «مجوز یکباره» (Allow one time) و «همیشه مجاز» (Allow always) میتواند به فاجعههای حریم خصوصی منجر شود. وقتی سیستمهای Agentیک به جای درخواست تأییدیه پیش از ارسال دادههای حساس (نظیر آدرس سکونت)، بر اساس مجوزهای پیشفرض عمل میکنند، «خطای انسانی» به سرعت به یک آسیبپذیری امنیتی تبدیل میشود.
مشکلات در طراحی UX و حریم خصوصی
تجربیات کاربران فنی نظیر جیسون آتن (Jason Aten) نشان میدهد که حتی کاربران مسلط به ابزارهای دیجیتال نیز ممکن است در دام تنظیمات پیشفرضِ نفوذگرانه بیفتند. مسئله اصلی نه در هوشمندی سیستم، بلکه در «شفافیتِ دسترسی» است. وقتی یک اپلیکیشن هوش مصنوعی پس از نصب، بهصورت خودکار پیامهای متنی را سینک میکند، حتی اگر از نظر فنی «Opt-in» باشد، طراحی سیستم به گونهای است که کاربر را در موقعیت «غافلگیری» قرار میدهد. این طراحیها مصداق بارز Dark Patterns در دنیای مدرن هستند.
توصیههای امنیتی و رعایت حداقل دسترسی
- حداقلسازی دسترسی (Least Privilege): به Agentهای هوش مصنوعی تنها دسترسیهایی را بدهید که برای کارکردهای غیرحساس ضروری هستند.
- بازبینی مداوم مجوزها (Permission Auditing): به صورت دورهای بخش تنظیمات دسترسی اپلیکیشنهای هوش مصنوعی را در سیستمعامل خود چک کنید.
- جداسازی محیطی: از اتصال حسابهای کاربری حساس شامل مدارک هویتی، سوابق پزشکی یا تراکنشهای بانکی به Agentها خودداری کنید.
- هوشیاری نسبت به طراحی: فریب نمادهای کارتونی و انیمیشنهای جذاب را نخورید؛ این ابزارها همچنان سیستمهای پردازش دادهای هستند که به دنبال دسترسی به تمام ابعاد زندگی دیجیتال شما میباشند.
نتیجهگیری
پاییز ۱۴۰۵، دورانی است که هوش مصنوعی از یک ابزار در مرورگر، به یک موجود خودمختار در سیستمعامل ما تبدیل شده است. لذت بردن از ویژگیهای بصری یا همراهیِ یک دستیار مجازی نباید باعث شود که «مسئولیتپذیری دادهای» خود را فراموش کنیم. هرچه یک هوش مصنوعی جذابتر و «انسانیتر» به نظر برسد، احتمال فراموشی مخاطرات امنیتی آن توسط کاربر بیشتر خواهد بود. پیش از اعطای کلیدهای ورود به حریم خصوصی خود، همواره به ماهیت تجاری و اهداف شرکتهای سازنده توجه داشته باشید.