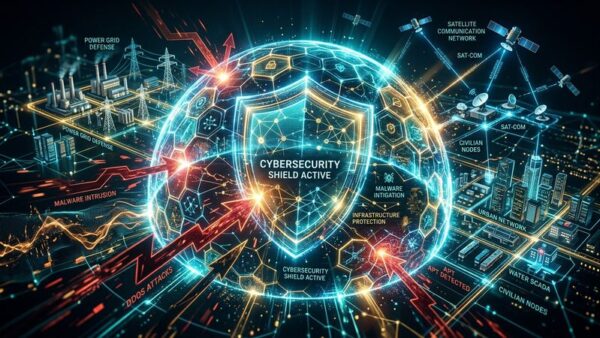
شرکت OpenAI در اقدامی راهبردی، دسترسی دولت اوکراین به برنامه اختصاصی «Daybreak» خود را تمدید و گسترش داده است. هدف از این ابتکار، تقویت توانمندیهای دفاع سایبری در برابر حملات پیچیده علیه زیرساختهای حیاتی و غیرنظامی این کشور است که در بحبوحه تنشهای ژئوپلیتیک کنونی به یکی از خطوط مقدم نبرد در فضای مجازی تبدیل شدهاند.
استراتژی OpenAI در حفاظت از زیرساختهای حیاتی
برنامه Daybreak که توسط OpenAI مدیریت میشود، به عنوان یک لایه حفاظتی هوشمند عمل میکند. این برنامه با بهرهگیری از توان مدلهای زبانی بزرگ (LLM)، به تیمهای امنیت سایبری کمک میکند تا با سرعتی فراتر از ابزارهای سنتی، کدهای مخرب را شناسایی، تحلیل و خنثی کنند. تمدید این دسترسی برای دولت اوکراین نشاندهنده یک تغییر پارادایم در کاربرد هوش مصنوعی از یک ابزار تجاری به یک ابزار دفاعی در حوزه امنیت ملی است.
نقش هوش مصنوعی در تحلیل تهدیدات (Threat Intelligence)
یکی از بزرگترین چالشهای تیمهای واکنش به حوادث (CERT)، حجم بالای دادههای لاگ و حملات روزانه است. ابزارهای مبتنی بر مدلهای OpenAI در این برنامه به متخصصان اوکراینی کمک میکنند تا:
- بهصورت خودکار الگوهای غیرعادی در ترافیک شبکه را شناسایی کنند.
- مهندسی معکوس کدهای مخرب (Malware) را با سرعت بسیار بالاتری انجام دهند.
- سناریوهای محتمل حمله را شبیهسازی کرده و پیش از وقوع، حفرههای امنیتی را مسدود نمایند.
تفکیک ابزارهای هوشمند از زیرساختهای میزبانی
بسیار حیاتی است که درک کنیم OpenAI در اینجا به عنوان «ارائهدهنده مدل هوش مصنوعی» عمل میکند، نه «میزبان زیرساخت». معماری دفاعی که اوکراین از آن بهره میبرد، ترکیبی از OpenAI API برای تحلیل تهدیدات و زیرساختهای ابری محلی یا ابری توزیعشده (Cloud Infrastructure) است که توسط دولت اوکراین مدیریت میشود. مدلهای هوش مصنوعی وظیفه پردازش و تفسیر دادههای امنیتی (Security Analytics) را بر عهده دارند، در حالی که امنیت فیزیکی و پایداری شبکه همچنان بر عهده تیمهای مدیریت زیرساخت در اوکراین است.
پایداری در شرایط بحرانی
از منظر فنی، این همکاری بر پایه استانداردهای امنیتی سختگیرانه استوار است تا اطمینان حاصل شود که مدلهای هوش مصنوعی حریم خصوصی دادههای زیرساختی اوکراین را نقض نمیکنند. استفاده از این ابزارها در شرایطی که «جنگ ترکیبی» (Hybrid Warfare) به شدت در جریان است، میتواند زمان پاسخدهی به حوادث سایبری را از چند ساعت به چند دقیقه کاهش دهد که این امر نقشی کلیدی در حفظ تداوم خدمات عمومی نظیر انرژی، مخابرات و سیستمهای مالی ایفا میکند.
مشخصات فنی و اجرایی برنامه
- نوع سرویس: تحلیل تهدیدات مبتنی بر مدلهای زبانی (LLM-based Threat Analysis)
- هدف عملیاتی: حفاظت از زیرساختهای غیرنظامی و حیاتی
- نحوه دسترسی: دسترسی اختصاصی از طریق API برای تیمهای امنیتی دولتی
- حوزه تمرکز: شناسایی خودکار کدهای مخرب و تحلیل الگوهای حملات سایبری
نتیجهگیری
اقدام OpenAI در تمدید برنامه Daybreak در پاییز ۱۴۰۳، نه تنها یک حمایت نمادین، بلکه یک ضرورت فنی برای امنیت منطقه محسوب میشود. در دنیایی که حملات سایبری پیچیدهتر از همیشه شدهاند، استفاده از هوش مصنوعی برای دفاع، دیگر یک انتخاب نیست، بلکه یک الزام استراتژیک است. انتظار میرود با ادامه این روند، همکاریهای مشابهی در جهت ارتقای تابآوری سایبری کشورهای درگیر بحرانهای امنیتی شکل بگیرد.