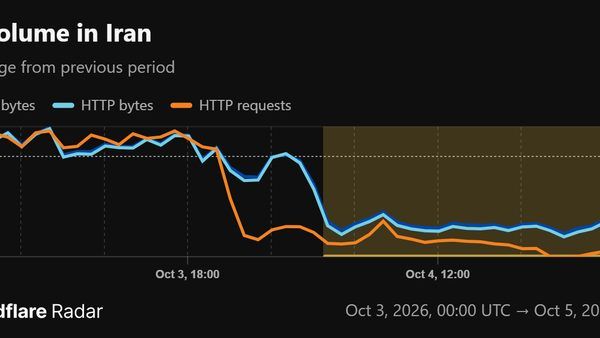
دادههای تازه منتشرشده از سوی رادار کلادفلر نشان میدهد که شبکه اینترنت ایران از صبحگاه ۱۲ مهرماه ۱۴۰۳ (اکتبر ۲۰۲۴) دچار یک ناهنجاری و افت شدید ترافیکی شده است. اگرچه این اختلال به اختلال کلی و قطع کامل شبکه منتهی نشده، اما تغییرات معناداری در ساختار درخواستهای HTTP، سهم پروتکلهای IPv6 و IPv4 و رفتار کلی شبکه برجای گذاشته است؛ رویدادی که تحلیل فنی آن زوایای تازهای از زیرساخت ارتباطی کشور را آشکار میسازد.
تحلیل ناهنجاری ترافیکی و تغییر ترکیب درخواستهای HTTP
بر اساس گزارشهای ثبتشده در سامانههای پایش سامانه ابری کلادفلر، ترافیک ورودی و خروجی شبکه ایران از ساعت ۷:۱۵ صبح روز یکشنبه با افت غیرعادی و ناگهانی مواجه شده است. این ناهنجاری هم در لایه اپلیکیشن (درخواستهای HTTP) و هم در لایه شبکه (جریانهای NetFlows) به طور همزمان ثبت شده است. بررسی عمیقتر لایه اپلیکیشن نشان میدهد که با کاهش حجم کلی ترافیک انسانی، ترکیب پروتکلهای ارتباطی دستخوش تغییرات اساسی شده است.
در ۲۴ ساعت منتهی به ۱۳ مهرماه، سهم پروتکل HTTP/1.x در ترافیک انسانی باقیمانده به ۱۵.۲ درصد افزایش یافته، در حالی که این رقم در بازه مشابه هفته قبل تنها ۵.۳ درصد بوده است. در مقابل، سهم پروتکل پیشرفتهتر HTTP/2 از ۹۴.۷ درصد به ۸۴.۷ درصد تنزل یافته است. نکته حائز اهمیت در این دادهها، رد برخی گمانهزنیها درباره انسداد پروتکل QUIC یا HTTP/3 است؛ زیرا سهم این پروتکل در ترافیک کشور چه پیش از اختلال و چه در جریان آن، در محدوده ناچیز ۰.۰۷ تا ۰.۱۷ درصد باقی مانده و افزایشی جزئی را نیز نشان میدهد. این امر ثابت میکند افت ترافیک ناشی از مسدودسازی هدفمند QUIC یا TLS مبتنی بر آن نبوده است.
تغییر نسبت IPv4 به IPv6 و پایداری لایه مسیریابی (BGP)
یکی از جالبترین یافتههای آماری در این اختلال، تغییر شدید نسبت استفاده از آدرسهای اینترنتی است. سهم پروتکل IPv6 در درخواستهای انسانی باقیمانده ناگهان از ۴.۳ درصد به ۱۵ درصد جهش یافته و سهم IPv4 از ۹۵.۷ درصد به ۸۵ درصد کاهش یافته است. تحلیلگران شبکه تاکید میکنند این تغییر به معنای رشد واقعی زیرساخت IPv6 در کشور نیست، بلکه نشاندهنده آن است که افت اصلی ترافیک بیشتر متوجه مسیرها و آدرسهای IPv4 بوده و بخشهایی از شبکه که از IPv6 استفاده میکردهاند کمتر دچار اختلال شدهاند.
از سوی دیگر، بررسی لایه مسیریابی اینترنت یا BGP (Border Gateway Protocol) تصویر متفاوتی را ارائه میدهد. دادههای جدول مسیریابی جهانی نشان میدهند که فضای آدرسهای IPv4 و IPv6 اعلامشده از سوی کارورهای ایرانی (ASNs) تغییر بزرگی نداشتهاند و نشت مسیر (Route Leak) یا ربایش مسیر (BGP Hijack) موثری که بتواند این افت ترافیک را توجیه کند رخ نداده است. پایداری BGP نشان میدهد که شبکههای ایرانی از جدول مسیریابی جهانی ناپدید نشدهاند، بلکه مانع اصلی در لایههای بالاتر انتقالی یا تجهیزات فیلترینگ و لبه شبکه اتفاق افتاده است.
وضعیت شاخصهای کیفیت و اثر بر کسبوکارهای دیجیتال
بر خلاف اختلالات گذشته، شاخصهای کیفیت شبکه (QoS) مانند تاخیر (Latency) و پهنای باند به صورت یکدست دچار افت نشدهاند. میانه تاخیر شبکه در طول اختلال حدود ۱۳۴ میلیثانیه بوده که حتی نسبت به هفته قبل (۱۳۸ میلیثانیه) بهبود جزئی نشان میدهد. همچنین زمان پاسخدهی سامانه نام دامنه (DNS) تغییر بسیار محدودی داشته و از ۱۴۵.۵ به ۱۴۹.۱ میلیثانیه رسیده است. این پدیده نشان میدهد کاربرانی که اتصال آنها برقرار مانده، کیفیت نسبتاً پایدار دریافت کردهاند، اما حجم زیادی از کاربران اصلاً موفق به ایجاد ارتباط نشدهاند.
این الگوی اختلال، بیشترین آسیب را به پلتفرمهای خدمات ابری، کسبوکارهای مبتنی بر تجارت الکترونیک و سرویسهای ارائه زیرساخت وارد میکند. عدم امکان برقراری ارتباط پایدار باعث اختلال در فراخوان APIها و افت شدید نرخ تبدیل در فروشگاههای اینترنتی شده است.
جدول مقایسهای شاخصهای ترافیک و پروتکلهای شبکه ایران
- افت کلی ترافیک: کاهش ناگهانی در NetFlow و HTTP (ثبتشده از ساعت ۷:۱۵ یکشنبه ۱۲ مهر)
- سهم HTTP/1.x: افزایش از ۵.۳٪ به ۱۵.۲٪ در ترافیک باقیمانده
- سهم HTTP/2: کاهش از ۹۴.۷٪ به ۸۴.۷٪
- سهم IPv6: افزایش سهم از ۴.۳٪ به ۱۵٪ (به دلیل افت بیشتر ترافیک IPv4)
- تاخیر میانه (Latency): ۱۳۴ میلیثانیه (بدون تغییر منفی محسوس)
- وضعیت BGP: کاملاً پایدار و بدون قطعی در سطح اعلام مسیرهای بینالمللی