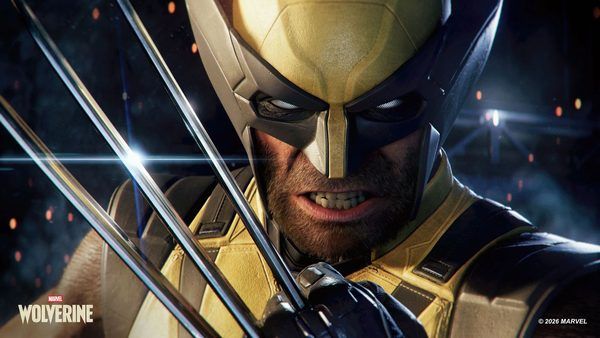
در رویدادی بحثبرانگیز که مرزهای اخلاق در صنعت بازیسازی و امنیت سایبری را جابهجا کرده است، یکی از کاربران شبکه اجتماعی ردیت با استفاده از کدهای منبع نشتشده در جریان حمله باجافزاری سال ۱۴۰۲ (۲۰۲۳) به استودیو Insomniac Games، موفق به اجرای نسخه اولیه و ابتدایی بازی مورد انتظار «Marvel’s Wolverine» روی سیستمهای ویندوزی شده است. این پروژه که با کمک ابزارهای هوش مصنوعی برای تبدیل خودکار داراییها (Assets) توسعه یافته، بار دیگر بحث درباره امنیت زیرساختهای دادهای استودیوهای بزرگ و آینده پورتهای غیررسمی را داغ کرده است.
ریشههای نفوذ: از حمله سایبری Rhysida تا کدهای منبع
در دسامبر ۲۰۲۳ (آذر ۱۴۰۲)، گروه باجافزاری Rhysida با نفوذ به سرورهای شرکت سونی و استودیو اینسامنیاک، بیش از ۱.۷ ترابایت داده حساس شامل کدهای منبع، اسناد داخلی و داراییهای خام بازی Wolverine را به سرقت برد. این فاجعه امنیتی که تبعات سنگینی برای اینسامنیاک به همراه داشت، اکنون به بستری برای پروژههای غیرقانونی تبدیل شده است. کاربری با نام کاربری Clean-Market5761 ادعا میکند که با تحلیل همین کدهای نشتیافته، توانسته است یک فایل اجرایی (.exe) برای پورت این بازی روی PC تولید کند.
نقش هوش مصنوعی در مهندسی معکوس و تبدیل داراییها
یکی از جنبههای کلیدی این گزارش، استفاده توسعهدهنده از هوش مصنوعی برای تسریع در روند تبدیل Assets و نگارش اسکریپتهای اولیه است. برخلاف پروژههای شبیهساز محور که از ابزارهایی مانند KytyPS5 استفاده میکنند، این توسعهدهنده مدعی است که این پورت، یک تلاش اختصاصی مبتنی بر کدهای بومی (Native) است که از طریق تبدیل خودکار داراییها با هوش مصنوعی و انجام مکرر آزمایشهای دستی (Trial and Error) به دست آمده است. با این حال، وضعیت فعلی بازی بسیار ناپایدار است؛ بهطوری که بسیاری از بافتها (Textures) به درستی بارگذاری نمیشوند و در برخی صحنهها، مدل کاراکتر ولورین فاقد سر است. این توسعهدهنده توضیح میدهد که به دلیل عدم انتقال صحیح کتابخانه شیدر (Shader Library) مربوط به پردازش مو و جزئیات صورت، اجرای این بخش باعث کرش کردن موتور بازی میشود.
چالشهای فنی و تردیدهای جامعه گیمینگ
جامعه کاربران Reddit نسبت به این پروژه واکنشهای متفاوتی نشان دادهاند. گروهی از متخصصان با بررسی اسکرینشاتهای منتشر شده، ادعا میکنند که این تصاویر ممکن است از یک کنسول PS5 در حالت Jailbreak و Dev Mode گرفته شده باشد و نه یک پورت واقعی PC. در مقابل، توسعهدهنده با ارائه مقایسه داراییها (Assets) و اسکریپتهای تولید شده توسط AI، سعی در اثبات ماهیت غیررسمی این پروژه دارد. صرفنظر از جنبه فنی، نقدها به خود بازی نیز جدی است؛ ویدیوهای منتشر شده نشان میدهند که گیمپلی Wolverine به شدت به سمت «فیلمهای تعاملی» (Interactive Movie) متمایل شده است، بهطوری که بخشهای اکشن مانند تعقیب و گریز با موتور سیکلت بدون دخالت بازیکن و با استفاده از مکانیسمهای خودکار پیش میروند.
مشخصات فنی و وضعیت پروژه
- منبع داده: نشت دادههای ناشی از باجافزار Rhysida (۱.۷ ترابایت اطلاعات سونی).
- ابزارهای مورد استفاده: اسکریپتهای مبتنی بر هوش مصنوعی برای تبدیل داراییها.
- وضعیت پایداری: بسیار ناپایدار؛ نبود کتابخانههای شیدر و بافتهای ناقص.
- پلتفرم مبدأ: PlayStation 5.
- نوع پروژه: پورت غیررسمی (Unauthorized Native PC Port).
نتیجهگیری و پیامدهای امنیتی
این واقعه زنگ خطری جدی برای استودیوهای بازیسازی است. نشت کدهای منبع نه تنها امنیت تجاری محصول را به خطر میاندازد، بلکه با ترکیب توان محاسباتی هوش مصنوعی، فرآیند مهندسی معکوس را برای افراد آماتور نیز بسیار تسهیل کرده است. اگرچه این پورت در حال حاضر بیشتر به یک «نمایش تکنیکال باگدار» شباهت دارد تا یک بازی قابل تجربه، اما نشاندهنده تغییر پارادایم در نحوه بهرهبرداری غیرقانونی از داراییهای سرقت شده است.