در یکی از پروندههای جنجالی جرایم سایبری که پاییز ۱۴۰۳ (نوامبر ۲۰۲۴) به نتیجه رسید، یک مشاور امنیت شبکه به نام «جاناتان اسپالتا» به دلیل سوءاستفاده از آسیبپذیریهای قراردادهای هوشمند و سرقت بیش از ۵۰ میلیون دلار ارز دیجیتال، محکوم شد. این پرونده که ابعاد آن به دنیای کارتهای کلکسیونی کمیاب و آثار تاریخی نیز کشیده شده، درسهای مهمی در مورد امنیت زیرساختهای مالی غیرمتمرکز (DeFi) ارائه میدهد.
مهندسی نفوذ به قراردادهای هوشمند: تشریح حمله
بر اساس گزارش وزارت دادگستری ایالات متحده، اسپالتا در آوریل ۲۰۲۱ (فروردین ۱۴۰۰) با بهرهگیری از ضعفهای منطقی در کدهای صرافی Uranium Finance، حملات پیچیدهای را ترتیب داد. این پلتفرم که بر پایه استخرهای نقدینگی (Liquidity Pools) فعالیت میکرد، به دلیل وجود خطا در محاسبات توزیع پاداش در قراردادهای هوشمند، اجازه برداشتهای غیرمجاز را به مهاجم داد. اسپالتا در مرحله اول با تکرار تراکنشهای فریبنده، مبلغ ۱.۴ میلیون دلار به سرقت برد و سپس با استفاده از تکنیکهای اخاذی، بخشی از آن را به عنوان «پاداش یافتن باگ» (Bug Bounty) نزد خود نگه داشت.
حمله دوم که در ۲۸ آوریل ۲۰۲۱ رخ داد، بسیار سهمگینتر بود. اسپالتا با بهرهبرداری از یک آسیبپذیری بحرانی در نحوه تعامل صرافی با استخرهای نقدینگی، توانست ۵۳.۳ میلیون دلار ارز دیجیتال را به سرقت ببرد. این نفوذ مستقیماً منجر به فروپاشی کامل نقدینگی صرافی و توقف فعالیتهای Uranium Finance شد.
پولشویی در دنیای داراییهای فیزیکی کلکسیونی
بخش عجیب این پرونده، نحوه تطهیر مبالغ سرقت شده است. اسپالتا بخشی از عواید حاصل از این کلاهبرداری را صرف خرید داراییهای بسیار خاص و کمیاب کرد که نشاندهنده علاقه شخصی او به اقلام کلکسیونی است:
- خرید کارت بسیار کمیاب «Black Lotus» از بازی Magic: The Gathering به مبلغ ۵۰۰ هزار دلار.
- تهیه ۱۸ بسته «Alpha Booster» از همان بازی به ارزش ۱.۵ میلیون دلار.
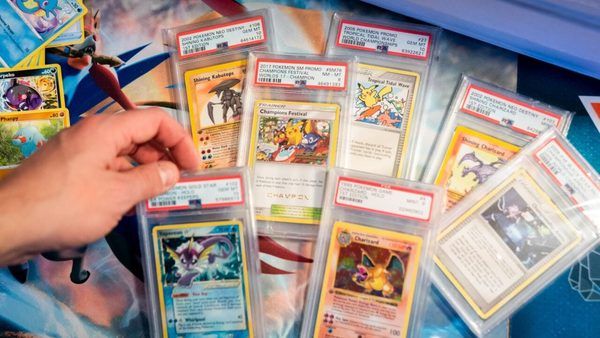
- خرید مجموعههای کامل و بستهبندی شده سری اول کارتهای Pokémon با هزینهای بالغ بر یک میلیون دلار.
- آثار تاریخی منحصربهفرد، از جمله قطعهای از پارچه هواپیمای برادران رایت و یک سکه باستانی «Eid Mar Denarius» مربوط به دوران ترور ژولیوس سزار.
پیامدهای حقوقی و امنیتی
جزئیات محکومیت
- نوع جرم: کلاهبرداری رایانهای و پولشویی.
- مبلغ سرقت شده: بیش از ۵۰ میلیون دلار.
- دارایی ضبط شده: ۳۱ میلیون دلار ارز دیجیتال (تا بهمن ۱۴۰۳).
- حداکثر مجازات قانونی: ۱۰ سال حبس برای کلاهبرداری رایانهای و ۲۰ سال برای پولشویی.
این پرونده بار دیگر بر ضرورت ممیزی امنیتی (Audit) دقیق قراردادهای هوشمند پیش از استقرار در محیط عملیاتی (Mainnet) تأکید میکند. اگرچه اسپالتا در بهمن ۱۴۰۳ (فوریه ۲۰۲۵) شاهد ضبط ۳۱ میلیون دلار از داراییهای دیجیتال خود بود، اما تعیین حکم نهایی او برای سال آینده میلادی در دستور کار دادگاه قرار دارد. این محکومیت هشداری جدی به تمامی فعالان حوزه DeFi است که امنیت پروتکل، فراتر از کدنویسی است و هر نقطه ضعف کوچک در Logic قرارداد میتواند به تخلیه کامل خزانههای مالی یک پلتفرم بینجامد.