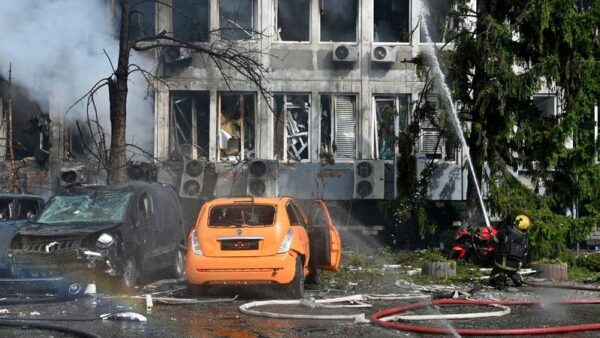
در تحولی نگرانکننده در عرصه درگیریهای ژئوپلیتیک، هدف قرار گرفتن مستقیم مراکز داده و زیرساختهای شبکه در اوکراین توسط نیروهای روسیه، مفهوم «زیرساختهای حیاتی» را در مناقشات مدرن بازتعریف کرده است. این حملات که با استفاده از پهپادها و موشکهای دوربرد صورت گرفته، منجر به قطعی گسترده ارتباطات برای بیش از ۱۰۰ هزار مشترک شده و بار دیگر آسیبپذیری اکوسیستمهای دیجیتال متمرکز را در برابر تهدیدات نظامی برجسته کرده است.
تغییر دکترین جنگی: مراکز داده به مثابه اهداف استراتژیک
در ادبیات نظامی کلاسیک، مراکز مخابراتی همواره از اهداف اولیه بودند، اما هدف قرار دادن زیرساختهای تجاری داده (Commercial Data Centers) بیانگر تغییری بنیادین در دکترین نظامی است. طبق گزارشهای واصله در پاییز ۱۴۰۳، مراکز متعلق به شرکتهایی همچون Datagroup، New-Telco، United DC، Kyivstar و Parkovyi تحت تهاجم قرار گرفتهاند. این مراکز، قلب تپنده اقتصاد دیجیتال اوکراین محسوب میشوند که خدمات حیاتی از جمله سیستمهای هشدار سریع موشکی، بانکداری آنلاین و زیرساختهای آموزشی را میزبانی میکنند.
تحلیل اثرات شبکه و قطعی خدمات
سیاست «زمین سوخته» دیجیتال که توسط روسیه اتخاذ شده، نه تنها سازمانهای دولتی، بلکه زندگی روزمره شهروندان را نیز مختل کرده است. با وجود اینکه مقامات اوکراینی تاکید دارند که شبکه اینترنت این کشور به دلیل ماهیت توزیعشده (Decentralized) تابآوری بالایی دارد، اما از بین رفتن فیزیکی سرورها و تجهیزات شبکه (مانند روترها و سوئیچهای Core) باعث ایجاد خلأهای ارتباطی در مقیاس وسیع شده است. این رخداد، شرکتهای فناوری محلی و بینالمللی را مجبور کرده است تا در روندی اضطراری، فرآیند انتقال دادههای خود (Data Migration) به سرورهای مستقر در خارج از مرزها را تسریع کنند.
اهمیت حیاتی مراکز داده در مدیریت بحران
آندری سیبیها، وزیر امور خارجه اوکراین، با تأکید بر اینکه دادههای پردازششده در این مراکز برای «نجات جان انسانها» حیاتی هستند، اعلام کرد که حملات به مراکز داده مشابه حملات به بیمارستانها است. سیستمهای هشدار تهدیدات هوایی که بر بستر این شبکهها اجرا میشوند، بهطور مستقیم با جان غیرنظامیان در ارتباط هستند. هدف قرار دادن زیرساختهای رایانش ابری و میزبانی، در واقع تلاشی برای فلج کردن «اعصاب» یک جامعه در حال جنگ است.
مشخصات و ابعاد فنی زیرساختهای آسیبدیده
- تعداد مشترکین تحت تأثیر: بیش از ۱۰۰,۰۰۰ خانوار.
- شرکتهای هدف قرار گرفته: Datagroup, Kyivstar, Parkovyi, United DC, New-Telco.
- نوع حملات: حملات پهپادی و موشکی با دقت بالا.
- ماهیت زیرساخت: ترکیبی از مراکز داده تجاری (Colocation) و زیرساختهای مخابراتی ملی.
- پیامد نرمافزاری: انتقال دادهها به Cloud-based infrastructure در کشورهای همسایه جهت حفظ استمرار کسبوکار (BCP).
درسهایی برای امنیت سایبری و زیرساخت جهانی
تجربه اوکراین نشان میدهد که مدلهای سنتی امنیت فیزیکی برای مراکز داده در مناطق پرخطر دیگر کارایی ندارند. در حالی که پیشتر مواردی از تهدید مراکز داده تجاری در مناطق دیگر جهان نیز گزارش شده بود، حمله مستقیم فیزیکی به این تاسیسات، ضرورت بازنگری در طراحیهای شبکه (Network Resiliency) را گوشزد میکند. استفاده از تکنولوژیهای Kubernetes و راهکارهای Multi-Region Cloud برای توزیع بار کاری و جلوگیری از تکنقطه شکست (Single Point of Failure)، اکنون بیش از هر زمان دیگری برای کسبوکارهایی که در مناطق پرتنش فعالیت میکنند، ضروری به نظر میرسد.