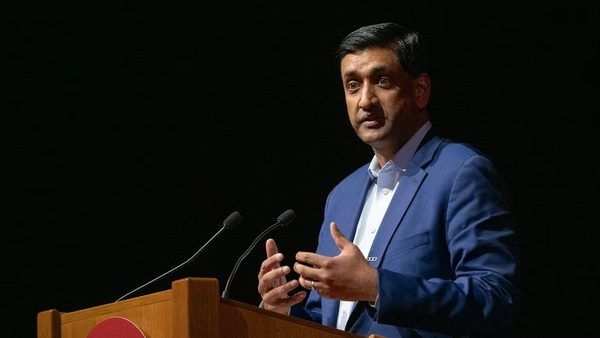
در تحولی مهم در بهار ۱۴۰۵، رو کانا (Ro Khanna)، نماینده برجسته کنگره ایالات متحده و عضو ارشد کمیته منتخب مجلس نمایندگان در امور چین، با ارسال نامههایی رسمی به مدیران عامل غولهای فناوری، زنگ خطر را درباره امنیت «وزنهای مدل» (Model Weights) در برابر تهدیدات خارجی به صدا درآورد. این اقدام که در تداوم رقابتهای ژئوپلیتیک و فناورانه رخ میدهد، بر اهمیت استراتژیک داراییهای دیجیتال در عصر هوش مصنوعی تاکید دارد.
وزنهای مدل چیست و چرا برای امنیت ملی حیاتی است؟
وزنهای مدل، هسته مرکزی و عصاره دانش یک سیستم هوش مصنوعی محسوب میشوند. در فرآیند آموزش (Training)، میلیاردها پارامتر تنظیم میشوند تا شبکه عصبی قادر به درک الگوها و استنتاج شود. وقتی صحبت از سرقت وزنهای مدل میشود، به معنای دسترسی مستقیم به خروجی نهایی فرآیند آموزش است؛ به این معنی که اگر رقیب یا بازیگر متخاصمی به این فایلها دسترسی پیدا کند، میتواند بدون نیاز به زیرساختهای عظیم پردازشی برای آموزش از صفر، مدل را به صورت کامل کپی کرده و بر روی سرورهای خود اجرا کند. این «کوتاهترین مسیر برای کپیبرداری فناورانه» است که میتواند برتری رقابتی آمریکا را در یک چشمبرهمزدن خنثی کند.
ابعاد درخواست کنگره از غولهای فناوری
نماینده کانا در مکاتبات خود با مدیران عامل شرکتهای OpenAI، Anthropic، گوگل، متا و اسپیساکس، بهطور مشخص خواستار شفافسازی درباره دو محور شده است: نخست، گزارشی از تلاشهای شناسایی شده برای نفوذ یا سرقت این داراییها توسط بازیگران دولتی یا غیردولتی چینی و دوم، تشریح پروتکلهای امنیت سایبری بهکار گرفته شده برای جلوگیری از این مخاطرات. این اقدام در حالی صورت میگیرد که پیشتر شرکتهای آمریکایی نسبت به تکنیک «تقطیر مدل» (Model Distillation) توسط رقبای چینی نظیر DeepSeek و Moonshot AI ابراز نگرانی کرده بودند.
- Model Weights Security: حفاظت از فایلهای Checkpoint در سیستمهای ذخیرهسازی ابری.
- Cybersecurity Audits: ارزیابی نفوذپذیری زنجیره تامین نرمافزار و زیرساختهای دیتاسنتر.
- Data Exfiltration Prevention: راهکارهای فنی برای جلوگیری از خروج غیرمجاز دادههای حجیم آموزشی.
- Distillation Mitigation: استراتژیهای کاهش نرخ یادگیری معکوس مدلهای متنباز یا نیمهباز توسط رقبا.
چالش تقطیر و نبرد در فضای ابری
تفاوت میان «سرقت وزن مدل» و «تقطیر» در ابعاد فنی بسیار حائز اهمیت است. در سرقت وزنها، مهاجم کل دانش مدل را در اختیار میگیرد، اما در تقطیر، مهاجم با ارسال هزاران درخواست (Prompt) به مدل مقصد، خروجیهای آن را جمعآوری کرده و از آنها برای آموزش یک مدل کوچکتر و مشابه استفاده میکند. اگرچه تقطیر قانونیتر به نظر میرسد، اما از دیدگاه کنگره، هر دوی این روشها نوعی سرقت مالکیت فکری و دسترنج مهندسی آمریکایی محسوب میشوند. رو کانا معتقد است که نمیتوان امنیت ملی را صرفاً به پروتکلهای خودتنظیمی مدیران سیلیکونولی سپرد و نیاز به نظارت دقیقتر حاکمیتی مشهود است.
آینده نظارت بر هوش مصنوعی
این اقدامات نشاندهنده فصل جدیدی از سیاستگذاری فناوری است که در آن «امنیت مدل» به اندازه امنیت زیرساختهای نظامی اهمیت یافته است. شرکتها اکنون با چالش دوگانه مواجهاند: حفظ سرعت توسعه هوش مصنوعی و در عین حال ایجاد لایههای حفاظتی (مانند رمزنگاری در حالت سکون و کنترل دسترسیهای سطح دسترسی – IAM) که از نشت داراییهای فکری جلوگیری کند. باید منتظر ماند و دید که پاسخ رسمی این غولهای فناوری به نهادهای قانونگذار چه خواهد بود و آیا این گزارشها به وضع قوانین سختگیرانهتر در سطح فدرال منجر میشود یا خیر.