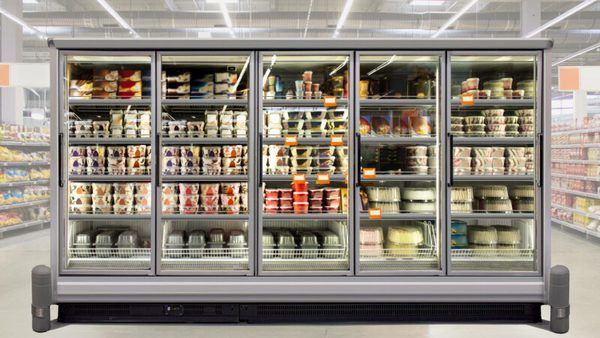
در رویدادی تکاندهنده در پاییز ۱۴۰۵ (اکتبر ۲۰۲۶)، صدها سوپرمارکت در فرانسه هدف یک حمله سایبری گسترده به سیستمهای صنعتی (OT) قرار گرفتند که منجر به افزایش دمای یخچالها تا ۵۰ درجه سانتیگراد و فاسد شدن مواد غذایی و حتی وقوع آتشسوزی شد. این حادثه، بار دیگر اهمیت حیاتی ایمنسازی تجهیزات عملیاتی متصل به اینترنت را به صدر اولویتهای امنیتی جهان بازگرداند.
هشدارها و پیشبینیهای نادیدهگرفتهشده
ماهها پیش از وقوع این فاجعه، پژوهشگران امنیتی در مجموعه Claroty Team82 نسبت به وجود حفرههای امنیتی در کنترلرهای سیستمهای تبرید شرکتهای Danfoss و Copeland هشدار داده بودند. گزارشهای فنی نشان میداد که مهاجمان میتوانند با بهرهبرداری از باگهای موجود، کنترلرها را از کار انداخته یا با تغییر تنظیمات دما، چرخه سرمایشی را مختل کنند. نکته قابل تامل اینجاست که سازمانهای رسمی مانند CISA نیز در ماههای اردیبهشت و خرداد ۱۴۰۴ هشدارهای مشابهی را درباره آسیبپذیریهای CVE در سری Danfoss AK-SM 8xxA و Copeland XWEB منتشر کرده بودند.
ابعاد فنی و معماری آسیبپذیریها
- تجهیزات هدف: کنترلرهای تبرید صنعتی سری Danfoss AK-SM 800A و Copeland XWEB.
- نوع آسیبپذیری: بایپس احراز هویت (Authentication Bypass)، تزریق دستورات سیستمعامل (OS Command Execution) و فساد حافظه.
- وضعیت سیستمها: استفاده از فریمورهای منسوخ (End-of-Life) و عدم دریافت پچهای امنیتی.
- نقطه نفوذ: دسترسی مستقیم پنل مدیریت تحت وب (Web-accessible admin panel) به شبکه عمومی اینترنت.
تحلیل کارشناسان بیمه سایبری Coalition نشان میدهد که حتی پس از انتشار آپدیتهای امنیتی (نظیر فریمور R4.3.1 برای محصولات دانفوس)، صدها دستگاه همچنان در وضعیت ناامن باقی مانده بودند. اسکنهای شبکه در بازه زمانی شهریور تا مهر ۱۴۰۵ نشان میدهد که بیش از ۱۵۰۰ دستگاه از این نوع همچنان دارای پنلهای مدیریتیِ متصل به اینترنت بودند که بخش بزرگی از آنها در شبکههای فرانسه مستقر بودند.
خلاء میان پروتکلهای امنیتی و عملیات صنعتی
مشکل اصلی در این حادثه، نه فقط وجود باگهای نرمافزاری، بلکه عدم جداسازی شبکه مدیریت تجهیزات OT از اینترنت عمومی بود. سیستمهای صنعتی طراحی شده برای محیطهای ایزوله، اکنون با متدهای نفوذ مدرن روبرو هستند. همانطور که ائتلاف امنیت سایبری OT (OTCC) تأکید کرده است، استراتژیهای دفاعی در بخش کشاورزی و مواد غذایی باید فراتر از سیستمهای IT سنتی رفته و پروتکلهای سختگیرانهای برای نظارت بر تجهیزات صنعتی اعمال گردد.
نتیجهگیری و پیشنهادات راهبردی
این واقعه در فرانسه، زنگ خطری برای سایر نقاط جهان از جمله ایالات متحده است. مهاجمان سایبری با هدف قرار دادن زیرساختهای فیزیکی (Operational Technology)، نه تنها دادهها، بلکه داراییهای ملموس و زنجیره تأمین مواد غذایی را هدف میگیرند. ضرورت دارد مدیران شبکه، نسبت به ایزوله کردن تجهیزات صنعتی (Air-gapping)، غیرفعال کردن پنلهای مدیریتی در اینترنت و بهروزرسانی مداوم فریمورها اقدام نمایند.