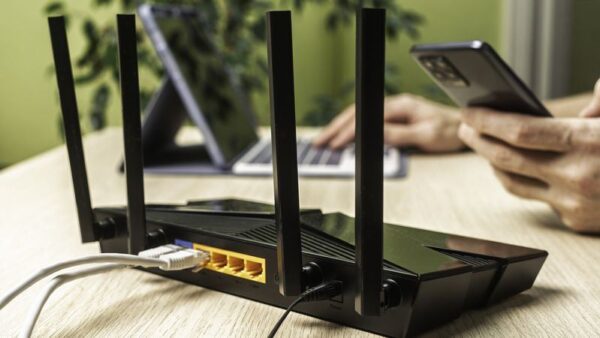
روترها به عنوان دروازهبان اصلی ترافیک شبکه خانگی و پلی میان دستگاههای شخصی شما و اینترنت جهانی، حیاتیترین نقطه در استراتژی امنیت سایبری هر خانه محسوب میشوند. بسیاری از کاربران پس از راهاندازی اولیه، تنظیمات پیشفرض روتر را نادیده میگیرند که این مسئله میتواند شکافهای امنیتی جدی ایجاد کند. در این مقاله به بررسی گامبهگام و فنی چگونگی تقویت امنیت روتر در کمتر از ده دقیقه میپردازیم.
۱. تغییر اعتبارنامههای پیشفرض و سفارشیسازی SSID
اولین گام برای امنیت شبکه، تغییر نام کاربری و رمز عبور پنل مدیریت روتر است. بسیاری از روترهای قدیمی با نام کاربری و رمز عبور پیشفرض (مانند admin) عرضه میشدند که برای نفوذگران به راحتی قابل شناسایی است. علاوه بر این، نام شبکه (SSID) نباید حاوی نام مدل روتر یا اطلاعات هویتی باشد، چرا که این کار شناسایی آسیبپذیریهای احتمالی مدل خاص روتر شما را برای مهاجمان تسهیل میکند. پیشنهاد میشود برای هر بخش از تنظیمات مدیریتی، از گذرواژههای پیچیده و منحصربهفرد استفاده کنید.
۲. بهرهگیری از پروتکل WPA3 و جداسازی ترافیک با Guest Network
پروتکلهای امنیتی قدیمی مانند WPA2-TKIP امروزه در برابر حملات مدرن آسیبپذیر هستند. همواره تلاش کنید از پروتکل WPA3-Personal استفاده کنید. اگر دستگاههای قدیمی در خانه دارید که از این استاندارد پشتیبانی نمیکنند، از حالت ترکیبی WPA2/WPA3 استفاده کنید. همچنین، ایجاد یک شبکه مهمان (Guest Network) برای جدا کردن دستگاههای اینترنت اشیاء (IoT) از شبکه اصلی، یک راهکار معماری موثر برای ایزوله کردن تهدیدات احتمالی است.
۳. حذف ویژگیهای غیرضروری؛ خطر بزرگ WPS
قابلیت Wi-Fi Protected Setup (WPS) با هدف راحتی در اتصال طراحی شده است، اما مکانیزم پینکد آن به شدت آسیبپذیر است. مهاجمان میتوانند با حملات Brute-force به سادگی به شبکه شما نفوذ کنند. توصیه اکید متخصصان امنیتی، غیرفعال کردن کامل WPS در تنظیمات Wireless است. به جای آن، برای اشتراکگذاری دسترسی وایفای از کدهای QR یا قابلیتهای اشتراکگذاری سیستمعاملهای اندروید و iOS استفاده کنید.
۴. مدیریت دسترسی از راه دور و بهروزرسانی سیستمعامل (Firmware)
باز گذاشتن درگاههای مدیریتی روتر برای دسترسی از اینترنت (WAN Access) یک اشتباه استراتژیک است. تمامی قابلیتهای مدیریت از راه دور شامل Telnet و SSH و Web Access from WAN را غیرفعال کنید. در صورت نیاز به مدیریت شبکه از خارج از خانه، به جای باز کردن درگاهها، از سرویسهای امنی مانند VPNهای داخلی روتر (مانند Instant Guard در مدلهای ASUS) استفاده کنید. همچنین، فعالسازی بهروزرسانی خودکار (Auto Firmware Upgrade) برای اطمینان از دریافت آخرین وصلههای امنیتی حیاتی است.
چکلیست اقدامات فنی ضروری:
- تغییر نام کاربری admin و تنظیم گذرواژههای پیچیده.
- تغییر SSID و غیرفعالسازی پخش اطلاعات مدل دستگاه.
- فعالسازی WPA3 و ایزولهسازی دستگاههای IoT در شبکه مهمان.
- غیرفعالسازی کامل قابلیت WPS به دلیل ضعف در پیادهسازی پینکد.
- بستن کلیه درگاههای مدیریت از راه دور (Telnet/SSH/WAN).
- بررسی دورهای برای نصب آخرین نسخه Firmware.
نتیجهگیری
امنیت روتر یک فرآیند ایستا نیست، بلکه نیازمند بازنگری در تنظیمات و بهروزرسانیهای مداوم است. اگر روتر ارائهشده توسط ISP شما امکانات ذکر شده را ندارد، جایگزینی آن با یک سختافزار مدرنتر یا استفاده از میانافزارهای جایگزین مانند DD-WRT یا FreshTomato (برای دستگاههای پشتیبانیشده) میتواند سطح امنیتی شبکه شما را به استانداردهای صنعتی نزدیک کند.