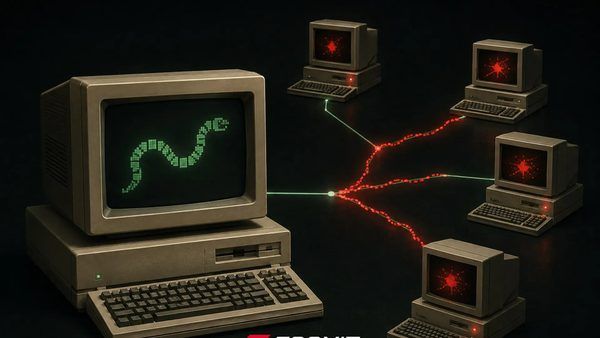
در تاریخ ۱۱ آبان ۱۳۶۷، رویدادی رخ داد که مسیر توسعه زیرساختهای شبکه و امنیت اطلاعات را برای همیشه تغییر داد. انتشار «کرم موریس» نه تنها یکدهم اینترنت نوپای آن زمان را فلج کرد، بلکه به عنوان یک نقطه عطف، ضرورت وجود نهادهای رگولاتوری و تیمهای واکنش سریع امنیتی را برای جوامع دیجیتال به اثبات رساند.
آناتومی یک فاجعه؛ تحلیل فنی کرم موریس
کرم موریس که توسط رابرت تاپن موریس نوشته شد، یک کد خودتکثیرشونده بود که از ضعفهای ساختاری در پروتکلهای آن زمان استفاده میکرد. برخلاف بدافزارهای مدرن که با هدف سود مالی طراحی میشوند، این کرم محصول یک خطای منطقی در فرآیند تکثیر بود. این بدافزار با سوءاستفاده از آسیبپذیریهای نرمافزاری در برنامههایی نظیر sendmail، پروتکل finger و همچنین سازوکارهای rsh/rexec، توانست به صورت خودکار در شبکه توزیع شود.
نقایص طراحی و مصرف بیرویه منابع
یکی از دلایل اصلی تبدیل شدن این آزمایش علمی به یک فاجعه، فقدان مکانیزم «احراز هویت آلودگی» در منطق برنامه بود. کرم موریس طوری برنامهریزی شده بود که سیستمهای قبلاً آلوده شده را نیز مجدداً درگیر میکرد. این فرآیند باعث شد که پردازنده (CPU) و حافظه (RAM) سیستمهای میزبان به شدت اشغال شود و در نهایت منجر به Denial of Service (DoS) ناخواسته گردد. این رخداد به وضوح نشان داد که اتصال متقابل در شبکه، بدون پیشبینی پروتکلهای ایزولاسیون و کنترل ترافیک، چه ریسکهای سیستماتیک بزرگی به همراه دارد.
تولد ساختار مدرن امنیت سایبری
پس از بحران سال ۱۳۶۷، جامعه متخصصین اینترنت دریافت که اعتماد مطلق در محیط شبکه، زمینهساز مخاطرات جبرانناپذیر است. در پی این واقعه، وزارت دفاع آمریکا اقدام به تأسیس نخستین مرکز واکنش اضطراری به رخدادهای رایانهای (CERT) کرد. این اقدام، زیربنای مدلهای مدرن مدیریت رخدادهای امنیتی شد که امروزه در ایران و سراسر جهان تحت عنوان مراکز SOC و CSIRT شناخته میشوند.
مشخصات و ابعاد رویداد
- زمان وقوع: ۱۱ آبان ۱۳۶۷ (۲ نوامبر ۱۹۸۸)
- هدف: بررسی ابعاد شبکه (مبتنی بر ادعای سازنده)
- روشهای نفوذ: سوءاستفاده از
sendmail،fingerdو ضعف درtrust relationshipهای سیستمعاملهای Unix - مقیاس خسارت: درگیر شدن ۶ هزار کامپیوتر (۱۰٪ کل اینترنت زمان)
- پیامد حقوقی: محکومیت به خدمات اجتماعی و جریمه نقدی، تشکیل ساختارهای مدرن امنیت سایبری
نتیجهگیری برای عصر دیجیتال
امروز که با مفاهیم پیچیدهای چون زیرساختهای ابری و امنیت لایه شبکه سروکار داریم، کرم موریس همچنان یک یادآوری جدی است. امنیت سایبری تنها به ابزارهای دیواره آتش (Firewall) محدود نمیشود، بلکه به طراحی مسئولانه نرمافزارها و استراتژیهای دفاعی (Defense in Depth) وابسته است. این واقعه تاریخی ثابت کرد که در حوزه فناوری، حتی یک خطای منطقی در کدی کوچک میتواند زنجیرهای از خرابیها را در ابعاد ملی یا جهانی ایجاد کند.