

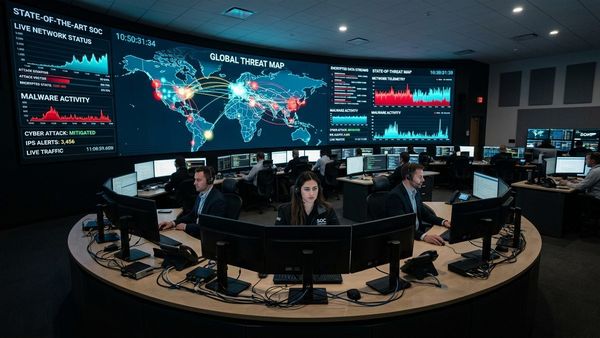
در تازهترین رخداد امنیتی دنیای خردهفروشی، شرکت عظیم Ahold Delhaize، یکی از بزرگترین زنجیرههای توزیع مواد غذایی در جهان، با صدور بیانیهای رسمی تأیید کرد که در پی شناسایی یک «رخداد امنیت سایبری» (Cybersecurity Incident) در شبکه داخلی خود، ناچار به قطع دسترسی و آفلاین کردن برخی از سیستمهای کلیدی شده است. این اقدام پیشگیرانه که در پاییز ۱۴۰۳ صورت گرفت، به منظور جلوگیری از گسترش نفوذ احتمالی و حفاظت از دادههای حساس مشتریان و فرآیندهای عملیاتی انجام شده است.
تحلیل ابعاد فنی رخداد و واکنش اضطراری
وقوع این حمله سایبری باعث بروز اختلال در فعالیتهای فروشگاهی و فرآیندهای لجستیکی این شرکت در بسیاری از شعب شده است. پروتکلهای واکنش به حوادث (Incident Response) که در سازمانهای بزرگ اجرا میشود، بر اصل «ایزولهسازی فوری» استوار است. در این سناریو، تیمهای امنیت فناوری اطلاعات Ahold Delhaize بلافاصله پس از تشخیص ناهنجاری در ترافیک شبکه یا فعالیتهای مشکوک، بخشهای آسیبدیده زیرساخت را از شبکه سراسری جدا کردهاند تا از جابهجایی بدافزار یا دسترسیهای غیرمجاز (Lateral Movement) جلوگیری کنند.
چالشهای عملیاتی در زیرساختهای یکپارچه
زیرساختهای فناوری اطلاعات در خردهفروشیهای مدرن مانند Ahold Delhaize شامل اکوسیستم پیچیدهای از سیستمهای مدیریت موجودی (Inventory Management)، سامانههای پایانه فروش (POS)، و پلتفرمهای تجارت الکترونیک است. هنگامی که یک سیستم جامع در سطح سازمانی دچار تهدید امنیتی میشود، آفلاین کردن زیرساخت به معنای توقف در فرآیند زنجیره تأمین، صدور فاکتور و مدیریت دادههای مشتریان است. این وضعیت نشان میدهد که مهاجمان احتمالا از طریق بهرهبرداری از آسیبپذیریهای روز صفر یا حملات باجافزاری (Ransomware) توانستهاند به سطوح دسترسی بالایی در شبکه دست یابند.
استراتژیهای دفاعی و بازیابی سیستمها
پس از بروز چنین حوادثی، اولویت اصلی تیمهای امنیتی، فارنزیک دیجیتال (Digital Forensics) برای شناسایی نقطه نفوذ (Patient Zero) و پاکسازی شبکه است. شرکت مذکور اعلام کرده است که همکاریهای لازم را با نهادهای مجری قانون و کارشناسان خبره امنیت سایبری آغاز کرده است. در این فرآیند، بازیابی دادهها از نسخههای پشتیبانِ آفلاین (Air-gapped Backups) حیاتیترین گام برای بازگشت به شرایط عادی عملیاتی است تا اطمینان حاصل شود که هیچ بدافزاری در بستههای بازگردانی شده پنهان نمانده است.
مشخصات و ابعاد فنی رخداد:
- نوع رویداد: حادثه امنیت سایبری (احتمال نفوذ باجافزاری)
- اقدام واکنشی: غیرفعالسازی سیستمهای حیاتی برای مهار نفوذ
- تأثیر عملیاتی: اختلال در سیستمهای لجستیک، موجودی و خدمات مشتریان
- گامهای بعدی: تحقیقات فارنزیک، بازیابی ایمن از بکآپ، و پایش شبکههای نفوذ
لزوم تقویت امنیت در لایه زیرساخت شبکه
این واقعه بار دیگر ضرورت پیادهسازی معماری «اعتماد صفر» (Zero Trust Architecture) را در سازمانهای بزرگ یادآور میشود. در چنین معماری، حتی در داخل شبکه نیز به هیچ موجودیتی اعتماد نمیشود و تمامی دسترسیها به منابع حیاتی باید با احراز هویت چندعاملی (MFA) و نظارت مستمر انجام شود. برای بررسی جزئیات این حادثه و پیگیری روند بازیابی، میتوانید به گزارشهای رسمی BleepingComputer مراجعه کنید.


