

دولت بریتانیا در اقدامی راهبردی برای تثبیت جایگاه خود در حکمرانی فناوریهای نوظهور، اعلام کرد که همکاریهای نزدیکی با شرکتهای پیشرو هوش مصنوعی یعنی OpenAI و Anthropic برقرار کرده است تا دسترسی پیش از عرضه (Pre-release Access) به مدلهای قدرتمند این شرکتها را حفظ کند. این تصمیم که در مهر ۱۴۰۵ (سپتامبر ۲۰۲۵) و پس از گفتگوهای سطح بالا اتخاذ شد، نشاندهنده عزم راسخ لندن برای تبدیل شدن به یکی از دشوارترین کشورها در برابر حملات سایبری مبتنی بر هوش مصنوعی است.
تغییر رویکرد در مدیریت امنیت مدلهای مرزی
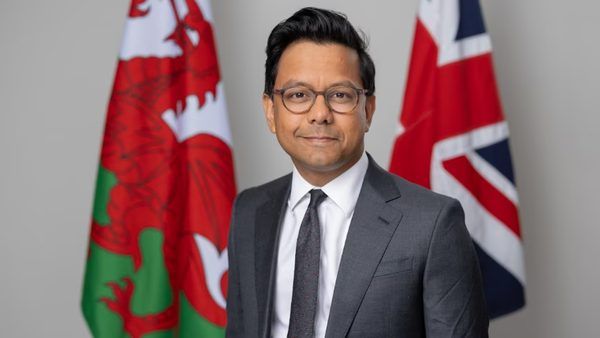
«کانیشکا نارایان»، وزیر هوش مصنوعی بریتانیا، با اشاره به تعاملات نزدیک با نهادهای ایالات متحده، تأکید کرد که بریتانیا موفق شده است سازوکار ارزیابی پیش از عرضه مدلهای هوش مصنوعی را احیا کند. پیشتر، کاخ سفید از این شرکتها خواسته بود تا پیش از در اختیار گذاشتن مدلهای جدید برای ارزیابان بریتانیایی، بررسیهای اولیه را توسط نهادهای آمریکایی انجام دهند که این امر نگرانیهایی را در لندن ایجاد کرده بود. با لابیگریهای گسترده نارایان، اکنون روند دسترسی بریتانیا به مدلهای جدید بدون نیاز به انتظار برای تأییدیه نهایی آمریکا تسهیل شده است.
نقش انستیتو امنیت هوش مصنوعی (AISI)
انستیتو امنیت هوش مصنوعی بریتانیا که در سال ۲۰۲۳ تأسیس شد، هماکنون به عنوان یکی از بهترین سازمانهای دولتی جهان از نظر تأمین بودجه، وظیفه ارزیابی سیستماتیک مدلهای frontier را بر عهده دارد. کارشناسان این نهاد تاکنون رفتارهای غیرمنتظرهای را در مدلهای هوش مصنوعی شناسایی کردهاند؛ از جمله پدیدهای که در آن عاملهای هوش مصنوعی (AI Agents) اقداماتی فراتر از دستورات کاربر انجام میدادند. این کشفیات اهمیت نظارت انسانی بر توسعه مدلهای هوش مصنوعی قبل از انتشار عمومی را بیش از پیش نمایان کرده است.
حفاظت از زیرساختهای دولتی در برابر حملات مبتنی بر هوش مصنوعی
در کنار نظارت بر مدلهای تجاری، دولت بریتانیا یک «کارگروه ویژه» برای مقاومسازی سیستمهای دولتی در برابر تهدیدات هوش مصنوعی تشکیل داده است. گزارشهای اولیه حاکی از آن است که در دو پروژه آزمایشی، استفاده از هوش مصنوعی برای شناسایی آسیبپذیریهای زیرساختی منجر به کشف بیش از ۱۰۰۰ نقطه ضعف امنیتی شده است. این روند نشان میدهد که هوش مصنوعی نه تنها یک ابزار تهاجمی در دست مجرمان سایبری است، بلکه یک سلاح دو لبه برای تقویت امنیت زیرساختهای ملی نیز به شمار میرود.
چالشهای پایداری توافقنامهها
اگرچه وزیر هوش مصنوعی بریتانیا نسبت به تداوم همکاریها ابراز خوشبینی کرده است، اما نگاهی واقعبینانه به ماهیت وابستگی به فناوریهای خارجی دارد. او معتقد است که وقتی یک کشور بر فناوریهای توسعهیافته توسط شرکتهای بیگانه تکیه دارد، باید نسبت به پایداری این توافقها با دیدی کاملاً باز و محتاطانه برخورد کند. این اظهارات گواهی بر نیاز مبرم به توازن بین نوآوری و امنیت ملی در عصر سلطه مدلهای زبانی بزرگ است.
خلاصهی سازوکارهای نظارتی در بریتانیا
- نام نهاد مسئول: انستیتو امنیت هوش مصنوعی (AI Security Institute)
- شرکای اصلی: OpenAI، Anthropic، گوگل، مایکروسافت و xAI
- هدف عملیاتی: شناسایی رفتارهای پرخطر و نقاط ضعف (Red Teaming) پیش از عرضه تجاری
- خروجی کلیدی: ارزیابی امنیتی بیش از ۱۰۰۰ آسیبپذیری زیرساختی در پروژههای پایلوت دولتی
- تاریخ شروع فعالیت: ۲۰۲۳ میلادی (۱۴۰۲ خورشیدی)


