

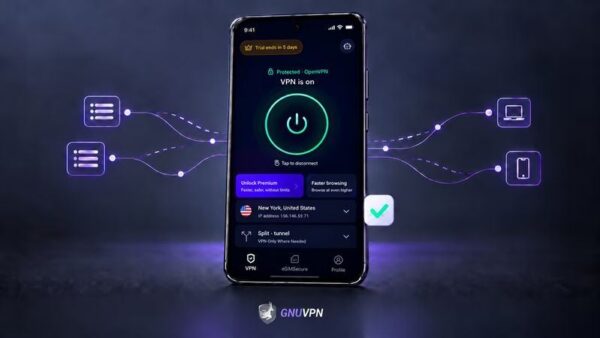
صنعت شبکههای خصوصی مجازی (VPN) در پاییز ۱۴۰۳ وارد فاز جدیدی از تکامل خود شده است. اگر در گذشته کارکرد یک VPN تنها به برقراری یک تونل رمزنگاریشده محدود میشد، امروزه با گسترش ابزارهای اتصال و تکهتکه شدن محیطهای شبکه، این سرویسها در حال تبدیل شدن به یک «لایه اتصال» (Connectivity Layer) پایدار هستند که امنیت و دسترسی را در هم میآمیزند.
عبور از پارادایم «تونلسازی» کلاسیک
مدل سنتی VPN بر پایه یک مفهوم ساده استوار بود: انتخاب یک سرور، ایجاد یک تونل رمزنگاری و هدایت ترافیک. در این مدل، معیارهای خرید کاربران صرفاً شامل تعداد سرورها، سرعت و قیمت بود. اما دنیای امروز بسیار پیچیدهتر شده است. کاربر مدرن دائماً میان شبکههای Wi-Fi خانگی، شبکههای شرکتی، هاتاسپاتهای موبایل و شبکههای عمومی در حال حرکت است. در این سناریو، یک VPN باید بتواند پایداری اتصال را در تغییرات لحظهای شبکه تضمین کند، نه اینکه صرفاً یک تونل ایستا ایجاد نماید.
انعطافپذیری در پروتکلها؛ پاسخی به محدودیتهای شبکه
یکی از تغییرات کلیدی، نقش پررنگ پروتکلهاست. در حالی که WireGuard به دلیل طراحی بهینه و عملکرد بالا به یک استاندارد غیررسمی تبدیل شده است، اما همیشه پاسخگوی تمامی شرایط شبکه نیست. رویکرد مدرن، استفاده از مجموعه پروتکلهای چندگانه است تا در صورت اختلال در یک مسیر، نرمافزار به صورت خودکار پروتکل مناسبتری را جایگزین کند. سرویسهایی مانند GnuVPN با پشتیبانی از پروتکلهای متنوعی همچون OpenVPN، SoftEther و AmneziaWG، عملاً به ابزاری تبدیل شدهاند که هوشمندانه با شرایط متغیر شبکه سازگار میشوند.
ادغام eSIM و VPN: یکپارچهسازی دسترسی و امنیت
شاید مهمترین تحول، حرکت به سمت ادغام لایه دسترسی (Connectivity) با لایه امنیت (Privacy) باشد. ابزارهای سنتی تصور میکردند کاربر از قبل آنلاین است، اما با ظهور فناوری eSIM، نیاز به اتصالِ مستقیم در کشورهای خارجی با نیاز به حریم خصوصی ترکیب شده است. مدل «eSIMSecure» که توسط برخی سرویسدهندگان ارائه شده، نشاندهنده حذف فاصلهی میان خرید اشتراک اینترنت و تهیه سرویس امنیت شبکه است. این یعنی کاهش اصطکاک کاربر (Roaming friction) در حین سفرهای بینالمللی.
ویژگیهای لایه اتصال مدرن
- تداوم در پلتفرمهای متنوع: پشتیبانی بومی از ویندوز، macOS، لینوکس و سیستمعاملهای موبایل برای حفظ پیوستگی تجربه کاربری.
- سازگاری پروتکل (Protocol Agility): تغییر خودکار متد رمزنگاری بر اساس کیفیت شبکه و محدودیتهای فایروال.
- ادغام با دادههای موبایل: ترکیب سرویس اشتراک داده بینالمللی با امنیت ترافیک در قالب یک محصول واحد.
- حذف پیچیدگیهای تنظیمات: اولویت دادن به «اتصال نامرئی» بهطوری که کاربر نیازی به درگیری با تنظیمات فنی نداشته باشد.
نتیجهگیری؛ آینده اتصال ایمن
این تحول به معنای آن نیست که VPNها قرار است جایگزین تمام ابزارهای زیرساختی شوند یا معجزهای برای سیگنالهای ضعیف موبایل باشند. VPNها همچنان محدودیتهای ذاتی خود را دارند و نمیتوانند جایگزین امنیت در سطح Endpoint یا پروتکلهای امنیتی اپلیکیشنها شوند. با این حال، آنچه تغییر کرده، «انتظار کاربر» است؛ کاربر امروز به دنبال ابزاری است که در پسزمینه زندگی دیجیتال او، بدون قطع شدن و بدون نیاز به درگیری ذهنی، امنیت و اتصال را بهطور همزمان تضمین کند.


