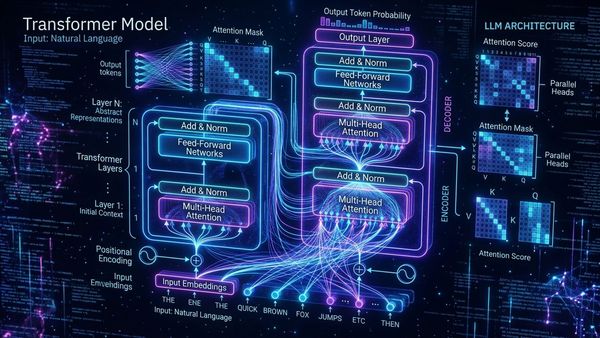
در دنیای امنیت سایبری که تهدیدات پیچیده با سرعتی باورنکردنی در حال تکامل هستند، سرعت واکنش (Response Time) حیاتیترین فاکتور برای بقای زیرساختهای سازمانی است. شرکت SentinelOne، پیشرو در حوزه پلتفرمهای امنیت خودمختار (Autonomous Security)، با بهرهگیری از مدلهای پیشرفته هوش مصنوعی OpenAI موسوم به پروژه Daybreak، موفق شده است فرآیند تحلیل بدافزارهای پیچیده را از چرخههای زمانی چند هفتهای به تنها چند ساعت کاهش دهد.
چالشهای سنتی در مهندسی معکوس بدافزار
بهطور تاریخی، تحلیل عمیق بدافزار (Malware Analysis) یک فرآیند بسیار زمانبر و متکی بر دانش متخصصان خبره مهندسی معکوس بود. تحلیلگران امنیتی باید کدهای مخرب را به صورت دستی در محیطهای ایزوله (Sandbox) اجرا، دیباگ و کدهای اسمبلی را بازخوانی میکردند تا رفتار، توابع ارتباطی (C2) و مکانیسمهای نفوذ بدافزار مشخص شود. این گلوگاه عملیاتی باعث میشد که بسیاری از حملات ناشناخته برای هفتهها در لایههای پنهان شبکه باقی بمانند و فرصت کافی برای نفوذ عمیق را به مهاجمان بدهند.
معماری تحولآفرین با استفاده از OpenAI Daybreak
پلتفرم SentinelOne با ادغام قابلیتهای تحلیلی مدلهای هوش مصنوعی OpenAI، لایهای از تحلیل خودکار را به موتورهای تشخیص خود اضافه کرده است. این سیستم به جای اتکای صرف به تطبیق الگو (Pattern Matching) یا امضاهای قدیمی (Signatures)، از توانایی استدلال مدلهای زبانی بزرگ برای درک منطقِ کدهای اجرایی استفاده میکند.
ویژگیهای فنی ادغام هوش مصنوعی در SentinelOne:
- تجزیه و تحلیل خودکار کد (Automated Static Analysis): استخراج و تفسیر خودکار توابع پیچیده در کدهای مبهمسازی شده (Obfuscated Code).
- تولید گزارشهای فنی: تبدیل دادههای خامِ حاصل از تحلیل کد به مستندات قابل فهم برای تیمهای SOC.
- کاهش زمان بازیابی: بهینهسازی فرآیند شناسایی تا تحلیل از مقیاس زمانی «هفته» به «ساعت».
- مقیاسپذیری تهدید: امکان بررسی حجم انبوهی از نمونههای بدافزاری که پیش از این به دلیل محدودیت نیروی انسانی نادیده گرفته میشدند.
تأثیر بر استراتژیهای دفاعی و واکنش به رخداد
این دستاورد تنها یک بهبود در سرعت نیست؛ بلکه یک تغییر پارادایم در دفاع سایبری محسوب میشود. وقتی زمان تحلیل یک بدافزار از هفته به چند ساعت کاهش مییابد، تیمهای امنیتی میتوانند به جای «واکنش دیرهنگام» (Reactive)، به سمت «پیشدستی فعال» (Proactive Hunting) حرکت کنند. مدلهای Daybreak قادرند رفتارهای ناهنجار را در محیطهای Sandbox شبیهسازی کرده و بلافاصله استراتژیهای مقابلهای (Mitigation Strategies) را برای ادمینهای شبکه تدوین کنند.
نگاه به آینده: هوش مصنوعی خودمختار در امنیت
با پیشرفت این فناوری، شاهد گذار از ابزارهای کمکی به سمت «آنالیزورهای خودمختار» خواهیم بود. SentinelOne با این حرکت نشان داده است که آینده امنیت سایبری در گرو استفاده از LLMها برای تفسیرِ «زبانِ ماشین» است. با افزایش دقت مدلها در شناسایی کدهای بدافزاری که با استفاده از تکنیکهای Evasion نوشته شدهاند، نرخ مثبت کاذب (False Positive) نیز به حداقل رسیده است که این خود باعث افزایش کارایی عملیاتی مراکز عملیات امنیت (SOC) در پاییز ۱۴۰۳ شده است.
نتیجهگیری
همکاری SentinelOne و OpenAI نمونه بارزی از کاربرد هوش مصنوعی مولد در حوزهای است که دقت و سرعت، تعیینکننده خط تمایز میان یک نفوذ موفق و یک حمله دفعشده است. سازمانها اکنون میتوانند با اتکا به این ظرفیتهای جدید، نه تنها در برابر تهدیدات روز، بلکه در برابر حملات هدفمند پیشرفته (APT) نیز با قدرت بیشتری ایستادگی کنند.