

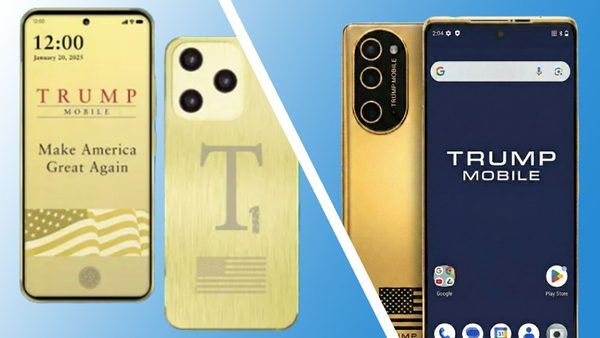
در رویدادی که در مهرماه ۱۴۰۵ (سپتامبر ۲۰۲۶) به وقوع پیوست، گروه سایبری نوظهوری موسوم به BYOD مدعی نفوذ به سیستمهای اپراتور مجازی Trump Mobile و سرقت اطلاعات ۳۶۱۵ کاربر این سرویس شد. این حادثه امنیتی که شامل نشت اطلاعات هویتی و جزئیات سفارشهاست، زنگ خطر جدی را برای کاربران محصولات با برند ترامپ و ضعفهای زیرساختی در مدیریت دادههای این اپراتور به صدا درآورده است.
شرح فنی حمله و نحوه دسترسی نفوذگران
طبق گزارشهای فنی و تحلیلهای صورت گرفته، گروه BYOD که بهعنوان یک سرویس «باجافزار به عنوان خدمت» (RaaS) شناخته میشود، با بهرهگیری از بدافزارهای نوع Infostealer یا تروجانهای دسترسی از راه دور (RAT)، موفق به آلوده کردن دستگاه یکی از کارمندان شرکت Liberty Mobile (اپراتور ارائهدهنده خدمات زیرساختی برای Trump Mobile) شده است. نفوذگران از این نقطه ورود (Foothold) برای حرکت عرضی (Lateral Movement) در شبکه و دسترسی به زیردامنههای محافظتنشده استفاده کردهاند.
چالشهای حیاتی در امنیت زیرساخت و احراز هویت
یافتههای این حمله نشاندهنده نقصهای ساختاری عمیق در پروتکلهای امنیت سایبری این پلتفرم است. موارد زیر از مهمترین نکات ضعف شناسایی شده در این رخداد محسوب میشوند:
- فقدان احراز هویت چندعاملی (MFA): گزارشهای اولیه حاکی از آن است که زیرساختهای مدیریت پنل کاربری فاقد مکانیزمهای حداقلی احراز هویت دومرحلهای بوده که اجازه دسترسی آزادانه به داشبورد مشتریان را به مهاجمان داده است.
- دسترسی مداوم (Persistent Access): مهاجمان ادعا میکنند که همچنان دسترسی فعالی به داشبورد مدیریت مشتریان دارند که نشاندهنده عدم قرنطینه یا بازسازی سیستمهای آلوده پس از شناسایی اولیه است.
- فقدان تیم واکنش سریع (Incident Response): طبق اظهارات مهاجمان در ارتباطاتشان، تیم مدیریتی Trump Mobile پاسخهای غیرحرفهای ارائه داده و عملاً تیم واکنش به حوادث امنیتی برای مدیریت بحرانهای نشت داده در این سازمان وجود ندارد.
تحلیل دادههای فاش شده و مخاطرات کاربران
دادههای منتشر شده در دارکوب شامل نام کامل، آدرس پستی، شماره تلفن و تاریخچه سفارشات است. اگرچه در این نشت اطلاعات، دادههای کارتهای بانکی (PCI Data) مشاهده نشده است، اما کاربران در معرض ریسکهای امنیتی زیر قرار دارند:
- فیشینگ هدفمند (Spear Phishing): به دلیل در اختیار داشتن جزئیات سفارش و اطلاعات تماس، مهاجمان میتوانند پیامهای متقاعدکنندهای را با جعل عنوان پشتیبانی یا خدمات پس از فروش ارسال کنند.
- مهندسی اجتماعی: نشت تاریخچه خرید، بستر مناسبی برای فریب کاربران جهت پرداخت مبالغ جعلی به بهانه استرداد وجه یا لغو سفارش فراهم میکند.
تاریخچه ناپایداری در خدمات موبایل ترامپ
از زمان رونمایی از این برند در خردادماه ۱۴۰۴، سرویس مذکور با چالشهای متعددی روبرو بوده است؛ از تغییرات مکرر در شرایط فروش و پیشخرید گرفته تا تأخیرهای گسترده در ارسال سختافزار (گوشی T1). این نشت داده، در کنار سوابق قبلی نشت اطلاعات در اردیبهشتماه ۱۴۰۵، تصویری از بیثباتی در مدیریت امنیت دادههای کاربران را ترسیم میکند که نیازمند نظارتهای دقیقتر نهادهای رگولاتوری است.
نتیجهگیری و توصیههای امنیتی
برای کاربرانی که از این سرویس استفاده کردهاند، ضروری است که تمامی پیامهای دریافتی درباره وضعیت حساب یا بازگشت وجه را با دید تردید بررسی کنند. استفاده از مدیریتکنندههای پسورد (Password Managers) و تغییر رمزهای عبور همسان که ممکن است در سایر سرویسها استفاده شده باشد، گام نخست در کاهش تبعات این نشت داده است.


