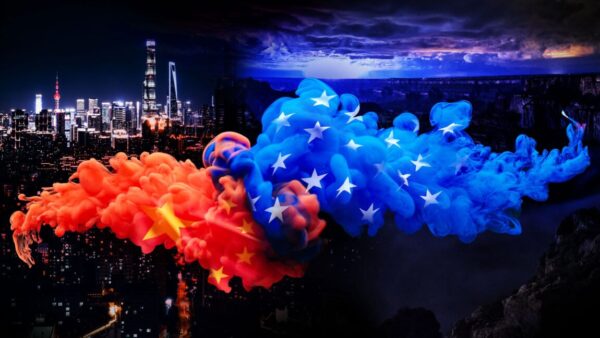
تمرکز دولت ترامپ بر پیروزی در «مسابقه تسلیحاتی هوش مصنوعی» و رویکرد رقابتمحور در قبال چین، به گفته بسیاری از کارشناسان برجسته، میتواند عملاً همکاریهای ضروری برای تدوین پروتکلهای ایمنی هوش مصنوعی را به بنبست کشانده و امنیت سایبری بینالمللی را با مخاطرات جدی روبرو کند.
پارادایم رقابت در برابر همکاری
بر اساس گزارشهای منتشر شده در شهریور ۱۴۰۵، رویکرد فعلی ایالات متحده در قبال توسعه هوش مصنوعی بیش از آنکه بر مبنای دیپلماسی فناوری باشد، بر محور «برتری مطلق» استوار است. این استراتژی که اغلب از آن با عنوان «توهم مسابقه هوش مصنوعی» یاد میشود، باعث شده است که پکن به تدابیر ایمنی پیشنهادی واشنگتن با دیده تردید نگریسته و از به اشتراکگذاری دادههای حیاتی پیرامون ریسکهای مدلهای زبانی بزرگ (LLM) خودداری کند.
پیامدهای عدم تبادل دانش فنی
کارشناسان هشدار میدهند که در دنیای هوش مصنوعی، خطرات سیستمیک (مانند سوءاستفاده از سیستمهای خودمختار یا حملات سایبری خودکار) مرز نمیشناسند. نادیده گرفتن نقش خبرگان مستقل و تمرکز صرف بر رقابت سیاسی، منجر به دو اتفاق نگرانکننده شده است:
- سیاسیسازی استانداردهای ایمنی به جای اتکا به پروتکلهای فنی اثباتشده.
- کاهش همکاریهای بینالمللی در کاهش ریسکهای مدلهای مولد (Generative AI).
خلاصه چالشهای راهبردی
- هدف اصلی: دستیابی به هژمونی در پردازشهای ابرمقیاس (Hyperscale Computing).
- مانع اصلی: فقدان کانالهای ارتباطی امن برای تبادل پروتکلهای Safety (ایمنی).
- ریسک فنی: گسترش آسیبپذیریهای کشفنشده در معماریهای کلان هوش مصنوعی به دلیل عدم اشتراکگذاری تحلیلهای امنیتی.
در نهایت، کارشناسان معتقدند که اگر واشنگتن به جای تمرکز بر پارامترهای رقابتی، بر ایجاد یک چارچوب جهانی برای تضمین امنیت و اخلاق در هوش مصنوعی تمرکز نکند، تمامی بازیگران این حوزه، از جمله خود ایالات متحده، در برابر تهدیدات پیشبینینشده نرمافزارهای خودکار آسیبپذیر باقی خواهند ماند.