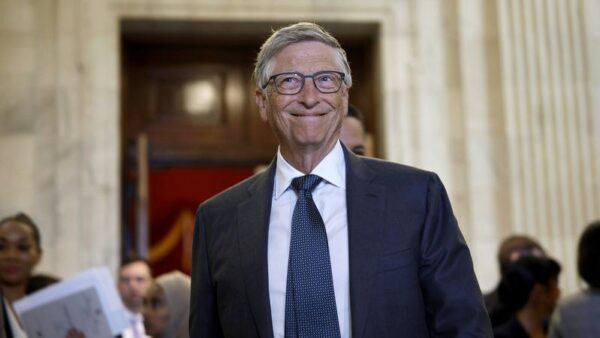
بیل گیتس، همبنیانگذار مایکروسافت، در مصاحبهای صریح با شبکه NBC، فقدان حفاظهای امنیتی (Safeguards) و قابلیتهای نظارتی در سیستمهای هوش مصنوعی مدرن را اقدامی کاملاً غیرمسئولانه توصیف کرد. این دیدگاه در حالی مطرح میشود که جهان فناوری در سال ۱۴۰۳ شمسی شاهد شتابگیری بیسابقه توسعه مدلهای زبانی بزرگ و ابزارهای مولد است.
چالشهای امنیتی در عصر هوش مصنوعی
بیل گیتس معتقد است که دغدغه اصلی تنها سرعت توسعه هوش مصنوعی نیست، بلکه مسئله حائز اهمیت، دسترسی کنشگران مخرب (Bad Actors) به این قدرت محاسباتی است. او هشدار میدهد که ترکیب «نیت سوء» با «ابزارهای هوش مصنوعی پیشرفته» میتواند خطرناکترین سلاحی باشد که بشر تاکنون با آن مواجه شده است. از دیدگاه او، سناریوهایی نظیر بیوتروریسم یا کلاهبرداریهای مالی کلان با بهرهگیری از هوش مصنوعی، خطرات بسیار ملموستر و فوریتری نسبت به نظریات انتزاعی درباره خودآگاهی ماشینها هستند.
ارزیابی سازوکارهای کنترلی و مفهوم «کلید قطع اضطراری»
در واکنش به پیشنهاد فرماندار کالیفرنیا مبنی بر تعبیه یک «کلید قطع اضطراری» (Kill Switch) برای مدلهای هوش مصنوعی، گیتس رویکردی محتاطانه دارد. اگرچه او با اصل وجود چنین مکانیزمی مخالف نیست، اما معتقد است که صرفاً یک دکمه قطع، پاسخگوی تهدیدات پیچیده امنیتی نیست. او تأکید میکند که باید بر روی استانداردهای نظارتی جامعتری تمرکز کرد که به طور مداوم فعالیتهای مدل را رصد میکنند.
در همین راستا، برخی شرکتهای پیشرو اقدامات عملی را آغاز کردهاند. به عنوان مثال، شرکت Anthropic با همکاری شرکت مشاوره Accenture، فرآیند ارزیابی شخص ثالث را برای مدلهای جدید خود عملیاتی کرده است تا لایههای امنیتی بیشتری را پیش از عرضه عمومی اعمال کند.
نقش قانونگذاران در ایجاد تعادل میان نوآوری و امنیت
گیتس بر این باور است که ورود سیاستمداران و نهادهای مجری قانون به بحث تنظیم مقررات (Regulation) هوش مصنوعی، نه تنها مانع از پیشرفت نخواهد شد، بلکه ضرورت عصر حاضر است. او اشاره میکند که تحمیل استانداردهای نظارتی، مقداری هزینه سربار (Overhead) به شرکتها تحمیل میکند، اما این امر به هیچوجه باعث توقف دراماتیک یا رکود در روند توسعه هوش مصنوعی نمیشود. هدف اصلی، ایجاد یک اکوسیستم ایمن است که در آن «قابلیتهای نظارتی» (Monitoring Capabilities) بخشی جداییناپذیر از معماری مدلهای هوش مصنوعی باشند.
خلاصه محورهای راهبردی برای امنیت هوش مصنوعی
- تعبیه لایههای نظارتی پیشفرض (Built-in Safeguards) در معماری مدلها
- نیاز به ارزیابیهای مستقل توسط سازمانهای شخص ثالث (Third-party Evaluation)
- تمرکز بر شناسایی الگوهای سوءاستفاده در زمینههای امنیت سایبری و زیستی
- همکاری نزدیک شرکتهای تکنولوژی با مراجع قانونگذاری برای تدوین چارچوبهای قانونی
در نهایت، دیدگاه گیتس نشاندهنده یک تغییر پارادایم در میان رهبران فناوری است؛ گذار از «رقابت صرف بر سر قدرت مدل» به «رقابت بر سر ایمنی و مسئولیتپذیری مدل». در دنیایی که به سرعت به سمت پذیرش همگانی هوش مصنوعی حرکت میکند، پیادهسازی این حفاظها دیگر یک پیشنهاد اخلاقی نیست، بلکه یک ضرورت مهندسی برای بقای زیرساختهای دیجیتال جامعه مدرن محسوب میشود.