رویداد امنیتی Pwn2Own Ireland در سال ۱۴۰۳ شمسی بار دیگر نشان داد که حتی پیشرفتهترین سختافزارهای بازار موبایل، در برابر زنجیرههای پیچیده اکسپلویت آسیبپذیر هستند. موفقیت پژوهشگران در نفوذ سهباره به سامسونگ گلکسی S26 از راه دور، زنگ خطری جدی برای اکوسیستم اندروید و استانداردهای امنیتی لایه نرمافزاری محسوب میشود که نیازمند بازنگری در پروتکلهای امنیتی میانافزارها و سفتافزارها است.
مهندسی معکوس و رخنههای روز صفر (Zero-Day)
مسابقات Pwn2Own به عنوان معتبرترین میدان نبرد میان محققان امنیتی و تولیدکنندگان فناوری شناخته میشود. وقوع سه حمله موفقیتآمیز از راه دور (Remote Code Execution) علیه گلکسی S26، نشاندهنده وجود حفرههای امنیتی در لایههایی است که شاید در تستهای معمول کارخانهای مغفول مانده باشند. بهرهبرداری از ۳۲ آسیبپذیری مجزا در روز نخست نشان میدهد که مهاجمان با ترکیب آسیبپذیریهای کوچک در سطح کرنل یا سرویسهای سیستمی، موفق به دور زدن پروتکلهای امنیتی مانند Knox سامسونگ شدهاند.
پیکسل ۱۰ در برابر گلکسی S26: تقابل امنیت سختافزاری
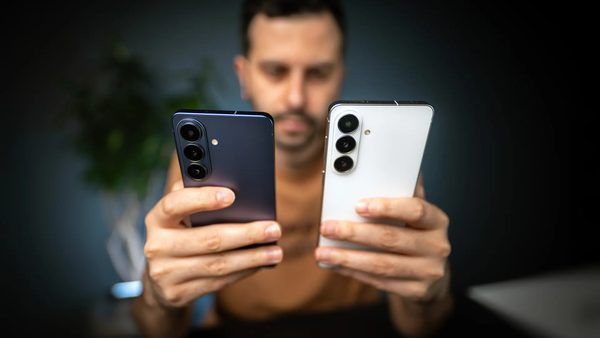
تفاوت در پایداری پیکسل ۱۰ گوگل در برابر حملات، تحلیلگران حوزه زیرساخت موبایل را به چالش کشیده است. در حالی که گلکسی S26 در برابر حملات نفوذ از راه دور شکست خورد، پرچمدار گوگل توانست با اتکا به تراشه امنیتی Titan M3 و معماری ایزولهسازی سختافزاری، مهاجمان را ناکام بگذارد. این تضاد عملکردی، پرسشهای کلیدی درباره توازن میان قابلیتهای چندرسانهای و امنیتِ مبتنی بر معماری تراشه (Hardware-Backed Security) ایجاد کرده است.
گسترش برد حملات به اینترنت اشیاء (IoT) و هوش مصنوعی
علاوه بر موبایلها، این دوره از مسابقات بر گسترش برد حملات به تجهیزات خانگی هوشمند از جمله اسپیکرهای Sonos و لامپهای هوشمند Philips Hue تمرکز داشت. نفوذ به دیتابیسهای مرتبط با سیستمهای هوش مصنوعی مانند LiteLLM، نشان میدهد که امنیت زنجیره تأمین هوش مصنوعی (AI Supply Chain) به یکی از نقاط ضعف جدید در اقتصاد دیجیتال تبدیل شده است. هکرها با دسترسی به مدلهای پردازشی و دادههای ارسالی، میتوانند حریم خصوصی کاربران را در مقیاسی گستردهتر هدف قرار دهند.
اثرات رگولاتوری و امنیت برای کاربران ایرانی
با توجه به ضریب نفوذ بالای محصولات سامسونگ در بازار ایران، این یافتهها اهمیت بهسزایی برای کارشناسان امنیت شبکه دارد. استفاده از ابزارهای مدیریت دستگاه (MDM) و بهروزرسانیهای امنیتی مستمر، تنها راه کاهش ریسک برای سازمانهاست. عدم وجود لایههای امنیتی متمرکز در برخی تجهیزات اینترنت اشیاء وارداتی در ایران، میتواند به ایجاد بوتنتهای عظیم و در نهایت تهدید زیرساختهای اینترنت کشور منجر شود.
مشخصات تحلیلی رویداد
- تعداد آسیبپذیریهای کشف شده: ۳۲ مورد (Zero-Day).
- کل جوایز پرداختی در روز نخست: ۳۸۸,۵۰۰ دلار آمریکا.
- پیشروترین تیم امنیتی: گروه VinSOC با ۹۷,۵۰۰ دلار جایزه.
- هدفهای مورد حمله: سیستمعامل اندروید، دیتابیسهای LLM، تجهیزات خانه هوشمند.