در عصر حاضر، مرز میان واقعیت و بازنمایی دیجیتال به لطف پیشرفتهای سریع در مدلهای مولد تصویر (Generative AI) به شکلی نگرانکننده محو شده است. پدیده اخیر انتشار تصاویر جعلی از چهرههای سرشناس نظیر میا گاث در پلتفرمهایی مانند اینستاگرام، زنگ خطر جدی را برای امنیت هویت دیجیتال و اعتماد عمومی به صدا درآورده است. این گزارش تحلیلی به بررسی چرایی ناکارآمدی سیستمهای احراز هویت سنتی در برابر موج جدید جعلهای عمیق (Deepfakes) میپردازد.
فروریختن دیوارهای اعتماد: مطالعه موردی یک جعلسازی مدرن
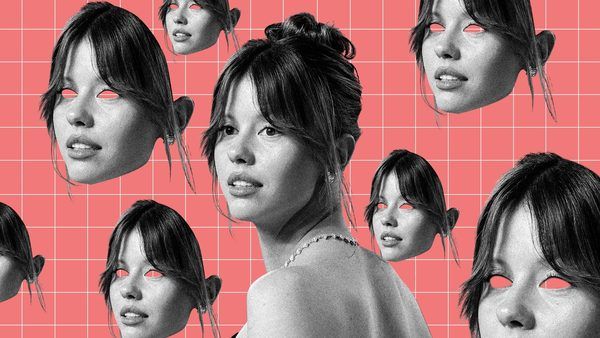
ماجرای پست جعلی میا گاث که در آن پیامهای گمراهکننده درباره زندگی شخصی وی منتشر شد، نشان میدهد که حتی اکانتهای تاییدشده (Verified) نیز میتوانند به ابزاری برای انتشار محتوای «Slop» یا محتوای بیکیفیت و جعلی تبدیل شوند. در این حادثه، مهاجمان با بهرهگیری از نمادهای اعتماد سنتی پلتفرمها، مخاطبان را فریب داده و اطلاعات نادرست را به عنوان واقعیت بازنشر کردند. این رویداد، ضعف بنیادی پروتکلهای «تایید هویت دو مرحلهای» یا همان تیکهای آبی را در مواجهه با هوش مصنوعی مولد آشکار ساخت.
معماری فنی تهدید: چگونه هوش مصنوعی تصویر را به سلاح تبدیل میکند؟
از دیدگاه مهندسی، مدلهای DALL-E 3، Stable Diffusion و مدلهای اختصاصی (Fine-tuned models) قادرند با کمترین دادههای آموزشی (Training Data)، تصاویری بسیار واقعی از افراد مشهور تولید کنند. در این حملات، مهاجمان نه تنها از ابزارهای تولید تصویر استفاده میکنند، بلکه با بهرهگیری از استراتژیهای مهندسی اجتماعی (Social Engineering)، محتوای بصری را با متون تحریکآمیز و موسیقیهای مرتبط در پلتفرمهای اجتماعی ترکیب میکنند تا بیشترین نرخ تعامل (Engagement) را به دست آورند.
چرا پلتفرمهای اجتماعی شکست خوردهاند؟
مشکل اصلی در مدل فعلی مدیریت محتوا، اتکای بیش از حد به الگوریتمهای سنتی شناسایی محتوا و حذف دستی است. ابزارهای فعلی قادر به تشخیص نیت (Intent) یا اعتبار سنجی دادههای ورودی (Input Validation) در لایه هوش مصنوعی نیستند. برخلاف سیستمهای C2PA (ائتلاف برای منشا و اصالت محتوا) که بر امضای دیجیتال برای تایید اصالت تاکید دارند، اکثر شبکههای اجتماعی هنوز استانداردهای احراز اصالت چندلایه را برای تصاویر آپلود شده پیادهسازی نکردهاند.
مشخصات فنی و تحلیل زیرساختی
- نوع حمله: جعلسازی بصری (Visual Deepfake) مبتنی بر مدلهای مولد (GANs/Diffusion Models).
- نقطه نفوذ: سوءاستفاده از سیستمهای احراز هویت (Verification Badges) جهت اعتباربخشی به اکانتهای جعلی.
- پیامد: تضعیف امنیت روانی کاربران و انتشار اطلاعات نادرست (Misinformation) در مقیاس وسیع.
- راهکار پیشنهادی: پیادهسازی پروتکلهای امضای دیجیتال (Cryptographic Signing) و واترمارکینگ نامرئی بر روی محتوای تولید شده توسط هوش مصنوعی.
نتیجهگیری: ضرورت بازنگری در امنیت دیجیتال
ما در پاییز ۱۴۰۵ با واقعیتی مواجه هستیم که در آن «دیدن» دیگر به معنای «باور کردن» نیست. شرکتهای فناوری باید معماریهای تشخیص هویت خود را از «تایید هویت یکباره» به «تایید اصالت مستمر» تغییر دهند. استفاده از ابزارهای منبعباز برای شناسایی امضای دیجیتال هوش مصنوعی و اجباری کردن برچسبگذاری (Metadata tagging) محتوای تولید شده توسط AI، اولین گامهای ضروری برای بازگرداندن اعتماد به اکوسیستم دیجیتال است.